
 無料会員登録
「セキュリティ対策って何から始めればいいの?」「CISって名前を聞いたけど何のこと?」「CIS ControlsとCIS Benchmarksって違うの?」——セキュリティ担当者が情報収集をしているとよく出てくるのが「CIS(Center for Internet Security)」です。
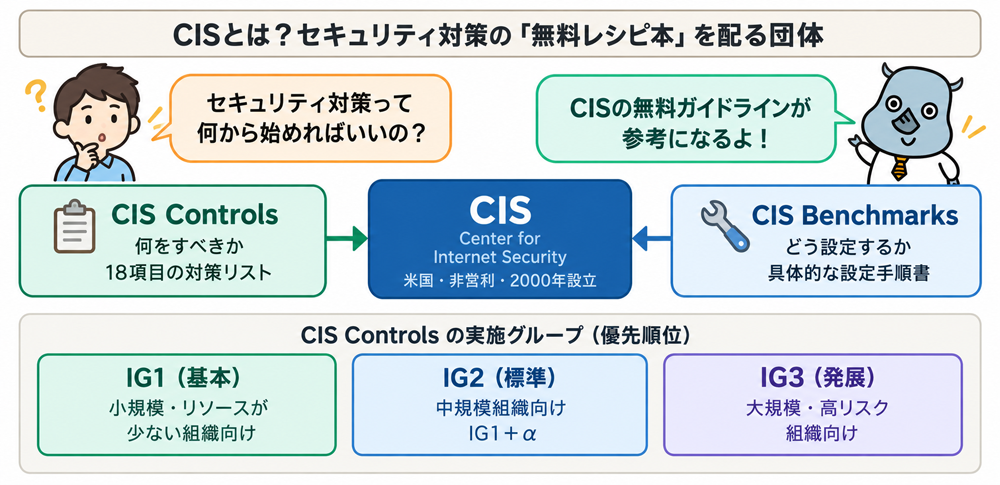
CIS(Center for Internet Security:センター・フォー・インターネット・セキュリティ)とは、サイバー攻撃から組織を守るためのセキュリティガイドラインや設定基準を公開している米国の非営利団体です。2000年に設立され、世界中の政府機関・企業・セキュリティ専門家と協力しながら、実践的なセキュリティ対策の指針を提供しています。
CISが提供する代表的なものが「CIS Controls(何をすべきかのリスト)」と「CIS Benchmarks(システムの具体的な設定方法)」です。どちらもセキュリティ対策の実務で参考にされており、日本国内でも多くの企業・組織がセキュリティ対策の参考にしています。
CISとは?
CIS(Center for Internet Security)は、サイバー攻撃から組織を守るための具体的なセキュリティ対策集や設定基準を提供している米国の非営利団体です。
CISの基本情報
| 項目 | 内容 |
|---|---|
| 正式名称 | Center for Internet Security(センター・フォー・インターネット・セキュリティ) |
| 設立 | 2000年 |
| 所在地 | 米国ニューヨーク州 |
| 種別 | 非営利団体 |
| 主な提供物 | CIS Controls、CIS Benchmarks、CIS-CATなど |
| 費用 | 基本資料は公開されており、CIS BenchmarksはPDF形式で無料ダウンロードできるものがある。一部のツール・形式・商用利用・自動化機能は有料サービスの範囲になる場合がある |
CISが大切にしていること
CISのガイドラインには大きな特徴があります。それは、実際の攻撃や運用現場を踏まえ、優先順位を付けて取り組みやすい形に整理されているという点です。
セキュリティ対策は範囲が広いため、すべてを一度に実施するのは現実的ではありません。CIS ControlsやCIS Benchmarksを使うことで、「まず何から始めればよいか」「どの設定を確認すべきか」を整理しやすくなります。
CIS Controlsとは?
CIS Controls(シーアイエス・コントロールズ)とは、組織がサイバー攻撃から身を守るために実施すべき具体的なセキュリティ対策を18項目にまとめたリストです。「セキュリティ対策のやることリスト」と考えるとわかりやすいです。
CIS Controlsは「健康を維持するためにやるべきことリスト」のようなものです。「毎年健康診断を受ける」「血圧を測る」「食生活を見直す」というように、何から取り組めばよいかを整理してくれます。セキュリティ版でいえば、「デバイスを管理する」「ソフトウェアを管理する」「データを保護する」といった対策のリストです。
CIS Controls v8.1の18項目
現在のCIS Controls v8.1では、18のコントロール(対策分野)が定義されています。
| 番号 | コントロール名 | かんたんな説明 |
|---|---|---|
| 1 | 企業資産の棚卸しと管理 | 社内にどんなPC・サーバー・スマホがあるか把握する |
| 2 | ソフトウェア資産の棚卸しと管理 | どんなソフトウェアが入っているか把握・管理する |
| 3 | データ保護 | 重要なデータを特定して適切に保護する |
| 4 | 企業資産とソフトウェアのセキュアな設定 | PCやサーバー、ソフトウェアを安全な設定にする |
| 5 | アカウント管理 | アカウントを適切に管理し、不要なものは削除する |
| 6 | アクセス制御の管理 | 必要な人だけが必要な情報にアクセスできるようにする |
| 7 | 継続的な脆弱性管理 | ソフトウェアの弱点を定期的に確認して修正する |
| 8 | 監査ログ管理 | 誰が何をしたかの記録(ログ)を取得・保管する |
| 9 | メールとWebブラウザの保護 | メールやWebを安全に使える環境を整える |
| 10 | マルウェアへの防御 | ウイルス・不正プログラムへの対策をする |
| 11 | データ復旧 | 万が一に備えてデータのバックアップや復旧手順を整える |
| 12 | ネットワークインフラの管理 | ネットワーク機器を安全に管理・設定する |
| 13 | ネットワークの監視と防御 | ネットワークへの不審なアクセスを監視・防御する |
| 14 | セキュリティ意識向上トレーニングと技術 | 社員のセキュリティ教育・訓練を実施する |
| 15 | サービスプロバイダー管理 | 外部の委託先・クラウドサービスのセキュリティを確認する |
| 16 | アプリケーションソフトウェアのセキュリティ | 自社が作るソフトウェアを安全に開発・管理する |
| 17 | インシデントレスポンス管理 | セキュリティ事故が起きたときの対応手順を準備する |
| 18 | ペネトレーションテスト | 実際の攻撃に近い形で弱点がないか確認する |
実施レベル(IG)で優先順位がわかる
CIS Controlsには「どの組織規模・リスクレベルに合った対策か」を示す「実施グループ(IG:Implementation Group)」が定義されています。
- IG1(基本):小規模な組織や、セキュリティリソースが限られている組織向け。まず最初に取り組む基本的な対策群
- IG2(標準):中規模の組織や、より多くのシステム・データを扱う組織向け。IG1に加えて、より詳細な対策を実施する
- IG3(発展):大規模組織や、高度なセキュリティが必要な組織向け。より専門的・継続的な対策を実施する
CIS Controlsのすべてを一度に実施する必要はありません。まずIG1(基本的なサイバー衛生に相当する対策群)から始めることで、重要な基本対策を段階的に整備できます。「完璧なセキュリティ」をいきなり目指すよりも、「基本をしっかり整える」姿勢で進めることが現実的です。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
CIS Benchmarksとは?
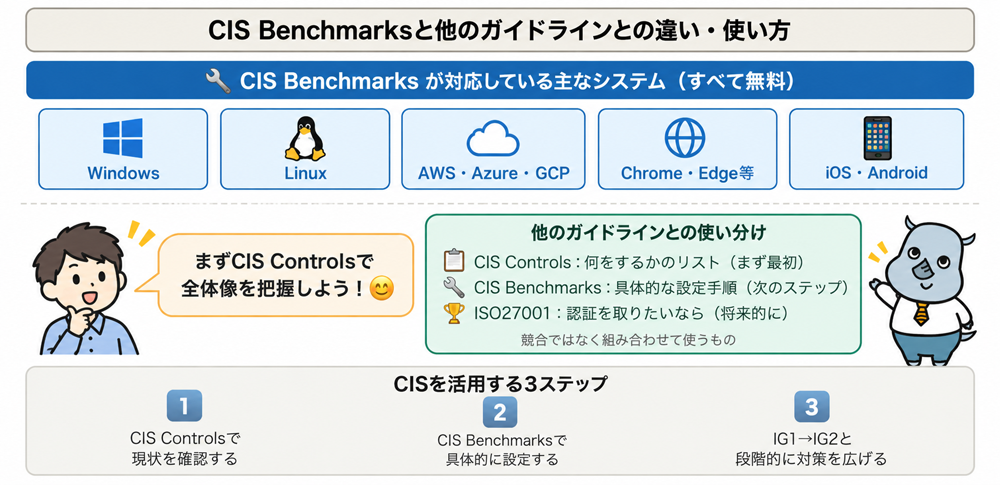
CIS Benchmarks(シーアイエス・ベンチマークス)とは、WindowsやLinux、クラウドサービス、ブラウザ、ミドルウェアなどの具体的な「安全な設定方法」をまとめたガイドライン集です。CIS Controlsが「何をすべきか」を示すのに対して、CIS Benchmarksは「具体的にどう設定するか」を示します。
CIS Benchmarksは「このPCやサーバーをセキュアに使うための詳しい設定手順書」です。たとえばWindowsのCIS Benchmarkには、パスワード設定、ログ設定、不要な機能の無効化、管理者権限の制限など、具体的な確認項目が整理されています。マニュアルに沿って確認することで、安全な設定に近づけることができます。
CIS Benchmarksが対応している主なシステム
- OS:Windows、Linux、macOSなど
- クラウド:AWS、Microsoft Azure、Google Cloudなど
- ブラウザ:Chrome、Edge、Firefoxなど
- ミドルウェア:Apache、Nginx、MySQL、PostgreSQLなど
- モバイル:iOS、Androidなど
- ネットワーク機器:ルーター、ファイアウォール、スイッチなど
CIS Benchmarksの2つのレベル
各ベンチマークには、セキュリティの厳しさに応じた2つのレベルが用意されている場合があります。
- レベル1:業務への影響を抑えながらセキュリティを高める基本設定。多くの組織で採用しやすい設定
- レベル2:よりセキュリティを強化した設定。一部の機能や利便性に影響する場合があるため、高いセキュリティが求められる環境向け
CIS BenchmarksはPDF形式で無料ダウンロードできるものがあります。一方で、商用利用、追加形式、継続的な自動評価、組織的な活用などは、CIS SecureSuiteなど有料サービスの範囲になる場合があります。利用目的に応じて条件を確認することが重要です。
CIS Controls・CIS Benchmarks・ISO/IEC 27001・NIST CSFの違い
セキュリティのガイドラインはいくつかあり、混乱しやすいため整理します。
| 名称 | 誰が作ったか | 何をするものか | 難易度・費用 |
|---|---|---|---|
| CIS Controls | CIS(米国非営利団体) | 「何をすべきか」の対策リスト | 比較的取り組みやすい。基本資料は公開されている |
| CIS Benchmarks | CIS(米国非営利団体) | 「どう設定するか」の具体的な設定基準 | PDF形式で無料ダウンロードできるものがある。一部利用・機能は有料範囲の場合がある |
| ISO/IEC 27001 | ISO(国際標準化機構) | 情報セキュリティ管理の仕組み全体を認証する国際規格 | 審査・認証に費用がかかる。取得には準備期間が必要 |
| NIST CSF | NIST(米国国立標準技術研究所) | セキュリティリスク管理のフレームワーク | 無料で利用できる。やや専門的 |
これらは競合するものではなく、組み合わせて使うものです。よくある使い方としては、「まずCIS Controlsで何をすべきかを把握する」「CIS Benchmarksで具体的な設定を確認する」「将来的にISO/IEC 27001の認証取得やNIST CSFを使ったリスク管理につなげる」という流れが考えられます。何から始めればいいかわからない場合は、まずCIS ControlsのIG1から確認すると取り組みやすいでしょう。
CISを実際にどう活用するか
ステップ①:現状を把握する
まず、CIS Controls v8.1の18項目を見て「自社はどれができていて、どれができていないか」を確認します。特にIG1(基本レベル)の項目から確認することで、優先順位を付けやすくなります。
ステップ②:CIS Benchmarksで設定を確認する
自社で使っているWindows、Linux、クラウドサービス、ブラウザ、ミドルウェアなどに対応したCIS Benchmarksを確認し、現在の設定が推奨設定に近い状態になっているかを見直します。たとえば、管理者権限、ログ設定、パスワードポリシー、不要サービス、公開設定、暗号化、監査設定などを確認することで、設定ミスや弱い設定を見つけやすくなります。
ステップ③:優先順位をつけて対策する
すべてを一度に実施する必要はありません。まずIG1の対策をひとつずつ確認しながら、できていないものを優先して対策します。社内のリソース、業務影響、リスクの大きさを考慮しながら段階的に進めることが重要です。
CIS-CAT Liteとは
CIS-CAT Lite(シーアイエス・キャット・ライト)は、PCやサーバーの設定がCIS Benchmarksの推奨設定にどの程度合っているかを確認できる無料の限定版評価ツールです。
手動で設定をひとつずつ確認する負担を減らし、レポートから「どこが対応済みで、どこが未対応か」を確認できます。ただし、対象となるOSやアプリケーション、利用できる機能には制限があります。組織全体で継続的に評価したい場合は、CIS-CAT Proなどの有料ツールも検討対象になります。
CISが役立つ注意事例2選
事例1:クラウド設定ミスによる情報公開リスク
クラウドストレージやクラウド環境では、設定ミスによって本来非公開にすべきファイルやデータが外部から閲覧できる状態になることがあります。特に、アクセス権限、公開設定、管理者権限、ログ記録、暗号化設定などを十分に確認しないまま運用すると、情報漏えいにつながるリスクがあります。
CIS Benchmarksには、AWS、Microsoft Azure、Google Cloudなどのクラウド環境に関する推奨設定が用意されています。たとえば、公開アクセスの制限、管理者権限の最小化、ログの有効化、多要素認証の利用など、具体的な設定確認に役立ちます。
このような注意事例は、CIS Benchmarksが「どの設定を確認すべきか」を整理するために有効であることを示しています。クラウドを利用する企業は、サービス開始時だけでなく、運用中も定期的に設定を見直すことが重要です。
事例2:パッチ適用遅れによる既知脆弱性の悪用リスク
サイバー攻撃では、すでに修正プログラムが公開されている既知の脆弱性が悪用されることがあります。ソフトウェアやOSの更新を長期間放置すると、攻撃者にとって狙いやすい状態になり、マルウェア感染、ランサムウェア被害、情報漏えいにつながる可能性があります。
CIS Controls v8.1の「継続的な脆弱性管理」では、組織が脆弱性を継続的に把握し、優先順位を付けて修正していくことが重要な対策として整理されています。また、CIS Benchmarksを使うことで、OSやミドルウェア、クラウドサービスの基本設定が安全な状態になっているかを確認できます。
このような注意事例は、「一度設定して終わり」ではなく、資産管理、脆弱性管理、パッチ管理、設定確認を継続的に行う必要があることを示しています。
よくある質問(FAQ)
Q. CIS ControlsとCIS Benchmarksはどちらをやればいい?
両方を組み合わせて使うものです。まずCIS Controlsで「何をすべきか」の全体像を把握してから、CIS Benchmarksで「具体的にどう設定するか」を確認する流れが一般的です。
「何から始めればいいかわからない」という場合は、CIS Controlsのコントロール1「企業資産の棚卸しと管理」から始め、自社のPC、サーバー、スマートフォン、クラウド資産などを把握するところから取り組むとよいでしょう。
Q. CISのガイドラインは日本語で読めますか?
CISの公式ドキュメントは英語が基本です。ただし、CIS Controlsには日本語版が提供されているものがあります。一方で、CIS Benchmarksは英語のものが多いため、必要に応じて翻訳ツールや解説記事を活用しながら確認するとよいでしょう。
Q. CISのガイドラインに法的な強制力はある?
CISのガイドラインは、基本的には任意で参考にするものです。日本国内でCIS ControlsやCIS Benchmarksそのものに法的な強制力があるわけではありません。
ただし、業界ガイドライン、委託契約、セキュリティ監査、取引先からの要求などで、CIS ControlsやCIS Benchmarksが参考基準として使われる場合があります。そのため、法的義務ではなくても、実務上のセキュリティ基準として知っておく価値があります。
Q. 小さな会社でもCISを使える?
はい。CIS ControlsのIG1は、セキュリティリソースが限られている組織でも取り組みやすい基本対策として整理されています。専門のセキュリティチームがいない企業でも、「まず何をすればいいか」を考えるための出発点になります。
ただし、すべてを一度に実施する必要はありません。資産管理、アカウント管理、パッチ管理、バックアップ、マルウェア対策など、重要度の高いものから段階的に整備していくことが現実的です。
Q. CIS ControlsとNIST CSFはどちらが良い?
どちらが優れているというものではなく、目的・用途が異なります。CIS Controlsは「具体的に何をするか」の対策リストで、実践的なセキュリティ対策に向いています。
NIST CSFは「セキュリティリスクをどう管理するか」の枠組みで、より経営的・体系的な視点のフレームワークです。初めてセキュリティに取り組む場合はCIS Controlsで具体的な対策を整理し、組織全体のリスク管理を考える段階でNIST CSFを参考にする、という使い分けが考えられます。
まとめ
CIS(Center for Internet Security)は、サイバー攻撃から組織を守るためのセキュリティガイドラインや設定基準を提供している米国の非営利団体です。2000年の設立以来、世界中のセキュリティ専門家・政府機関・企業と協力しながら、実践的なガイドラインを整備しています。
CISの代表的な提供物は、「CIS Controls」と「CIS Benchmarks」です。CIS Controlsは「何をすべきか」を18項目で整理した対策リストであり、CIS BenchmarksはWindows、Linux、クラウドサービス、ブラウザ、ミドルウェアなどの具体的な設定基準です。
CIS ControlsにはIG1〜IG3という実施グループがあり、組織の規模やリスクに応じて段階的に取り組めます。特に中小企業やセキュリティ担当者が少ない組織では、まずIG1から確認し、資産管理、ソフトウェア管理、データ保護、アカウント管理、脆弱性管理などの基本対策を整えることが現実的です。
ISO/IEC 27001やNIST CSFと競合するものではなく、CIS Controlsで具体的な対策を進めながら、必要に応じてISO/IEC 27001の認証取得やNIST CSFによるリスク管理に発展させる使い方ができます。「セキュリティ対策を何から始めればいいかわからない」という場合、CIS ControlsとCIS Benchmarksは、最初の一歩として非常に参考になる実践的なガイドラインです。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
サイバーセキュリティフレームワーク
NIST CSF(Cybersecurity Framework)
IoT-SSF
CSPM
FISMA
SMB over QUIC
サイバーハイジーン(衛生管理)とは? 重要性や具体的な施策を解説
CUI




CISは「世界中の料理人(セキュリティ専門家)から実際に効果があったレシピを集めて、使いやすいレシピ本(ガイドライン)として整理している料理研究家グループ」のようなものです。「どんな材料をどの順番で使えばよいか(どの対策をどの順番で実施すればよいか)」を、実践しやすい形でまとめています。自分でゼロから対策を考えるのではなく、実績のある指針を参考にしてセキュリティ対策を進められます。