
 無料会員登録
「ニュースで『北朝鮮系のハッカーグループによる攻撃』と報道されていたけど、なぜわかるの?」「サイバー攻撃の犯人を特定することってできるの?」「アトリビューションって何のこと?」——サイバーセキュリティのニュースや報告書でよく見かけるのが「アトリビューション(Attribution)」という言葉です。
アトリビューション(Attribution)とは、サイバー攻撃の攻撃主体を特定・推定し、どの国・組織・グループによるものかを判断する調査活動です。攻撃に使われたツール、手口、通信先、コードの特徴、攻撃対象、活動時期などを手がかりに、「この攻撃は誰が行った可能性が高いのか」を分析します。
ただし、サイバー攻撃の攻撃主体を特定することは非常に難しく、「確定」ではなく「高い確度で〇〇グループと推定される」という形で発表されることがほとんどです。本記事では、アトリビューションの意味、なぜ難しいのか、どうやって調査するのか、なぜ重要なのかをわかりやすく解説します。
アトリビューションとは?
アトリビューション(Attribution)とは、英語で「帰属」「原因の特定」を意味する言葉です。サイバーセキュリティの世界では、「このサイバー攻撃は誰が行ったのか」「どの国・組織・グループによるものなのか」を調べて特定・推定することを指します。
アトリビューションの「3つの問い」
アトリビューション調査では、主に次の3つの問いを解明しようとします。
- 誰が(Who):どの国・組織・グループ・個人が攻撃したのか
- なぜ(Why):動機は何か(金銭目的・政治的意図・スパイ活動・妨害など)
- どうやって(How):どんな手口・ツール・インフラを使ったのか
アトリビューションはどうやって行うのか
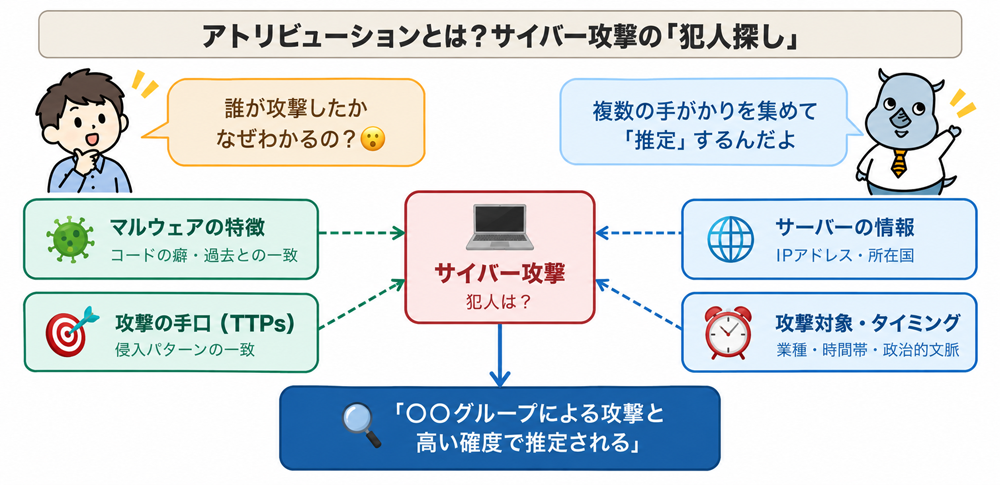
サイバー攻撃の攻撃主体を特定・推定するために、セキュリティ研究者や政府機関、セキュリティ企業はさまざまな手がかりを集めて分析します。
手がかり1:使われたマルウェア・ツールの特徴
攻撃者が使ったマルウェアや攻撃ツールには、そのグループ独自の「癖」が現れることがあります。
- コードの書き方のくせ(特定の文字列・構造が繰り返し登場する)
- 過去の攻撃で使われたツールと同じ、または改良されたもの
- コード内に残った言語の痕跡
- 暗号化方式・通信方式・設定ファイルの構造などの共通点
ただし、コード内の言語や文字列は偽装できるため、それだけで攻撃主体を判断することはできません。攻撃者が意図的に別の国や別のグループに見せかける可能性もあります。
手がかり2:攻撃の手口(TTPs)
TTPs(Tactics, Techniques, and Procedures:戦術・技術・手順)とは、「攻撃者がどのような流れで攻撃を進めるか」のパターンです。人間の癖と同じように、攻撃グループにも「よく使う侵入方法」「よく使うツール」「よく狙う対象」があります。
泥棒に「窓から入る派」「鍵穴をピッキングする派」があるように、攻撃グループにも「フィッシングメールから始める」「VPN機器の脆弱性を狙う」「正規ツールを悪用して横展開する」など、一定の手口があります。このパターンが過去の攻撃と似ている場合、「同じグループの可能性がある」と判断する材料になります。
手がかり3:攻撃に使ったインフラ(サーバー・ドメイン)
攻撃者が使ったC2サーバー、ドメイン、IPアドレス、証明書、ホスティング事業者なども手がかりになります。
- IPアドレスの所在国・プロバイダ
- 過去の攻撃で使われたサーバーやドメインとの重複
- ドメイン名の登録パターン
- 証明書・メールアドレス・ネームサーバーなどの共通点
ただし、サーバーの所在国が攻撃者の国を示すとは限りません。攻撃者は踏み台サーバー、VPN、クラウドサービス、匿名化サービスなどを使って自分の場所を隠すため、IPアドレスだけで攻撃主体を判断することはできません。
手がかり4:攻撃の対象・タイミング
「誰を、いつ攻撃したか」も重要な手がかりです。
- 攻撃対象の業種・国(政府機関、防衛産業、エネルギー企業、金融機関など)
- 攻撃が起きた時間帯や活動パターン
- 選挙、外交交渉、軍事演習、制裁発表など政治的イベントとの関連
- 攻撃の目的が金銭目的か、情報窃取か、妨害か
たとえば、特定の国の政府機関や防衛関連企業が継続的に狙われている場合、国家的な意図やスパイ活動との関連が疑われることがあります。
手がかり5:政府機関・情報機関の情報
セキュリティ企業だけでなく、各国の政府機関や情報機関も独自の情報を持っています。公開されている技術情報に加えて、捜査情報、外交情報、通信情報、同盟国との情報共有などが組み合わされることで、アトリビューションの確度が高まる場合があります。
そのため、国家レベルの攻撃では、政府機関が公式声明として攻撃主体を公表する「パブリックアトリビューション」が行われることがあります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
なぜアトリビューションは難しいのか
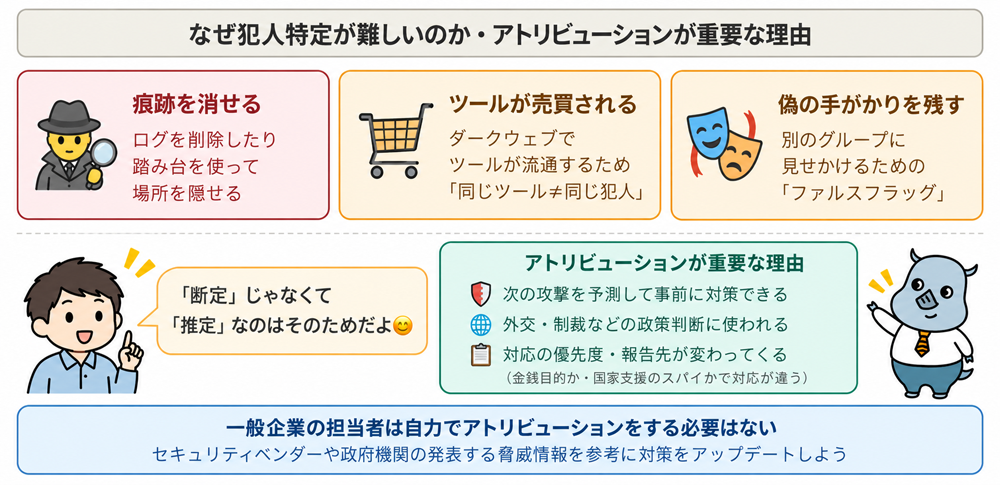
犯人特定は現実世界の犯罪捜査でも難しいですが、サイバー攻撃では特に困難です。その理由を整理します。
理由1:痕跡を消したり偽装したりできる
攻撃者はログを削除したり、他国のサーバーを踏み台にしたり、VPNやクラウドサービスを使って自分の所在地を隠したりできます。そのため、「どこから攻撃されたか」だけでは、攻撃者の国や組織を特定できません。
理由2:ツールを他のグループが使い回す
攻撃ツールやマルウェアは、地下フォーラムや犯罪者ネットワークで売買・共有されることがあります。あるグループが使っていたツールを、別のグループが流用することもあります。そのため、「このツールを使っていた=このグループ」と単純には言えません。
理由3:偽の手がかりを残すことができる
ファルスフラッグ(False Flag)とは、攻撃者が意図的に別の国や別のグループの手口を真似て、別の犯人に見せかける行為です。コード内に別言語の文字列を残す、過去の攻撃ツールを流用する、別グループに似たインフラを使うなどの偽装が行われることがあります。
理由4:国際的な司法の壁がある
攻撃主体を特定できたとしても、その人物や組織が国外にいる場合、逮捕・訴追は簡単ではありません。国際捜査協力、外交関係、証拠収集、引き渡し制度など、さまざまな壁があります。
これらの理由から、アトリビューションでは「〇〇グループによる攻撃と断定する」よりも、「高い確度で〇〇グループによるものと推定される」という表現がよく使われます。確信度(Confidence Level)を「高・中・低」で示すこともあります。
アトリビューションはなぜ重要なのか
同じ攻撃への備えができる
どのグループが攻撃してきた可能性が高いのかがわかると、そのグループが過去に使った手口・ツール・標的の傾向を参考にできます。これにより、次に狙われやすいシステムや、警戒すべき攻撃手法を予測しやすくなります。
外交・政策への活用
国家レベルでは、アトリビューションの結果が外交判断や政策判断に使われることがあります。たとえば、特定の国に抗議する、制裁を科す、同盟国と共同声明を出す、といった対応につながる場合があります。このように、政府が攻撃主体を公表することを「パブリックアトリビューション」と呼びます。
被害者組織の意思決定
攻撃してきた相手が「金銭目的の犯罪者グループ」なのか、「国家に支援されたスパイ活動グループ」なのかによって、対応の優先度、報告先、必要な支援、再発防止策が変わることがあります。ただし、一般企業にとって重要なのは、攻撃者名を断定することよりも、「どのような手口で侵入されたのか」「どの範囲まで影響があるのか」「再発を防ぐには何を直すべきか」を把握することです。
アトリビューションの事例
事例1:WannaCryランサムウェアの北朝鮮への公開帰属
2017年に世界的に感染が広がったWannaCryランサムウェアについて、米国政府は北朝鮮によるものとして公開帰属しました。英国も、北朝鮮系のLazarus Groupが背後にいる可能性が高いと評価し、日本も米国の発表を支持して北朝鮮の関与を非難しました。
WannaCryは、WindowsのSMBv1の脆弱性を悪用するEternalBlueを利用して感染を広げたことで知られています。アトリビューションでは、過去の攻撃との技術的な類似点、使用されたマルウェアやインフラ、複数の政府機関・セキュリティ企業による分析結果などが総合的に評価されました。
この事例は、アトリビューションが単なる技術分析だけでなく、政府間の情報共有や外交上の判断とも関係することを示しています。
事例2:SolarWinds攻撃のロシアSVRへの公開帰属
2020年に発覚したSolarWinds Orionを悪用したソフトウェアサプライチェーン攻撃は、米国政府機関や民間企業などに大きな影響を与えました。この攻撃について、米国や英国などは、ロシア対外情報庁(SVR)に関連する攻撃活動として公開帰属しました。
この攻撃は、正規ソフトウェアの更新プロセスを悪用した高度なサプライチェーン攻撃であり、長期間検知されにくい形で侵入が行われました。関連する攻撃グループは、APT29、Cozy Bear、The Dukesなどの名称でも呼ばれます。
SolarWindsの事例は、アトリビューションの難しさとともに、国家レベルの支援が疑われる攻撃では、技術的な痕跡、攻撃対象、攻撃目的、政府機関の情報などを総合して判断する必要があることを示しています。
よくある質問(FAQ)
Q. アトリビューションと「脅威インテリジェンス」はどう違う?
脅威インテリジェンスは、攻撃者の情報、手口、ツール、攻撃対象、IOC(攻撃の痕跡)などを収集・分析し、対策に活かす活動全般を指します。
アトリビューションは、その中でも特に「攻撃者が誰か」「どの国・組織・グループによるものか」を特定・推定する活動に焦点を当てたものです。脅威インテリジェンスには、アトリビューションの結果だけでなく、次の攻撃の予測、検知ルールの作成、IOC共有、リスク評価なども含まれます。
Q. 一般企業がアトリビューションを自分でやる必要は?
一般企業が、国家や攻撃グループを自力で断定する必要はほとんどありません。アトリビューションは、政府機関、大手セキュリティ企業、脅威インテリジェンス専門チームなどが、長期的な情報収集と分析に基づいて行うものです。
一般企業にとって重要なのは、「誰がやったか」を断定することよりも、「どのように侵入されたのか」「どこまで影響があるのか」「再発防止のために何をすべきか」を明らかにすることです。そのうえで、政府機関やセキュリティベンダーが発表する脅威情報を参考にして、防御策を更新することが現実的です。
Q. APTとアトリビューションはどういう関係?
APT(Advanced Persistent Threat)とは、高度で継続的な脅威を指します。一般的には、国家に支援された、または高度な能力を持つ攻撃グループを指す文脈で使われることが多い言葉です。
APT28、APT29、APT41などの名称は、セキュリティ企業や研究機関が、攻撃活動やアトリビューション調査の結果として付けたグループ名です。ただし、同じグループに対して企業ごとに異なる名前を付けることがあります。たとえば、APT28はFancy BearやSofacyなどとも呼ばれます。
Q. アトリビューションの結果は100%正確ですか?
100%の確実性があるとは限りません。攻撃者は偽の手がかりを残したり、他グループのツールを流用したり、踏み台サーバーを使ったりできます。そのため、アトリビューションは、利用可能な証拠に基づいた確度の高い推定として扱われることが多いです。
発表では、「高確度(High Confidence)」「中確度(Medium Confidence)」などの確信度が示されることがあります。読み手側も、アトリビューション結果を絶対的な断定ではなく、複数の証拠に基づく評価として理解することが大切です。
Q. 日本でアトリビューションを行っている機関は?
日本では、内閣サイバーセキュリティセンター(NISC)、警察庁、防衛省、外務省などが、脅威情報の共有、注意喚起、国際連携、外交上の声明などに関与することがあります。
また、日本も米国・英国・EUなどと連携したサイバー攻撃に関する共同声明や非難声明に参加することがあります。民間では、大手セキュリティベンダーや研究機関が、独自の調査・分析結果を発表しています。
まとめ
アトリビューションとは、サイバー攻撃の攻撃主体を特定・推定し、どの国・組織・グループによるものかを判断する調査活動です。使われたマルウェアの特徴、攻撃手口のパターン、インフラ情報、攻撃対象、攻撃のタイミング、政府機関やセキュリティ企業の情報などを組み合わせて分析します。
ただし、偽の手がかり、ツールの使い回し、踏み台サーバー、ログの削除など、攻撃主体の特定を妨げる要因は多くあります。そのため、アトリビューションでは「断定」ではなく「高い確度で推定される」という表現が使われることが一般的です。
WannaCryの北朝鮮への公開帰属や、SolarWinds攻撃のロシアSVRへの公開帰属のように、国家レベルの攻撃では、複数国の政府機関やセキュリティ企業の分析が関係することがあります。アトリビューションは、技術的な調査だけでなく、外交・政策・国際連携にも関わる重要な活動です。
一般企業の担当者が攻撃主体を自力で断定する必要はほとんどありません。重要なのは、「どのように侵入されたのか」「どの範囲に影響があるのか」「同じ手口を防ぐには何をすべきか」を明らかにし、脅威インテリジェンスを参考にして対策を更新することです。




アトリビューションは「匿名の脅迫状の犯人を探す筆跡鑑定」のようなものです。脅迫状そのものは残っています。文字の癖、使った言葉、紙の種類、投函された場所などを手がかりに、「この筆跡はあの人物に似ている」と推定します。ただし、完全に一致する証拠がない限り、断定はできません。サイバー攻撃でも同じように、複数の手がかりを組み合わせて攻撃主体を推定します。