
 無料会員登録
「うちのシステムが遠隔から乗っ取られる?」──そんな映画のような話が、現実のサイバー攻撃では日常的に起きています。その中心にあるのがRCE(Remote Code Execution:リモートコード実行)です。攻撃者はネットワーク越しに悪意あるコードを送り込み、標的のシステムを思い通りに操作します。
ランサムウェアの拡散、機密データの窃取、サービス停止──RCEはあらゆるサイバー被害の「起点」になりうる最も危険な脆弱性のカテゴリです。本記事では、RCEの定義・仕組み・主な攻撃手法から、Log4ShellやWannaCryといった実際の事例、企業が今すぐ実施すべき対策まで、わかりやすく解説します。

RCE(Remote Code Execution)とは?
RCE(Remote Code Execution)とは、攻撃者がネットワーク経由で標的のシステムに任意のコードを実行させることができる脆弱性、またはそれを悪用した攻撃手法のことです。日本語では「リモートコード実行」と呼ばれます。
重要な点は、攻撃者が被害者のシステムに物理的にアクセスしなくても、インターネット経由でコマンドを送り込めるという点です。成功すると、攻撃者はまるで管理者権限でそのPCやサーバーを操作しているかのように、ファイルの読み書き、プログラムの実行、さらなる攻撃の踏み台化まで自由に行えます。
RCEはCVSS(共通脆弱性評価システム)で最高スコア10.0を記録することも多く、セキュリティ上最も深刻な脆弱性カテゴリのひとつに位置付けられています。
RCEとACE(任意コード実行)の違い
混同されやすい用語としてACE(Arbitrary Code Execution:任意コード実行)があります。RCEとACEの違いは次の通りです。
- ACE(任意コード実行):物理的アクセスや被害者の操作が必要な場合も含む、より広い概念
- RCE(リモートコード実行):ACEの一形態で、特にネットワーク経由でリモートから実行する攻撃に限定
つまり「すべてのRCEはACEだが、すべてのACEがRCEとは限らない」という関係です。
RCEの仕組み ── 攻撃フロー5ステップ
RCE攻撃は一般的に次の5つのステップで進行します。攻撃者の視点から見ることで、どこを防げばよいかが明確になります。
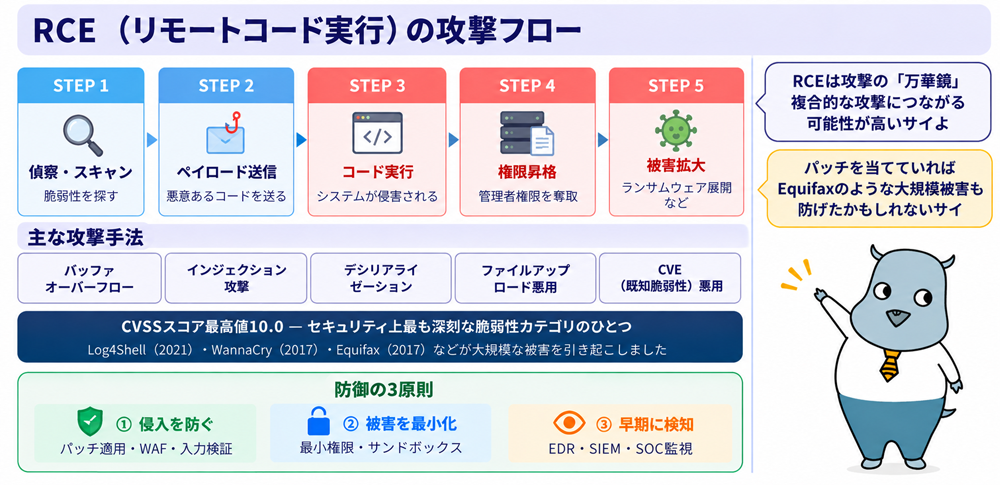
ステップ1:偵察・脆弱性の発見
攻撃者はまず標的のシステムをスキャンし、未パッチの脆弱性や設定ミスを探します。脆弱性スキャナーやダークウェブの情報を活用し、CVEデータベースで公開された既知の脆弱性も積極的に確認します。
ステップ2:ペイロードの作成・送信
発見した脆弱性に合わせた悪意あるコード(ペイロード)を作成します。これをWebフォーム、APIリクエスト、ファイルアップロード、ネットワークパケットなど、さまざまな経路で標的システムに送り込みます。
ステップ3:コードの実行
ペイロードが脆弱性を突くと、標的システム上で攻撃者が意図したコードが実行されます。この時点でシステムは「侵害された状態」となります。
ステップ4:権限昇格(特権エスカレーション)
初期実行は一般ユーザー権限であることが多いですが、攻撃者はさらに別の脆弱性を悪用して管理者・root権限へのエスカレーションを試みます。これにより、システム全体の支配が可能になります。
ステップ5:侵害の拡大・永続化
権限獲得後、攻撃者はバックドアを設置して継続的なアクセスを確保したり、ネットワーク内の他のシステムへラテラルムーブメントを行ったり、ランサムウェアを展開したりします。
攻撃フローを見ると「入口を防ぐだけでは不十分」であることがわかる。偵察(ステップ1)を早期発見する監視体制、権限昇格(ステップ4)を阻止する最小権限設定、横展開(ステップ5)を防ぐネットワーク分離──それぞれの段階で対策を重ねる多層防御が現実的なアプローチとなる。
主な攻撃手法5種
RCEを引き起こす脆弱性には複数のタイプがあります。それぞれの手法を理解することが、適切な対策の第一歩です。
① バッファオーバーフロー
プログラムが確保したメモリ領域(バッファ)を超えるデータを書き込むことで、隣接するメモリ領域を上書きし、任意のコードを実行させる手法です。C/C++で記述された古いシステムやファームウェアで多く見られます。WannaCryの拡散に使われた「EternalBlue」もこの系統の脆弱性です。
② インジェクション攻撃
ユーザー入力を適切に検証・サニタイズしないシステムに対し、悪意あるコマンドを注入する手法です。主な種類には以下があります:
- OSコマンドインジェクション:シェルコマンドを挿入してOSレベルで実行させる
- SQLインジェクション:データベースへの不正クエリ経由でコードを実行させる
- サーバーサイドテンプレートインジェクション(SSTI):テンプレートエンジンの処理を悪用してコードを実行させる
③ 安全でないデシリアライゼーション
アプリケーションがネットワーク経由で受け取ったデータ(シリアライズされたオブジェクト)を復元(デシリアライズ)する際、改ざんされたデータを実行可能なコードとして処理してしまう脆弱性です。JavaやPHPのWebアプリケーションで多く報告されています。
④ ファイルアップロードの悪用
ファイルアップロード機能を持つWebアプリケーションに、実行可能なスクリプト(WebシェルなどのPHP/ASPファイル)をアップロードし、Webサーバー上でコードを実行させる手法です。拡張子チェックやMIMEタイプ検証が不十分な場合に発生します。
⑤ 既知脆弱性(CVE)の悪用
公開されたCVE(共通脆弱性識別子)に対し、パッチが適用されていないシステムを標的にする手法です。「N-dayエクスプロイト」とも呼ばれ、パッチ公開から攻撃までの時間が年々短縮しており、迅速なパッチ適用が不可欠です。
RCEによる被害・影響
RCEが成功すると、攻撃者は実質的にシステムの支配権を握ります。その被害は多岐にわたります。
- システムの完全制御:ファイルの読み取り・改ざん・削除、設定変更、サービスの停止・起動
- 機密データの窃取:個人情報・顧客データ・知的財産・認証情報の流出
- マルウェア・ランサムウェアの展開:バックドアの設置、ランサムウェアによる暗号化・身代金要求
- 踏み台攻撃:侵害したシステムを経由した他組織・他システムへの攻撃
- サービス停止(DoS/DDoS):業務システムの停止による事業継続への深刻な影響
- コンプライアンス違反・法的責任:個人情報保護法・GDPRなどへの違反リスク
世界で起きた主要なRCE攻撃事例
Log4Shell(CVE-2021-44228)
Javaの広く使われるログライブラリ「Apache Log4j 2」に発見されたRCE脆弱性です。CVSSスコア10.0(最高値)を記録し、悪用の容易さから「史上最悪の脆弱性」とも称されました。世界中のWebサービス・クラウド基盤・IoT機器が影響を受け、発見から数日でエクスプロイトが広まりました。マインクラフトのサーバーへのチャットメッセージだけで攻撃が成立することが実証され、パッチ適用の緊急性が世界的に注目されました。
WannaCry と EternalBlue(CVE-2017-0144)
米NSAが開発したとされるRCEエクスプロイト「EternalBlue」がShadow Brokersにより流出。WannaCryランサムウェアはこれを悪用し、WindowsのSMBプロトコルの脆弱性を通じて150か国・23万台以上のコンピュータを感染させました。英国の国民保健サービス(NHS)では病院の診療が停止し、自動車メーカーの生産ラインも止まるなど、インフラへの深刻な影響をもたらしました。
Equifax情報漏えい(CVE-2017-5638)
米国の大手信用情報機関Equifaxが、WebアプリケーションフレームワークApache StrutsのRCE脆弱性を放置した結果、約1億4,700万人分の個人情報(社会保障番号・生年月日・住所など)が漏えいしました。パッチはすでに公開されていたにもかかわらず、適用が遅れたことが原因で、Equifaxは米FTCに7億ドル以上の和解金を支払う事態となりました。「パッチを当てていれば防げた」典型的な事例です。
RCEへの対策
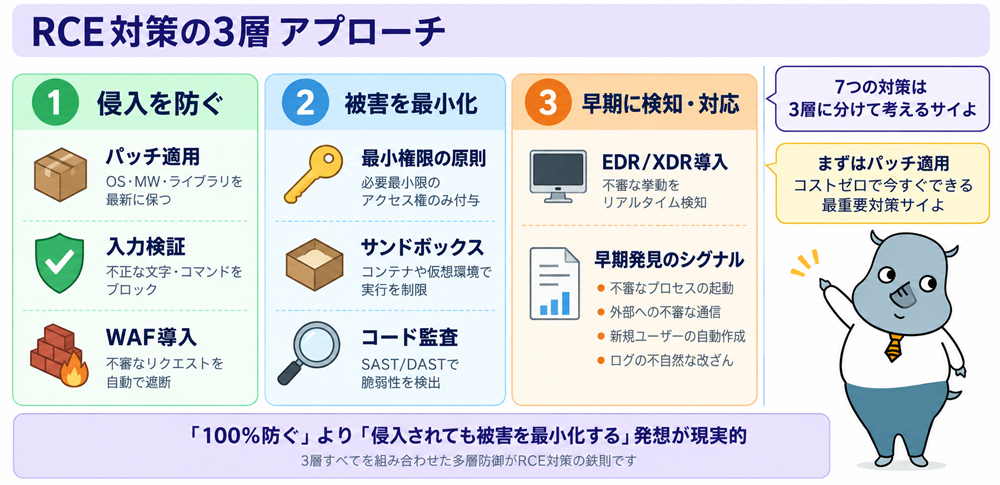
RCEへの対策は「入口を塞ぐ」「侵入されても被害を最小化する」「早期に検知する」の3層で考えることが重要です。
迅速なパッチ適用・ソフトウェアの更新
RCEの大半は既知の脆弱性(CVE)を突くものです。OSやミドルウェア、ライブラリ、フレームワークを常に最新状態に保つことが最も効果的な対策です。特にCVSSスコアが高いものはゼロデイに近い速度で悪用されるため、パッチ管理プロセスの自動化が推奨されます。
入力検証・サニタイズの徹底
ユーザーからの入力値を「信頼しない」設計思想(ゼロトラスト)に基づき、すべての入力を検証・サニタイズします。特殊文字のエスケープ処理、許可リスト(ホワイトリスト)方式での入力制限が有効です。
WAF(Webアプリケーションファイアウォール)の導入
WAFは既知の攻撃パターン(シグネチャ)や異常なリクエストを自動検知・ブロックします。インジェクション攻撃やファイルアップロード悪用など、多くのRCE手法に対応できます。クラウド型WAFは導入コストも低く、早期導入が可能です。
最小権限の原則(Principle of Least Privilege)
アプリケーションやサービスに付与する権限を、業務上必要な最小限に限定します。RCEに成功しても、低権限での実行しかできなければ被害の拡大を抑制できます。Webサーバーのプロセスをroot以外で動作させることも基本対策です。
サンドボックス・コンテナ環境の活用
アプリケーションをコンテナ(Docker等)やサンドボックス環境で隔離して実行します。仮にRCEが成功しても、コンテナ外部への影響を遮断できます。
コード監査・脆弱性診断(SAST/DAST)
静的解析(SAST)で開発段階のソースコードから脆弱なコードを発見し、動的解析(DAST)でリリース後の実稼働環境に対してエクスプロイトを試みます。定期的なペネトレーションテストも有効です。
EDR/XDRの導入と監視体制
エンドポイント検知・対応(EDR)や拡張版のXDRを導入することで、RCE成功後の不審なプロセス起動やラテラルムーブメントを早期に検知できます。24時間のSOC監視体制があれば、被害の拡大を最小化できます。
パッチが存在しないゼロデイ脆弱性が発覚した場合は、①該当ソフトウェアの一時停止またはアクセス制限、②WAFによる不審なリクエストのブロック、③ネットワークセグメンテーションによる横展開の阻止、④EDR/XDRによる異常挙動の監視強化を即時実施する。パッチが公開され次第、最優先で適用すること。
被害事例
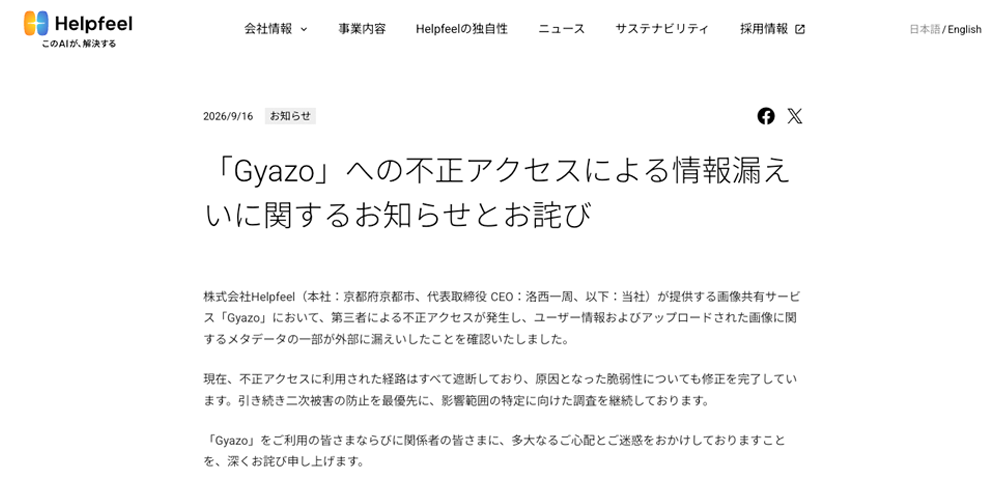
事例① Gyazoへの不正アクセス ── 約2,362万件のユーザー情報流出
画像共有サービス「Gyazo」が不正アクセスを受け、約2,362万件にのぼるユーザー情報が流出したことが明らかになりました。このような大規模な不正アクセスは、Webアプリケーションの脆弱性を突いたRCE攻撃が起点となるケースが多く、侵害後にデータベースへのアクセスが行われることが典型的なパターンです。メタデータ含む大量のユーザー情報が対象となり、その影響範囲の広さが被害の深刻さを物語っています。
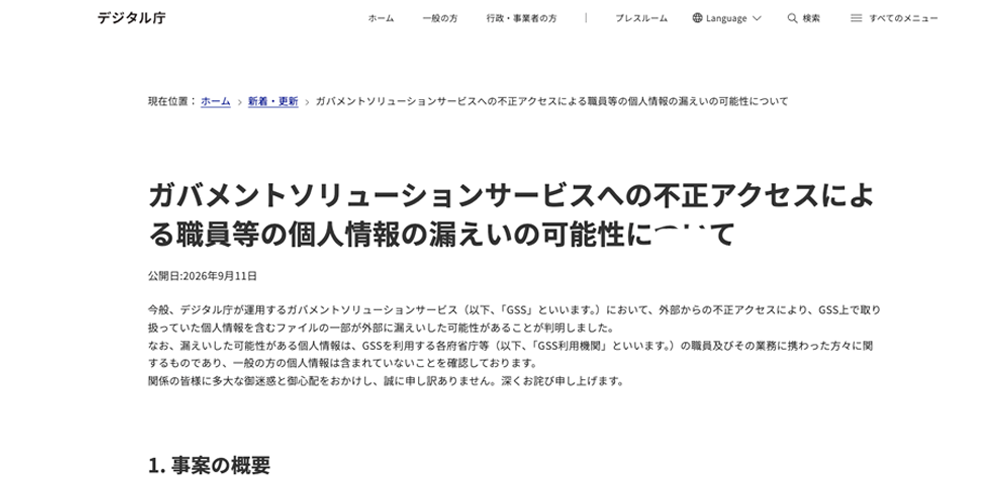
事例② デジタル庁のGSSへの不正アクセス ── 職員ら約24.6万件の個人情報漏えい
デジタル庁が利用するグループウェア「GSS」(政府情報システムのためのセキュリティ評価制度)が不正アクセスを受け、職員ら約24.6万件の個人情報が漏えいした可能性があることが判明しました。政府機関のシステムへの侵害は、RCE脆弱性や認証情報の搾取を組み合わせた高度な攻撃によるものが多く、公共インフラへの信頼に直接影響を与えます。内部ネットワークへの侵入後に横展開が行われた可能性もあり、「侵入を前提とした多層防御」の重要性を示す事例です。
よくある質問(FAQ)
Q. RCEとSQLインジェクションは何が違うのですか?
A. SQLインジェクションはRCEを引き起こす「手段のひとつ」です。SQLインジェクション自体はデータベースへの不正アクセスを目的としますが、データベースサーバーの設定によっては、SQLインジェクション経由でOSコマンドを実行でき、結果としてRCEに発展するケースがあります。RCEはより広い概念で、バッファオーバーフローやデシリアライゼーションなど複数の手法が含まれます。
Q. ゼロデイ脆弱性によるRCEはパッチがなくてもどう対策すればいいですか?
A. ゼロデイ(未公開・未修正)のRCE脆弱性には、WAFによる不審なリクエストのブロック、該当ソフトウェアの一時停止・アクセス制限、EDR/XDRによる異常挙動の検知といった暫定対策が有効です。ネットワークセグメンテーションで被害の横展開を防ぐことも重要です。パッチが公開され次第、最優先で適用してください。
Q. RCE攻撃を受けているかどうかはどうやって気づけますか?
A. 主なシグナルとして、不審なプロセスの起動、通常と異なる外部通信(ビーコニング)、新規ユーザーアカウントの作成、ログの不自然な欠落(攻撃者による痕跡消去)、システムリソースの急激な増加(クリプトマイニングなど)があります。SIEM(セキュリティ情報・イベント管理)とEDRを組み合わせた監視が早期発見に効果的です。
Q. クラウド環境でもRCEは発生しますか?
A. はい、発生します。クラウド環境でも、上に乗せるアプリケーションの脆弱性を突かれることでRCEは成立します。さらにクラウド特有のリスクとして、コンテナエスケープ(コンテナを突破してホストOSへの侵害)やサーバーレス関数のコードインジェクションなどが存在します。クラウドの「責任共有モデル」を理解し、アプリケーション層の対策は自社が責任を持つことが重要です。
Q. 中小企業でもRCEは狙われますか?
A. 狙われます。攻撃者は大企業・中小企業を問わず、スキャンツールで脆弱なシステムを自動的に探し出します。むしろセキュリティリソースが限られる中小企業は、パッチ適用が遅れやすく、狙い目にされることがあります。また、大企業のサプライチェーンに入っている中小企業は、そこを経由した侵害ルートとして標的にされるケースもあります。
Q. RCEとリバースシェルはどういう関係ですか?
A. リバースシェルはRCEの「よくある悪用パターン」です。RCEに成功した攻撃者は、標的システムに「被害側から攻撃者のサーバーへ接続するスクリプト(リバースシェル)」を実行させます。こうすることで、ファイアウォールのアウトバウンド通信制限を回避しながら、継続的なシェルアクセスを確立できます。
まとめ
RCE(Remote Code Execution:リモートコード実行)は、ネットワーク経由で攻撃者が標的システムに任意のコードを実行させることができる、最も危険な脆弱性カテゴリのひとつです。Log4ShellやWannaCryのような世界的なインシデントから国内の情報漏えい事件まで、RCEはあらゆる組織・規模のシステムで現実の被害を生み出しています。
対策の核心は、①迅速なパッチ適用、②入力検証の徹底、③最小権限の原則、④多層防御(WAF・EDR・ネットワーク分離)の組み合わせです。「攻撃を100%防ぐことはできない」という前提のもと、侵入されても被害を最小化できる体制を構築することが、現代のサイバーセキュリティにおける現実的なアプローチです。
まずは自社のシステムの脆弱性スキャンとパッチ適用状況の棚卸しから始めてみましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
System Binary Proxy Execution
text4shell
Looney Tunables
リモートコード実行
ヌルバイト攻撃
RFI
バッファオーバーフロー
バッファオーバーラン















攻撃者がネットワーク経由で標的のシステムに任意のコードを実行させることができる脆弱性、またはそれを悪用した攻撃手法。物理的なアクセスなしにシステムを完全制御できるため、CVSSスコアで最高値10.0を記録するケースも多い、最も深刻な脆弱性カテゴリのひとつ。