無料会員登録
プレイドは11月20日、自社サービス「KARTE」が不正アクセスを受けた問題で、情報漏えいの対象となった取引先企業は延べ2,200社に上ると公表した。11月16日の発表からは、漏えいの対象が契約終了企業にも及んでいたことと、影響社数が分類ごとに示されたことが変わった点である。

概要
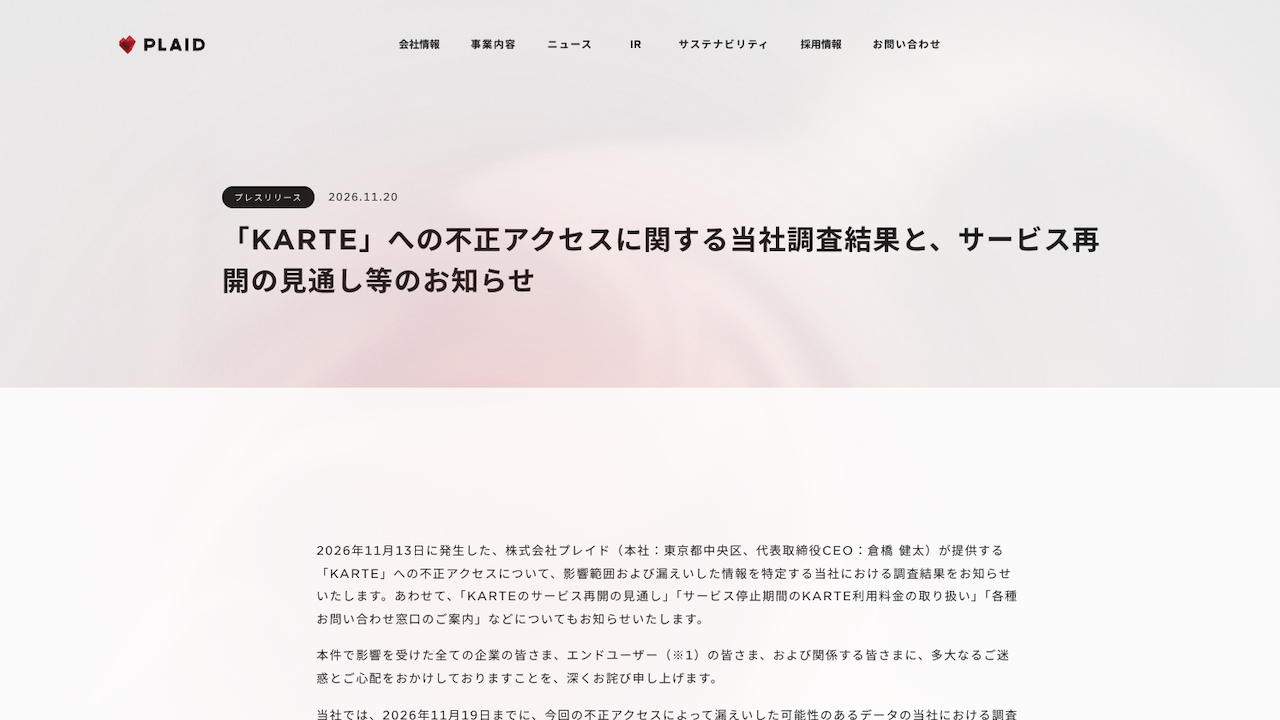
プレイドは11月20日、KARTEへの不正アクセスに関する調査結果を公表した。11月13日未明にシステムの脆弱性を悪用した不正アクセスがあり、同社は同日、全サービスを停止した。同社は11月19日までに、漏えいした可能性のあるデータの調査を完了し、影響範囲と対象件数を特定したとしている。
プレイドの発表によると、時系列は次のとおり。
11月13日未明に不正アクセスが発生し、同日8時59分に検知した。同日15時23分頃までに、認証情報の無効化や攻撃元からの通信の遮断などの対応を完了した。同日、不正アクセスの発生とサービス停止が公表された。
11月15日には、ステータスページで外部との通信の遮断を終えたことが知らされた。
11月16日の発表では、個人情報保護委員会へ報告し、警察に相談していることが示された。この日、情報漏えいが公表された。
11月19日に社内調査が完了し、11月20日に調査結果が公表された。
侵入の経路は次のとおりとされる。第三者が複数経路に断続的に攻撃を試み、データ取得用の公開経路にある一部の内部処理の脆弱性を悪用した。取得した認証情報を使い、KARTEの管理画面にも不正アクセスしたという。
導入企業の側でも公表が続いている。三菱UFJ銀行は、一部の顧客情報が外部に漏えいしたと発表した。mineoを運営するオプテージは、最大142万件の顧客情報が漏えいした可能性があるとしている。
被害・影響の範囲
企業から預かった情報のうち、漏えいした、またはその可能性がある情報は4分類で示された。KARTEに連携したデータの一部が570社、エンドユーザーの解析データの一部が487社、キャッシュデータの一部が最大409社(推定)、外部サービスとの連携に使う認証情報の一部が754社である。1社が複数の分類に該当する場合もある。
連携データと解析データは、企業によっては個人情報を含むとされる。キャッシュデータは、漏えいしたデータとしていないデータを見分けられないと説明されている。
プレイド自身が保有していた情報も対象となった。KARTE利用のためのメールアドレス79,249件に加え、営業活動などで得た連絡先の情報45,816件の漏えいが確認された。
11月16日の発表で「ご利用企業」としていた対象には、契約がすでに終了した企業の情報も含まれていたと訂正された。契約終了後に削除すべき情報が、運用や管理の不備で残っていたという。
二次被害については、プレイドの発表からは確認できなかった。導入企業のミツモアは、現時点で情報の不正利用や二次被害は確認されていないとしている。
カード情報やログインパスワードは、確認できた範囲で各社とも「含まれない」「KARTEに渡していない」と説明している。
企業・団体の対応
プレイドは発表でおわびを述べ、調査結果を踏まえて再発防止策を策定するとしている。再発防止策には、契約終了後の情報削除に関する対策も含める方針である。
技術面では、認証情報の無効化と攻撃元からの通信遮断を11月13日に完了した。遮断以降、新たな不正アクセスは確認されていないとしている。
11月16日の発表では、フォレンジック調査と外部のセキュリティ調査を行うことも示された。
サービス再開については、システムを強固にしたうえで、段階的な再開の目標を2027年1月中旬とした。第三者機関による検証も実施する。
残っている情報は、再開に向けた検証のため保全し、検証後に削除して適切に通知するとしている。
対象企業には11月24日から詳細データを順次提供する。2026年11月およびサービス停止期間中の該当利用料金は請求しない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先のクラウド基盤が侵害されると、自社の顧客情報が自社の管理外で漏えいしうることを示した。契約を終了した後も、委託先にデータが残っていた例があった点にも注意が要る。外部サービスに預けた情報の把握と、終了時の削除確認が欠かせない。
利用状況の棚卸し
KARTEや類似の外部サービスに、どの顧客情報を、どの機能で連携しているかを一覧にする。部門ごとに導入したサービスも洗い出し、保有項目と件数を把握しておく。漏えい時に対象を速やかに特定できる状態にする。
連携用認証情報の再発行
外部サービスとの連携に使うシークレットキーやアクセストークンが、委託先に預けられていないか確認する。漏えいの可能性がある場合は無効化し、再発行する。連携先の管理画面で、不審なアクセス履歴がないかも点検する。
契約終了後のデータ削除確認
委託先との契約に、終了後のデータ削除の期限と方法、削除完了の通知を明記する。解約時には削除証明を請求し、実際に消えたかを確認する。過去に解約したサービスにも、データが残っていないか問い合わせる。
フィッシング対策
漏えいした情報が悪用され、メールやSMSを使った詐欺が起きるおそれに備える。顧客向けに、不審なメールのURLや添付ファイルを開かないよう案内する。自社を名乗る連絡の見分け方も、あわせて周知する。
委託先管理の見直し
委託先の脆弱性対応や管理画面の認証強化、ログ監視の体制を、契約前と定期的に確認する。事故発生時の連絡期限と報告内容も取り決めておく。代替手段や停止時の運用も、あらかじめ決めておく。
なお、契約終了後のデータ削除の運用実態と再発防止策は現在調査中とされている。今後の続報に注意されたい。
出典
- プレイド「KARTE」への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ
- プレイド 不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ
- INTERNET Watch(Yahoo!ニュース)
- テクノエッジ(Yahoo!ニュース)
- 共同通信(Yahoo!ニュース)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング