無料会員登録
丸井グループは11月20日、委託先プレイドが提供するサービス「KARTE」への不正アクセスにより、延べ1,733万件の顧客情報が漏えいしたと発表した。マルイウェブチャネル利用者とエポスカード利用者の双方が対象で、うち約6万件では年収などが漏れた可能性がある。

概要
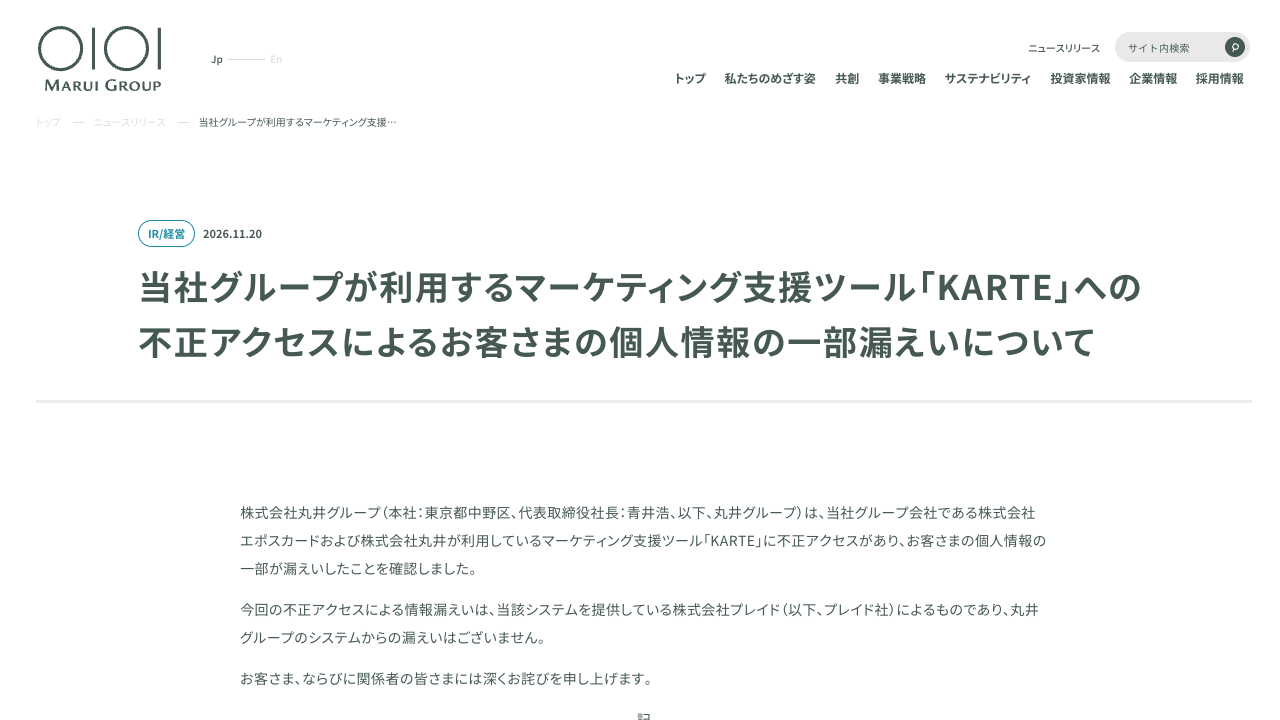
丸井グループが利用するマーケティング支援ツール「KARTE」に不正アクセスがあり、顧客の個人情報が漏えいした。丸井グループは、漏えいはシステム提供元のプレイドによるもので、丸井グループのシステムからの漏えいはないとしている。対象のサービスを利用していたのは、グループ会社のエポスカードと丸井である。
丸井グループの発表によると、時系列は次のとおり。
11月13日、プレイドからKARTEへの不正アクセスを検知したため、全体のサービスを緊急メンテナンスで停止するとの報告を受けた。
これに伴い、丸井グループは顧客情報保護のため、自社システムとKARTEとのアクセスを遮断するなどの措置を実施した。
11月20日、丸井グループが漏えいの内容と件数を公表した。
原因や侵入経路について、丸井グループの発表に詳細な記載は確認できなかった。プレイドの発表は次のとおり。プレイドは、11月13日未明にサーバーの脆弱性を悪用されて認証情報を窃取され、データベースからデータを外部に読み出されたとしている。11月20日の発表では、外部に公開された経路上にある内部処理機能の脆弱性が突かれたと説明されている。
プレイドは11月19日までに調査を終え、影響範囲と対象件数を特定したとしている。
被害・影響の範囲
漏えいの対象は二つに分かれる。一つ目は、マルイウェブチャネルの利用経験者と、メール配信を希望していた顧客である。読売新聞によると、氏名やメールアドレスなど約883万件が漏えいした。日本経済新聞は、氏名や性別などが対象と報じている。
二つ目は、エポスカード利用者である。退会者を含め、顧客管理番号と性別が漏れた人が約850万件で、うち約6万件は氏名、年齢、年収、キャッシング限度額が漏れた可能性がある。
二つを合わせた延べ件数は約1,733万件となる。顧客管理番号は、エポスカードが情報を管理するために付番したもので、この番号のみで個人を特定することはできないとされる。
クレジットカードの決済に必要なカード番号、暗証番号、セキュリティコードの漏えいは確認されていない。本件に起因する二次被害も、現時点では確認されていない。
影響は丸井グループだけにとどまらない。時事通信によると、三井住友銀行で最大約1,400万件の情報流出の可能性があり、影響は約2,200社に及ぶ可能性がある。プレイドの発表では、連携データの一部が漏えいしたのは570社、外部サービスとの連携に使う認証情報の一部は754社である。
企業・団体の対応
丸井グループは、顧客に対しておわびを述べている。発表の冒頭で、顧客と関係者に深くおわびすると記している。
今後の対応として、該当する顧客へ順次個別に連絡するとしている。あわせて、プレイドと連携して影響範囲の確認を進め、必要な対応を実施する方針である。
顧客への注意喚起も出している。漏えいした情報がなりすましや不審なメールに悪用される可能性があるとして、不審なメールに記載されたURLへのアクセスや、個人情報の入力を求める連絡に注意するよう呼びかけた。本件に関する問い合わせフォームも設置している。
警察や個人情報保護委員会への届出について、確認できた範囲の丸井グループの発表には記載がなかった。
委託先のプレイドは、11月20日に調査結果を公表した。対象企業には、11月24日から詳細データを提供する予定としている。サービスの再開は、2027年1月中旬を目指すとされる。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無傷でも、委託先のクラウドサービスから大量の顧客情報が漏れうることを示している。マーケティングツールには、顧客データが想定以上に蓄積されやすい。取り込むデータの範囲と保管期間を、自社で把握しておく必要がある。
利用状況の棚卸し
KARTEのような外部SaaSについて、利用部門ごとに契約状況を洗い出す。連携しているデータの項目、件数、退会者情報の有無を一覧にする。
委託先への確認事項
プレイドは、解約後に削除すべき情報が残っていたと認めている。契約終了後のデータ削除の方法と時期、削除の証跡を委託先に確認する。連携用の認証情報の管理方法も、あわせて確認する。
認証情報の無効化と再発行
外部サービスとの連携に使うキーやトークンは、委託先の侵害時に悪用されるおそれがある。無効化と再発行の手順を、事前に整えておく。連携先のアクセスログも確認する。
フィッシング対策
漏えいしたメールアドレスや氏名は、なりすましメールに使われるおそれがある。顧客向けの注意喚起には、公式ドメインと、企業側がメールで求めない情報を具体的に書く。自社をかたるメールの報告窓口も用意する。
委託先管理の見直し
委託先の障害や侵害の連絡を、いつまでに受けるかを契約で定める。通知後の対応手順は、事前に演習しておく。社内では、顧客への連絡や当局への報告の判断を担う窓口を決めておく。
なお、原因の詳細と再発防止策は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!