無料会員登録
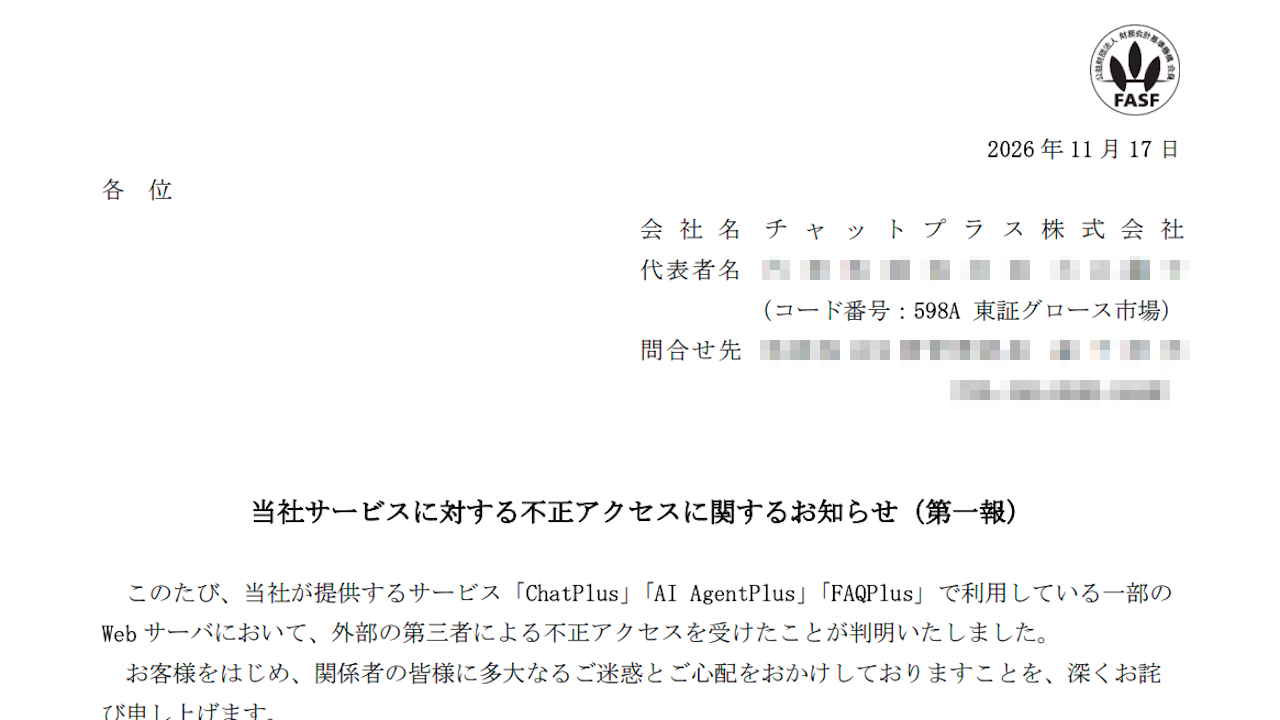
チャットプラスは11月17日、「ChatPlus」「AI AgentPlus」「FAQPlus」で利用している一部のWebサーバーが外部の第三者による不正アクセスを受けたと発表した。利用者から預かる個人データが閲覧または取得された可能性があるが、情報漏えいの有無と影響範囲は確定していない。

概要
同社が提供するチャットボットとFAQ関連の3サービスで使うWebサーバーの一部が、外部から不正アクセスを受けた。同社は、預かっている個人データが第三者に閲覧または取得された可能性があるとしている。
チャットプラスの発表によると、時系列は次のとおり。
11月13日、同社が提供するサービスで利用している一部のWebサーバーに対し、外部の第三者による不正アクセスが発生した。
11月17日、同社はシステム監視により不正アクセスの痕跡を検知した。同日、被害の拡大を防ぐため、不正アクセスの遮断措置を実施した。
発生から検知まで4日が経過している。不正アクセスの原因や侵入経路は、確認できた範囲では公表されていない。同社は、原因となった可能性のある箇所に遮断措置とセキュリティ対策を実施したとしている。
被害・影響の範囲
漏えいの可能性があるのは、サービスを利用する顧客から預かっている個人データである。対象となる情報の具体的な項目や、含まれない情報は、確認できた範囲では示されていない。
件数は調査中である。11月17日午後4時時点では、情報漏えいの有無や影響範囲は確定していない。
二次被害の確認は、確認できた範囲では発表されていない。他の組織への影響の広がりも、現時点では示されていない。
3サービスは企業向けに提供されている。チャットプラスの事業紹介ページによると、ChatPlusはチャットボットシステム、FAQPlusはFAQシステムである。AI AgentPlusはAIを搭載したサービスである。利用企業が自社の顧客から取得したデータにも、影響が及ぶ可能性がある。
企業・団体の対応
同社は、お客様をはじめ関係者に多大な迷惑と心配をかけているとして、おわびした。影響範囲の調査は、外部専門機関と連携して進めている。
技術面では、対象サーバーをネットワークから遮断して隔離した。監視体制の強化と、原因となった可能性のある箇所へのセキュリティ対策も実施した。
利用者には、同社や関係先を装う不審なメールへの注意を呼びかけている。記載されたURLへのアクセス、添付ファイルの開封、IDとパスワードの入力を避けるよう求めている。同社がメールでパスワードの入力を求めることはないという。
警察や個人情報保護委員会への届出については、確認できた範囲では記載がない。第一報であり、調査の進展に応じた続報が出るものとみられる。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社の設備ではなく、利用中のSaaSの側で発生した点に注意が必要である。チャットボットやFAQには、問い合わせ時に顧客が入力した情報が蓄積されやすい。利用企業は、自社が預けているデータの内容を把握しておく必要がある。
利用状況の棚卸し
ChatPlusなど3サービスを導入しているか、部門単位の契約も含めて確認する。あわせて、各サービスに保存されている情報の種類と保存期間を洗い出す。
委託先への確認事項
チャットプラスからの続報や個別連絡を、窓口担当者が漏れなく受け取れる体制にする。自社データが影響対象かどうか、対象となる項目は何か、時期はいつかを書面で確認する。
フィッシング対策
漏えいした場合に備え、問い合わせ者や自社担当者を狙った不審なメールへの注意を社内で周知する。同社を装うメールのリンクや添付ファイルは開かず、公式サイトのお知らせで真偽を確認する。
委託先管理の見直し
不要になったデータの削除やアカウントの整理を進める。管理画面のパスワード変更や多要素認証の有無も確認する。契約上の安全管理措置と事故時の連絡条件も、あらためて点検する。
顧客への情報提供
自社の顧客データが影響を受ける可能性に備え、個人情報保護委員会への報告や本人通知の要否を判断できるよう、事実関係の記録を始める。問い合わせが来た場合の回答方針と窓口も、事前に決めておく。
なお、漏えいの有無、対象となる情報の項目、件数、侵入経路は現在調査中とされている。今後の続報に注意されたい。
出典
- チャットプラス 当社サービスに対する不正アクセスに関するお知らせ(第一報)(TDnet)
- チャットプラス 公式サイト(お知らせ一覧)
- 日本インタビュ新聞 チャットプラス、3サービスの一部サーバーに不正アクセス、個人データ流出の可能性
- MONEY BOX 【598A】チャットプラス 当社サービスに対する不正アクセスに関するお知らせ(第一報)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.