無料会員登録
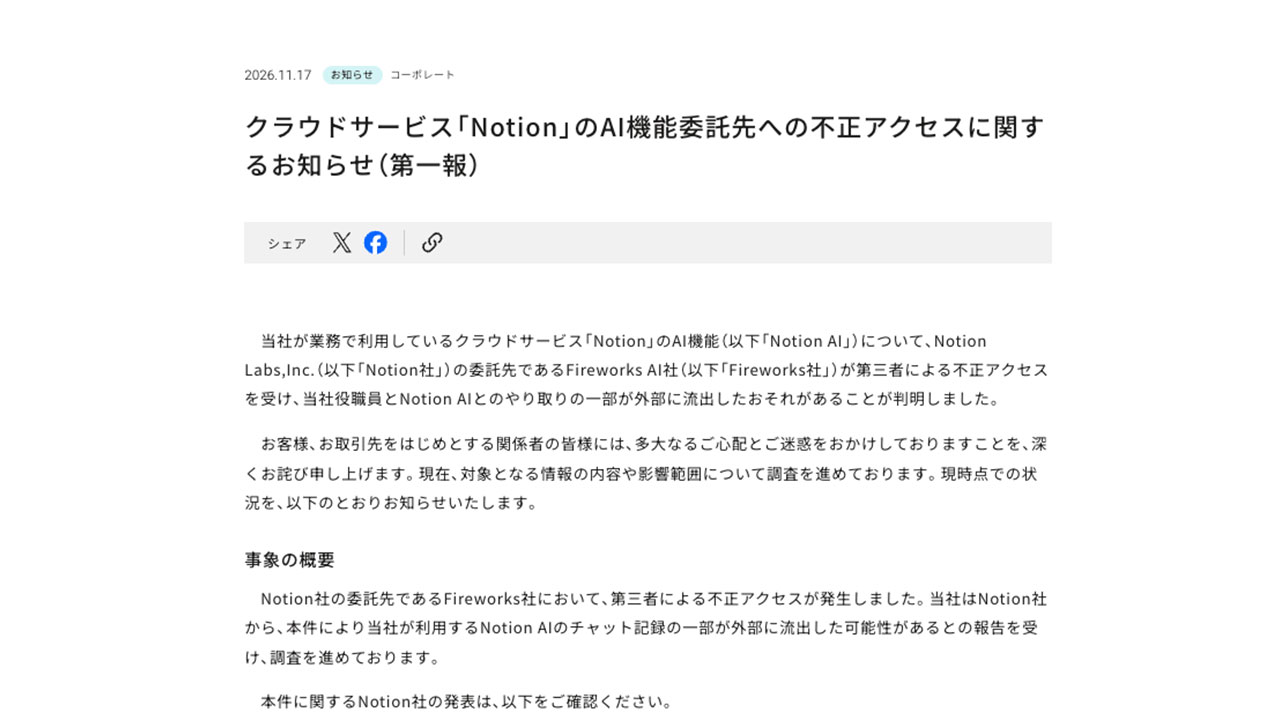
SmartHRは11月17日、業務で利用するNotion AIのチャット記録の一部が、Notion社の委託先Fireworks AI社への不正アクセスにより外部へ流出した可能性があると第一報で発表した。対象期間は10月6日から10月24日で、記録に含まれる情報の内容は調査中である。

概要
SmartHRが業務で使うクラウドサービス「Notion」のAI機能で、委託先が不正アクセスを受けた。SmartHRはNotion社から、Notion AIのチャット記録の一部が外部に流出した可能性があるとの報告を受け、調査を進めている。SmartHR自身のシステムへの侵入ではなく、委託先経由の事案である。
SmartHRの第一報には、Notion社の時系列に相当する経緯は示されていない。ここではNotion社の発表をもとに、委託先での経緯を整理する。Notion社の発表によると、時系列は次のとおり。
11月2日の夜、Fireworks社がNotion社に、悪意ある者に少量のデータへアクセスされたと通知した。当初の調査では、対象はNotion AIの合成テストデータで、顧客データは含まれないとされた。
Notion社は11月3日朝までにFireworks社との通信を止め、11月4日にFireworks社内の自社データをすべて削除した。
11月6日、Fireworks社は顧客データにアクセスされた可能性をNotion社に通知した。11月8日にFireworks社から受け取ったデータセットを分析すると、Insights機能に使われたNotion AIのチャット記録が含まれていた。
Fireworks社側の発表では、同社の研究開発用マシンを置く第三者のクラウド事業者で10月23日にセキュリティインシデントが起きた。翌24日には攻撃者がその権限を使い、同社の開発用マシンで不正なワークロードを実行したとされる。Fireworks社は、攻撃者を金銭目的の者と見ており、大規模言語モデルへのアクセス権の転売を狙うものとしている。
被害・影響の範囲
SmartHRで流出した可能性があるのは、Notion AIとの対話のうち、役職員が入力したテキストとAIからの返答の一部である。対象期間は2026年10月6日から10月24日である。記録に含まれる情報の内容は現在調査中で、件数も公表されていない。個人情報が含まれるかどうかも、第一報の時点では確定していない。二次被害の有無については、確認した範囲で記載がない。
Notion社全体では、影響を受けたのはNotionのワークスペースの1%未満とされる。対象となったのはInsights機能に使われたチャット記録で、影響を受けたワークスペースの大半では、記録から利用者を特定できないという。ただし記録の本文には、利用者に関する情報が含まれる可能性がある。
他の企業にも影響が出ている。ピクシブは、調査対象の情報が計19件で、個人情報保護委員会へ11月13日に一次報告をしたと公表した。NTTソノリティは、対象期間を10月5日から10月24日とし、件数と詳細は調査中としている。
企業・団体の対応
SmartHRは、Notion社および関係機関からの情報に基づき、対象となる情報の内容と影響範囲を精査している。個人情報保護委員会へは報告を行っている。新たな事実が判明した場合は、同社のページで速やかに知らせるとしている。
Notion社は、調査中のためInsights機能を無効にし、Fireworks社経由でのオープンウェイトモデルの提供もやめたと説明している。影響を受けたワークスペースで、期間中にNotion AIへ機密情報やパスワード、APIキーなどを貼り付けた場合は、それらを更新するよう求めている。
Fireworks社については、パロアルトネットワークスのUnit 42を調査に招いたと伝えられている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、利用中のSaaSが裏で別の事業者にデータを送っている場合、自社に契約のない委託先の侵害でも情報が漏れうることを示した。AIに入力した文章は、対話の記録として残る可能性がある。まず入力内容の棚卸しと、委託先を含めた管理の見直しが必要になる。
利用状況の棚卸し
社内で使っているSaaSのAI機能と、利用部門を洗い出す。管理者向けの分析機能など、初期設定で有効になっているものも対象に含める。
入力情報の確認
対象期間のチャット記録を確認し、個人情報、取引先情報、認証情報が入力されていないか調べる。Notion社は、対象のワークスペースにあるセキュリティインシデントの確認用データを提供している。
認証情報の更新
AIに貼り付けたパスワードやAPIキー、トークンは、流出したものとして更新する。更新は、利用状況の調査と並行して進める。
委託先への確認事項
SaaS事業者に、AI処理の再委託先、データ保持の有無、保持期間、インシデント時の通知期限を確認する。契約上は保存しない約束でも、実際に記録が残る例があるため、実態の確認が欠かせない。
社内ルールと報告体制の整備
AIに入力してよい情報の範囲を決め、従業員に周知する。個人情報が含まれる場合に備え、個人情報保護委員会への報告と本人への連絡の手順も用意しておく。
なお、SmartHRで流出した可能性のある情報の内容や件数、個人情報の有無は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.