無料会員登録
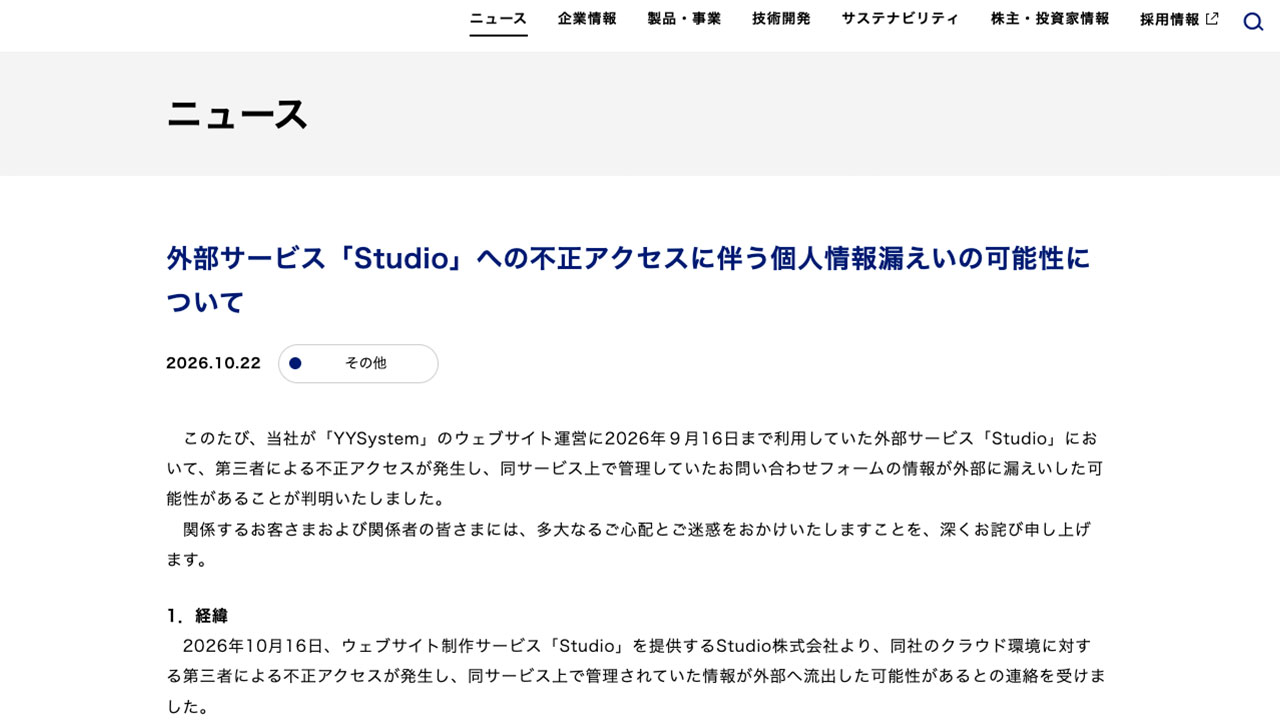
アイシンは10月22日、音声認識アプリ「YYSystem」のウェブサイト運営に利用していた外部サービス「Studio」が不正アクセスを受け、問い合わせフォームの情報が漏えいした可能性があると発表した。10月29日の決算会見で副社長が謝罪し、報道では約1,900人分とされた。

概要
アイシンがYYSystemのウェブサイト運営に9月16日まで利用していたStudioで第三者による不正アクセスが発生し、同サービス上で管理していた問い合わせフォームの情報が漏えいした可能性があることが判明した。Studioはウェブサイト制作サービスで、アイシンはこれを問い合わせフォームの受付に使っていた。
アイシンとStudio株式会社の発表によると、時系列は次のとおり。
アイシンは2026年9月16日までYYSystemのサイト運営にStudioを利用していた。
Studio社が確認している不正アクセスの期間は9月30日から10月1日である。Studioは10月13日に社内調査で不正アクセスを確認し、13日から14日にかけて脆弱性を修正して侵入経路を塞いだ。
10月16日、Studio社からアイシンに、クラウド環境への不正アクセスで管理情報が流出した可能性があるとの連絡があった。アイシンが確認したところ、YYSystemの問い合わせフォームで取得した情報も漏えいした可能性があると分かった。
10月22日、アイシンがこの件を公表した。
10月29日の決算会見では、近藤大介副社長執行役員が「改めておわび申し上げる」と述べた。
原因は、Studio社のクラウド環境への不正アクセスとされる。報道によれば、第三者がStudioの一部機能の脆弱性を悪用し、クラウド環境内のデータを外部から取得できる状態にしていたとされる。アイシン自身のシステムが直接侵入された事実は、発表されていない。
Studio社は、この不正アクセスの影響が自社の全利用者に及ぶ可能性があるとしている。他の利用企業や自治体への影響は、各組織が個別に公表している。
被害・影響の範囲
アイシンが公表した漏えいの可能性がある情報は、2026年9月16日までにYYSystemの問い合わせフォームへ入力された氏名、メールアドレス、問い合わせ内容である。対象件数は、フォーム受付件数で3,396件。
日本経済新聞によると、個人情報は1,937人分の氏名とメールアドレスが含まれる。約1,900人分という報道の数字は、この人数を指すとみられる。アイシンの発表では、人数ベースの件数は確認できなかった。
現時点で不正利用や二次被害は確認されていない。顧客対応サイトは工場の生産設備などの基幹システムとは別に外部で運営されており、部品の供給に影響はないとされる。
Studio社は、フォームの送信内容について次のように説明している。暗号化して保存していた内容も、復号に必要な鍵が同じ不正アクセスで読み出されたため、内容を知られた可能性がある。添付ファイルはファイル名のみが対象で、中身は含まれない。
企業・団体の対応
アイシンは、関係するお客さまと関係者に多大な心配と迷惑をかけたとして、深くお詫びしている。
対象者には個別に連絡し、本件の情報共有と二次被害防止のため、個人情報の不正利用に対する注意喚起を行うとしている。新たに知らせるべき事実が判明した場合は、速やかに公表するとしている。
Studio社は技術的な措置として、脆弱性を修正し、不正アクセスに使われた経路を遮断した。外部の専門家の助言を得ながら、再発防止に取り組んでいるとしている。
Studio社は10月20日、個人情報保護委員会との協議結果を公表した。フォーム機能で個人情報を取得した事業者は、個別に報告する方法と、Studio社が取りまとめて連名で報告する方法を選べる。アイシンがどちらの方法で届け出るかは、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、アイシンは9月16日にStudioの利用をやめていた。それでも、委託先に当時の記録が残っていたため、漏えいの可能性が生じた。外部サービスは、利用をやめた後も、データが残っていないかを確認する必要がある。
利用状況の棚卸し
ウェブ制作ツールや問い合わせフォームなど、外部サービスの利用状況を一覧にする。現役のものに加えて、公開を終えたサイトや閉鎖済みのフォームも対象にする。保存されている回答や添付ファイル名、自由記述欄の内容も確認する。
委託先への確認事項
委託先には、不正アクセスの期間と、影響を受けたデータの範囲を確認する。暗号化していたデータが保護されていたかどうかも聞く。件数は、送信件数と実人数を分けて把握する。
契約終了後のデータ削除
サービスの利用を終える際は、データの削除を委託先に依頼し、削除の完了を書面などで確認する。保存期間の定めがない場合は、契約書や利用規約で確認する。自社で不要な情報は、あらかじめ取得や保存の範囲を絞る。
フィッシング対策
問い合わせ先のメールアドレスが流出すると、事業者や委託先を装う不審なメールが届く恐れがある。自社の顧客や取引先には、公式の連絡方法をあらかじめ知らせておく。連絡の中でパスワードの入力を求めないことも伝えておく。
委託先管理の見直し
委託先のセキュリティ事故に備え、連絡窓口や社内の報告手順を決めておく。個人情報保護委員会への報告や、対象者への通知を誰が行うかも事前に整理する。Studio社のように報告の方法が複数ある場合は、早めに方針をそろえる。
なお、不正アクセスの詳しい範囲や、実際にデータが取得されたかどうかは現在調査中とされている。今後の続報に注意されたい。
出典
- アイシン 外部サービス「Studio」への不正アクセスに伴う個人情報漏えいの可能性について
- Studio株式会社 Studioにおける不正アクセスに関するご案内
- サイバーセキュリティ.com Web制作ツール「Studio」で不正アクセス、全登録者の情報流出の可能性
- 日本経済新聞 アイシン、1900人の個人情報が漏洩の可能性 部品供給に影響なし
- 中日新聞Web アイシンで個人情報が漏えいか 音声認識アプリ対応サイト

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ブレークポイント
スクリプトとは?プログラム・コード・マクロとの違い・主な言語・セキュリティリスクを徹底解説
Remote Code Execution(RCE)とは?危険性と企業が取るべきセキュリティ対策