無料会員登録
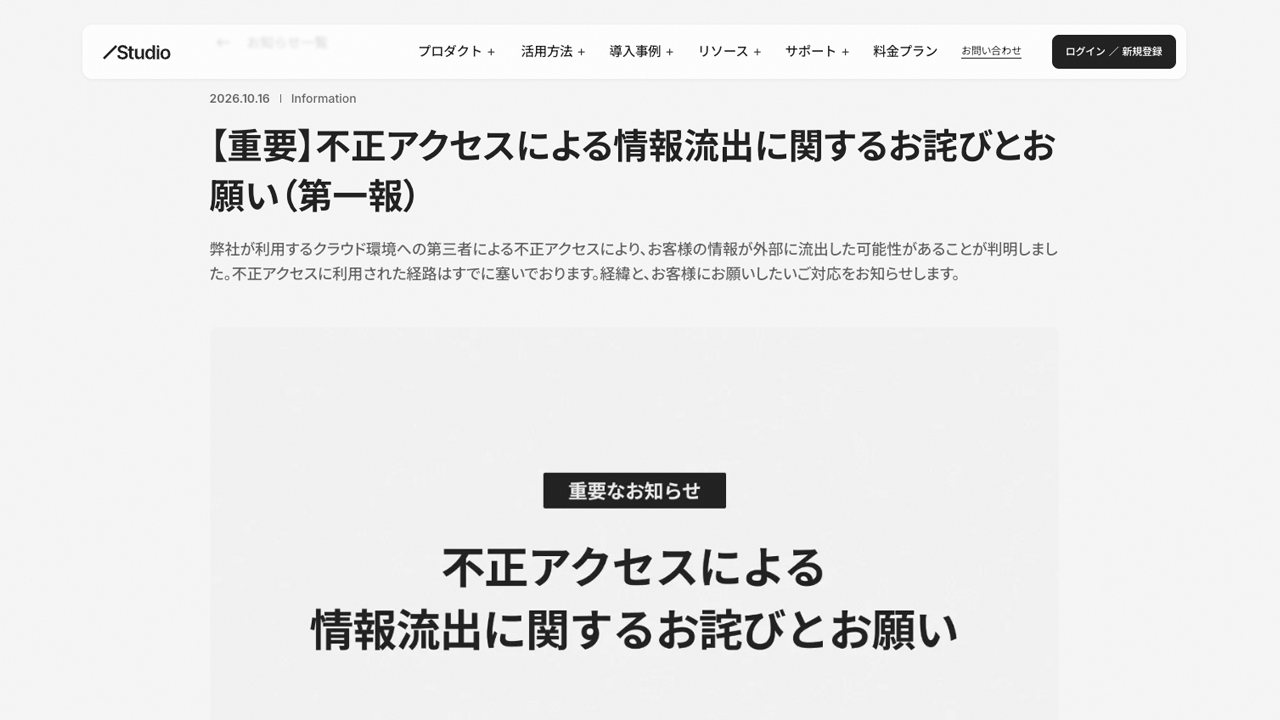
画像:Studio株式会社より引用
Studio株式会社は2026年10月16日、同社が利用するクラウド環境に第三者による不正アクセスがあり、Web制作ツール「Studio」登録者の情報が外部に流出した可能性があると発表しました。
同社によると、第三者がStudioの一部機能の脆弱性を悪用し、クラウド環境内のデータを外部から取得できる状態にしていました。確認されている不正アクセスの期間は2026年9月30日から2026年10月1日で、同社は2026年10月13日の社内調査で被害を確認。2026年10月14日までに脆弱性の修正とアクセス経路の遮断を完了し、外部からデータを取得できる状態を解消しました。実際に情報が取得された事実は確認できていませんが、取得されたものとみなして対応しています。
流出した可能性があるのは、ユーザー名、メールアドレス、ハッシュ化されたパスワードのほか、デザインエディタやCMSの内容、フォームの送信内容、ライブプレビューのURL、外部サービスのAPIキーやトークンなどです。フォームの送信内容や一部の認証情報などは暗号化して保存していましたが、復号に必要な鍵も読み出されたため、内容を知られた可能性があるとしています。また、AIによるサイト作成機能「Studio AI」の先行利用申込者についても、メールアドレスやユーザー名、接続元のIPアドレスから判定した居住国が流出した可能性がある、としています。なお、Studioのアカウントを持たない申込者も含まれ、対象者には個別に連絡する方針です。
公表時点でデータの改ざんや削除は確認されていませんが、不正ログインなどの二次被害の有無は調査中です。同社は個人情報保護委員会への報告などを進め、外部専門家の助言を受けながら再発防止に取り組む方針です。
参照【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)|Studio株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
adfind
インジェクション
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
パスキーとは?パスワードに代わる新たな認証方法の仕組みや使用方法を解説
SSH
ブレークポイント
JokerSpy
岩井コスモ証券、顧客4,611人の情報が漏洩 システム運用委託先への不正アクセスで