無料会員登録
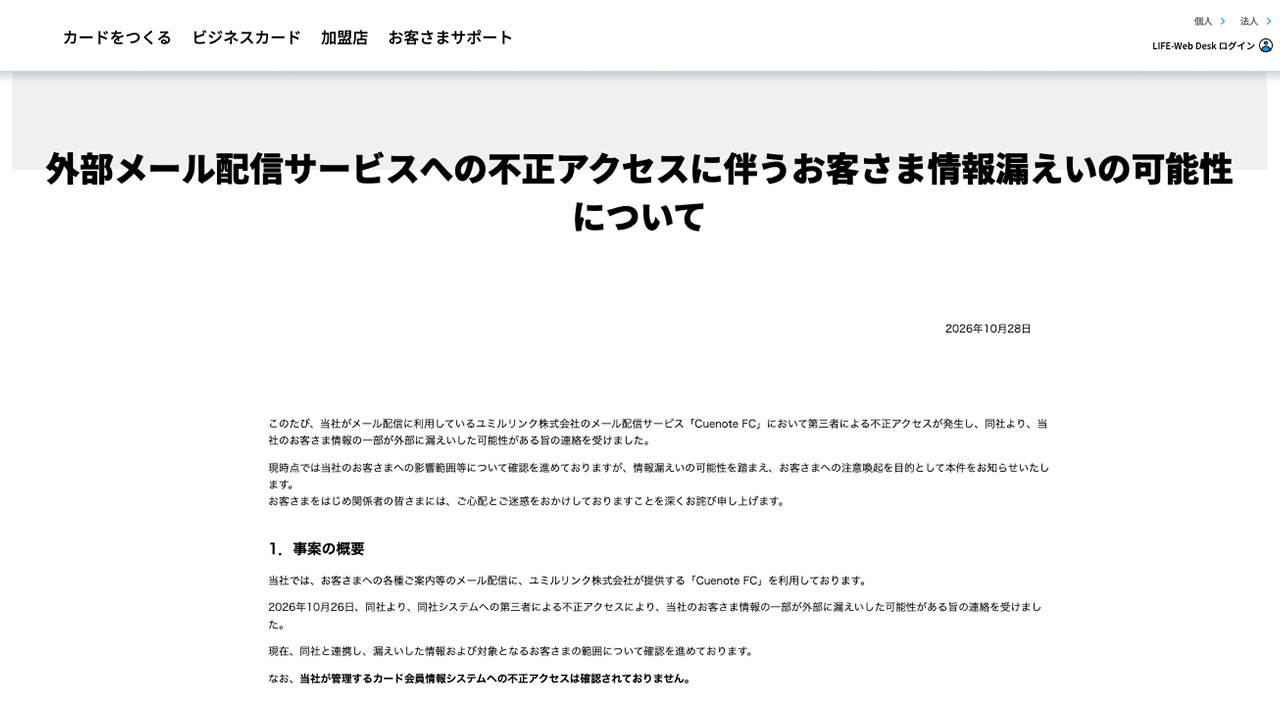
ライフカードは10月28日、メール配信に利用しているユミルリンクの「Cuenote FC」で第三者による不正アクセスが発生し、顧客情報の一部が外部に漏えいした可能性があると発表した。ユミルリンク側の被害が50システムに広がる中での公表で、対象は33万9,610契約にのぼる。

概要
ライフカードは、顧客への各種案内メールの配信にユミルリンクの「Cuenote FC」を利用している。同社は10月26日、ユミルリンクから、同社システムへの不正アクセスによりライフカードの顧客情報の一部が漏えいした可能性があるとの連絡を受けた。ライフカード自身のシステムが侵害されたのではなく、委託先のサービスが起点となった事案である。
ライフカードの発表によると、時系列は次のとおり。
10月26日、ユミルリンクから漏えいの可能性について連絡を受けた。同社は現在、ユミルリンクと連携して漏えいした情報と対象となる顧客の範囲を確認している。
10月28日、事案の概要と注意点を公表した。公表の目的は、顧客への注意喚起とされる。
ユミルリンクの発表によると、経緯は次のとおり。最初の異常検知は10月16日6時49分とされる。同社は10月26日に第二報を出し、情報漏えいが確認されたシステムは、Cuenote FCの49システムとCuenote BASEの1システムの計50システムとなった。Cuenote FC全体で漏えいのおそれがある情報は延べ5,162万8,280件で、16システムでは件数を調査中とされる。
侵入の経緯について、ユミルリンクは次のように説明している。プログラムの脆弱性により、サポート・品質管理担当者の認証情報が取得され、不正プログラムが設置されてデータベースからデータが出力されたとされる。ライフカードの発表には、同社分の被害がこのうちどのシステムに当たるかの記載はない。
被害・影響の範囲
ライフカードが漏えいの可能性があるとした情報は、氏名、メールアドレス、カード名称、ETCカード番号の一部などである。対象契約数は339,610件で、ETCカード番号の一部は60件が対象となる。この数字は契約数であり、実人数ではない。
ライフカードが管理するカード会員情報システムへの不正アクセスは確認されていない。クレジットカード番号の全体、暗証番号などが含まれるかどうかは、発表に記載がない。「等」とされた項目の詳細も公表されていない。
本件に起因する情報の不正利用などの二次被害は、現時点で確認されていない。
被害はライフカードにとどまらない。ユミルリンクの被害は多数の利用企業に及んでおり、JR東海、JR西日本、JR九州もエクスプレス予約やスマートEXの利用者の情報漏えいを発表している。
企業・団体の対応
ライフカードは顧客に対し、メールやSMSに記載されたURLにアクセスしないよう求めている。添付ファイルを開かないこと、カード番号、暗証番号、パスワードなどを入力しないことも求めている。流出した可能性のある情報が悪用され、ライフカードや関係会社を装ったメールやSMSが届くおそれがあると説明している。
今後はユミルリンクと連携して事実関係と影響範囲の確認を進め、対象と確認された顧客には必要に応じて個別に連絡するとしている。委託先を含めた情報管理態勢についても、改めて確認して必要な対策を講じる方針である。
ライフカードの発表では、個人情報保護委員会などへの届出状況は確認できなかった。
ユミルリンクは、不正アクセスを確認したサーバをネットワークから切り離し、脆弱性修正プログラムの作成と適用、他システムからの担当者情報の削除、不正プログラム検知体制の整備などを実施したとしている。同社は警視庁、個人情報保護委員会、JIPDECへ届け出たと報じられている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、自社のシステムに侵入がなくても、委託先から顧客情報が漏れうることがわかる。メール配信のような周辺業務でも、氏名やカード名称など、なりすましメールに使える情報が預けられている。委託先から連絡を受けた時点で、すぐに影響を調べる準備が必要である。
委託先への預託情報の棚卸し
メール配信やSMS配信などの委託先ごとに、預けている顧客情報の項目と件数を一覧にする。氏名やメールアドレスに加え、会員種別や契約情報などの付随項目も含めて確認する。不要な項目は預けない運用に改める。
委託先への確認事項
委託先に対し、侵害の連絡を受ける窓口と連絡期限を事前に確認する。管理者権限を持つ担当者の認証情報の管理方法や、利用ライブラリの脆弱性対応の体制も問う。事案発生時に、対象件数をどの単位で報告するかも取り決めておく。
フィッシング対策
漏えい後は、自社や関係会社を装う偽メールが届くおそれがある。公式サイトで注意喚起を出し、正規メールの送信元や、メールにURLを記載しない方針を周知する。送信ドメイン認証の設定も見直す。
委託先管理の見直し
委託契約の内容を見直し、セキュリティ要件、監査権限、再委託先の管理、事故時の費用負担を明文化する。複数の委託先で同じ顧客情報を預けていないかも確認する。
顧客への情報提供
対象範囲が確定していない段階でも、判明した事実と顧客に求める行動を早めに知らせる。件数を契約数で示すのか人数で示すのかを明記すると、誤解を防げる。続報の掲載場所も、あらかじめ告知しておく。
なお、漏えいした情報の詳細と対象となる顧客の範囲は、現在調査中とされている。今後の続報に注意されたい。
出典
- ライフカード 外部メール配信サービスへの不正アクセスに伴うお客さま情報漏えいの可能性について
- ユミルリンク 当社システムへの不正なアクセスに関するご報告(第二報)
- NHKニュース
- CNET Japan(Yahoo!ニュース)
- INTERNET Watch

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.