無料会員登録
「サイドローディング」という言葉を耳にする機会が増えています。2025年12月18日に日本で「スマホ新法」が全面施行されたことで、これまでApp StoreからのみアプリをインストールできたiPhoneでも、公式ストア以外からのインストールが可能になる見込みです。
一方で、公式ストアの審査を経ないアプリのインストールには、セキュリティ上のリスクも伴います。この記事では、サイドローディングの基本的な仕組みから、スマホ新法による変化、そして企業が押さえておくべきリスクと対策について解説します。
サイドローディングとは
サイドローディングとは、スマートフォンなどのモバイル機器において、公式のアプリストア(App Store・Google Playストアなど)を経由せずに、アプリケーションをインストールする行為を指します。広義には、パソコンからケーブル接続で端末にソフトウェアを送り込むといった行為もサイドローディングに含まれます。
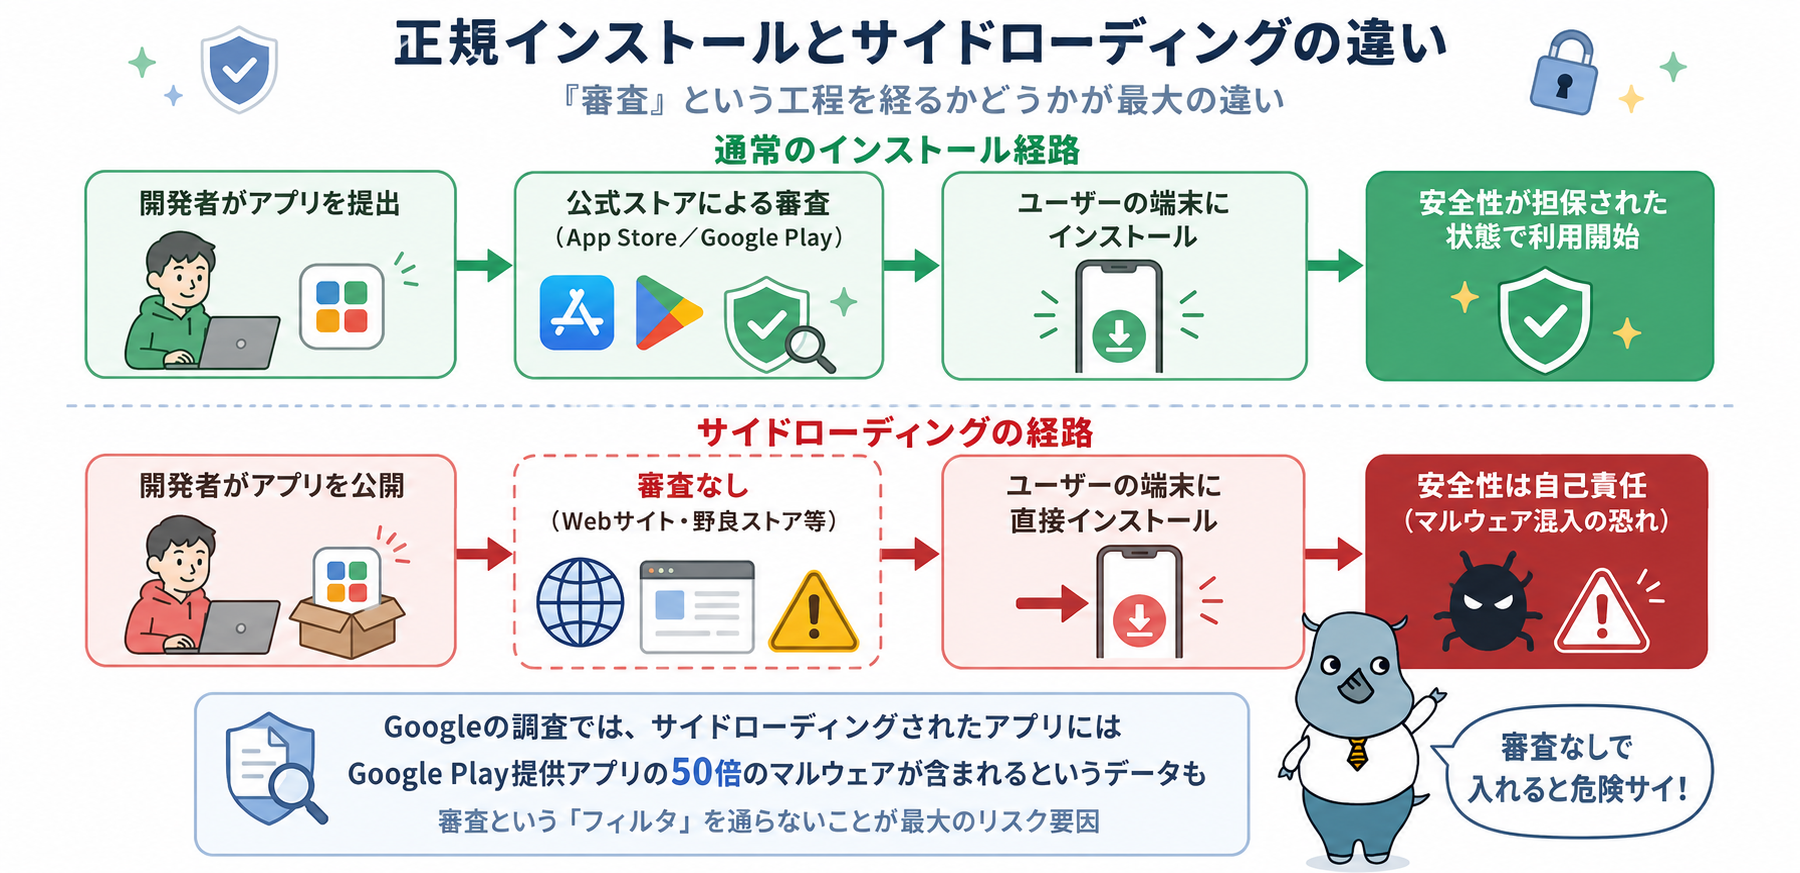
現在主流となっているiPhoneとAndroidには、それぞれ公式のアプリストアが存在し、通常はこのストアを経由してアプリをダウンロードします。ストア側の審査というフィルタを通ることで、悪意のあるアプリがユーザーの手に渡る前に一定程度ブロックされる仕組みになっています。
「ジェイルブレイク」「ルーティング」との違い
サイドローディングと混同されやすい用語に「ジェイルブレイク」「ルーティング」があります。
ジェイルブレイク
主にiPhoneなどのAppleデバイスに対して、ユーザー権限を拡大し、App Store以外からのアプリインストールを可能にする改造行為
ルーティング
Android版のジェイルブレイクと誤解されがちだが、デバイスのOS自体に手を加えられる、より広範な「スーパーユーザー」権限を得る行為
Androidの場合、初期設定ではサイドローディングは無効になっているものの、設定変更によって比較的容易にサードパーティ製アプリをダウンロードできるようになる点が、Appleデバイスとの大きな違いです。
なぜ今サイドローディングが注目されているのか
世界的な規制の動き
スマホ市場は長らくiPhoneとAndroidの寡占状態が続いており、その中で公式ストアが課す手数料などに対する不満が積み重なってきました。こうした背景から、世界各国でアプリストアの開放を義務づける動きが広がっています。
欧州では、デジタル市場法(DMA)に基づき、アップルやグーグルの親会社であるアルファベットなどが「ゲートキーパー」に指定され、アプリストアの開放が義務づけられました。
日本の「スマホ新法」とは
日本でも、2024年6月に「スマートフォンにおいて利用される特定ソフトウェアに係る競争の促進に関する法律」(通称:スマホ新法)が成立し、2025年12月18日に全面施行されました。
この法律は、モバイルOS・アプリストア・ブラウザ・検索エンジンといった「特定ソフトウェア」について、セキュリティの確保を図りつつ競争環境を整備することを目的としています。公正取引委員会は規制対象事業者として、Apple・iTunes株式会社・Googleを指定しています。
iOSとAndroidで異なる対応方針
サイドローディングへの対応は、iOSとAndroidで方向性が異なります。
iOSは従来、アプリのインストールをApp Storeに限定してきました。スマホ新法・DMAへの対応として、代替アプリストアやWebサイトからのアプリ配布(Web配布)が可能になる仕組みが用意されつつあります。
一方Androidは、そもそも初期状態でもサイドローディング自体は技術的に可能でした。Googleは2025年、サイドローディング自体を廃止するのではなく、開発者の本人確認を必須化する方針を発表しています。「サイドローディングはAndroidの根幹をなすものであり、なくなることはない」としながらも、なりすましや偽アプリのリスクを減らすための署名要件を導入する形です。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
スマホ新法によって何が変わるのか
スマホ新法の施行により、想定される主な変化は以下の通りです。
- iPhoneでも、App Store以外の代替アプリマーケットプレイスからのアプリインストールが可能になる
- Webサイトから直接アプリをダウンロードする「Web配布」が可能になる
- Androidでは、これまで通りサイドローディング自体は可能だが、開発者の本人確認・デジタル署名が求められるようになる
これまで企業がMDM(モバイルデバイス管理)などを用いて、意図せずアプリがインストールされる余地を制限してきた場合でも、新たに開放される経路がその制限の「抜け道」になってしまう可能性があるため、設定の見直しが必要になります。
サイドローディングに潜むセキュリティリスク
審査を経ていないアプリによるマルウェア感染リスク
公式ストアの審査を経ないアプリは、悪意のあるコードが仕込まれていても発見されにくいという問題があります。Googleの調査では、インターネット経由でサイドローディングされたアプリには、Google Playストアで提供されているアプリの50倍ものマルウェアが含まれているというデータも示されています。
サイドローディングされやすいアプリの傾向
サイドローディングされやすいアプリには、一定の傾向があります。
- 業務用のカスタムアプリ:企業が独自に開発した社内向けアプリ。比較的リスクは低いが、開発を委託したサードパーティの審査体制によっては懸念が残る
- サードパーティのアプリストア:世界には300以上のアプリストアが存在し、公式ストアほど厳格な審査を行っていないものも多い
- ゲーム:公式ストアで提供されていない人気ゲームなど。インストーラ自体の脆弱性が悪用されるケースも報告されている
- 無料映画・動画視聴アプリ:著作権侵害のリスクに加え、データを不正に外部送信するアプリも存在する
- 暗号資産(仮想通貨)取引アプリ:金融情報を狙う偽アプリが特に多く、被害が生じた場合の損失も大きくなりやすい
個人利用と企業利用での懸念点の違い
個人が私的な端末でサイドローディングを行う場合のリスクは、主に個人の情報漏洩や金銭的被害にとどまります。しかし、BYOD(私物端末の業務利用)や、業務端末で私的なアプリ利用が許容されている環境では、1台の端末の感染が社内ネットワーク全体への侵入経路になりかねません。企業として、私的利用と業務利用が混在する端末の管理方針を明確にしておく必要があります。
企業が取るべき対策
MDM(モバイルデバイス管理)による制限設定
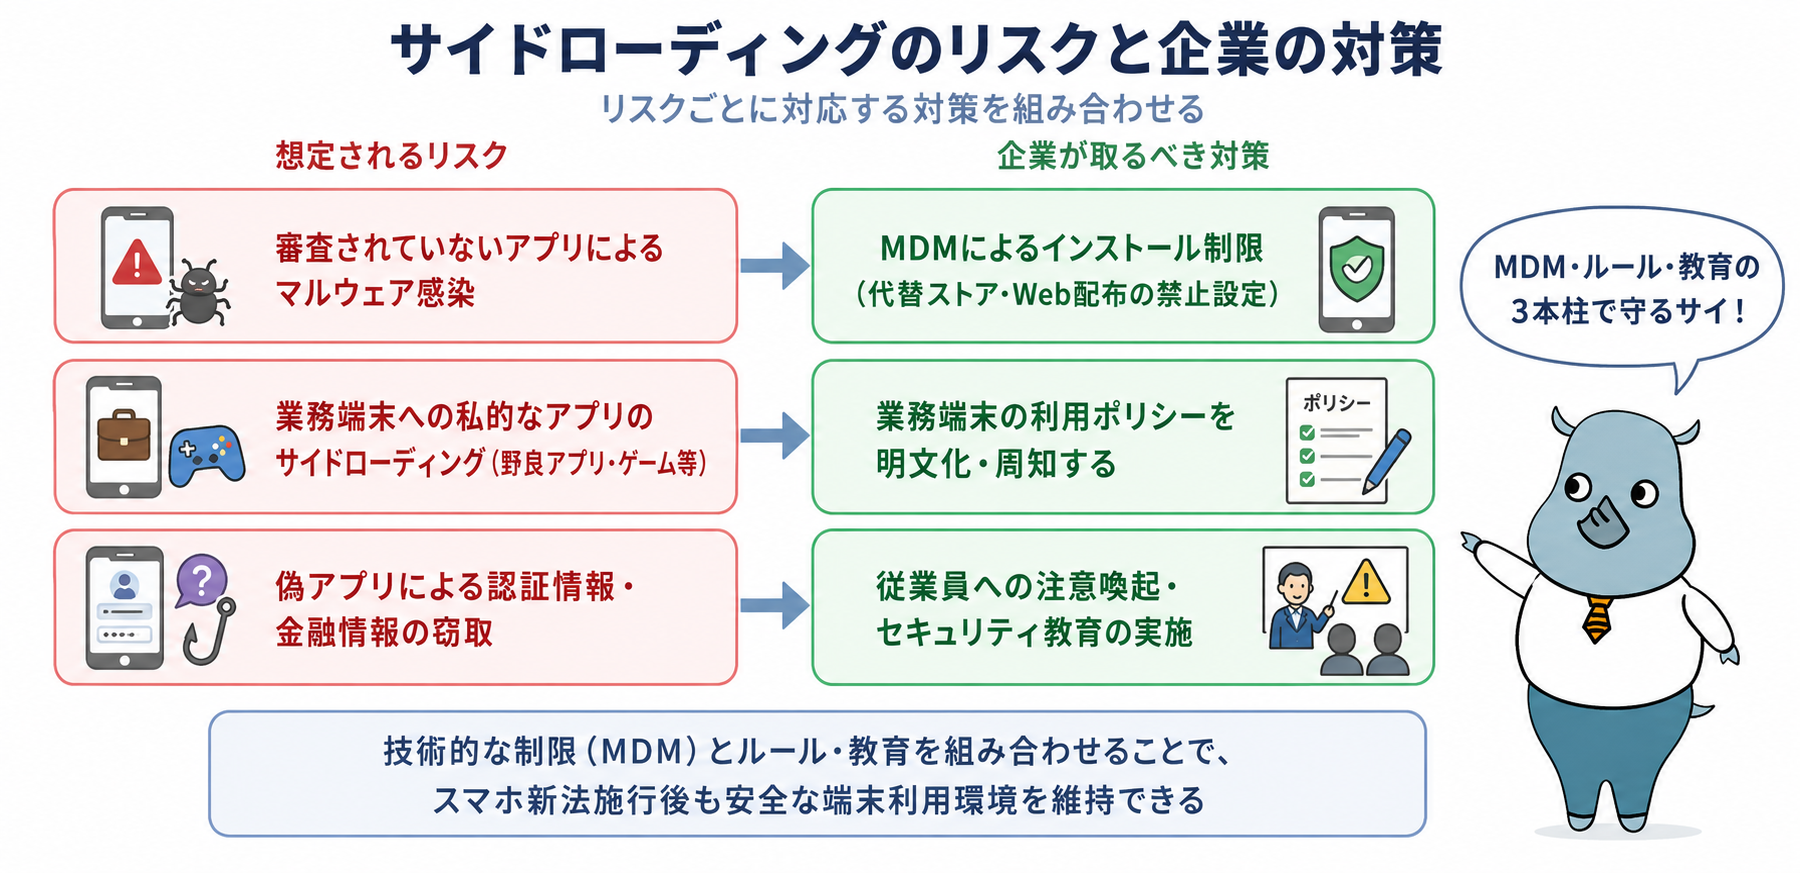
企業が管理する端末については、MDMを用いてサイドローディングを技術的に制限することが最も確実な対策です。iOSの場合、MDMの構成プロファイルから、代替マーケットプレイスやWeb配布経由でのアプリインストールを制限するパラメータが用意されています。主要なMDM製品では、管理コンソールの「制限」に関する設定項目からこれらを無効化できます。
業務端末でのサイドローディング禁止ポリシーの明確化
技術的な制限とあわせて、業務端末におけるアプリインストールのルールを社内ポリシーとして明文化し、従業員に周知することが重要です。「法律で認められたから自由に使ってよい」という誤解が生まれないよう、企業としての方針を明確に示す必要があります。
従業員への注意喚起・教育
サイドローディングされたアプリのすべてが危険というわけではありませんが、審査を経ていない以上、リスクがゼロになることはありません。特に、暗号資産関連の偽アプリや、業務アカウントと同じ認証情報を使い回してしまうケースなど、具体的な事例を交えた教育を行うことで、従業員のリテラシー向上につなげることができます。
まとめ
サイドローディングとは、公式アプリストアを経由せずにアプリをインストールする行為であり、日本では2025年12月のスマホ新法全面施行により、iPhoneでも公式ストア以外からのインストールが可能になりつつあります。
一方で、審査を経ないアプリにはマルウェア感染や情報窃取のリスクが伴います。企業としては、MDMによる技術的な制限、利用ポリシーの明確化、従業員への教育を組み合わせることで、法改正後も安全な端末利用環境を維持することが求められます。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
BYOD
アプリセキュリティとは?スマホを守る対策とセキュリティアプリの選び方
【重要】Google Cloudが「Agentic SOC」構想を発表。AI時代のサイバー防衛はどう変わるのか
Googleサーチコンソール「セキュリティの問題」とは?表示される要因と対処方法を解説
Googleアカウントでプライバシーやセキュリティをまとめて管理する方法
ADS
LOTS
ビッシング・リバースビッシングとは?仕組みや危険性、対策方法について徹底解説