無料会員登録
脆弱性とは、コンピュータのOSやソフトウェア、ネットワーク機器などに存在する、セキュリティ上の欠陥や設計・実装上の不備のことです。攻撃者がこの弱点を悪用すると、不正アクセスや情報漏洩、システムの乗っ取りなどの被害につながります。
本記事では、脆弱性の発生原因や種類に加え、CVE・CVSSによる評価の仕組み、ゼロデイ脆弱性の危険性、著名な事例までを解説します。
脆弱性とは
脆弱性とは、コンピュータのOSやソフトウェア、ネットワーク機器などに存在する、セキュリティ上の欠陥や設計・実装上の不備のことです。攻撃者がこの弱点を悪用すると、不正アクセスや情報漏洩、システムの乗っ取りといった被害につながる可能性があります。
脆弱性は日々新たに発見されており、放置すればするほど攻撃を受けるリスクが高まるため、継続的な対応が求められます。
脆弱性が発生する原因
脆弱性は、主に3つの原因で発生します。1つ目は設計上の欠陥で、ソフトウェアやシステムを設計する段階で、セキュリティ上の考慮が不十分な場合に生じます。2つ目は実装ミスで、プログラムのコーディング時に発生するバグやミスが原因で、意図しない動作を引き起こすことがあります。
3つ目は設定不備で、ソフトウェアやシステムの設定が適切に行われていない場合、不要なポートが開放されていたり、初期設定のパスワードが変更されていなかったりすることで、脆弱性が生まれます。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
脆弱性の主な種類
脆弱性にはさまざまな種類があります。
バッファオーバーフロー
プログラムが確保したメモリ領域(バッファ)を超えてデータが書き込まれることで、システムの制御を奪われる可能性がある脆弱性です。
SQLインジェクション
Webアプリケーションの入力欄に不正なSQL文を注入することで、データベースを不正に操作される脆弱性です。
クロスサイトスクリプティング(XSS)
Webページに悪意のあるスクリプトを埋め込み、閲覧したユーザーのブラウザ上で不正な処理を実行させる脆弱性です。
CVEとCVSSによる脆弱性の識別・評価
多数の脆弱性を効率的に管理するため、業界標準となっている識別・評価の仕組みがあります。
CVE(共通脆弱性識別子)
CVE(Common Vulnerabilities and Exposures)とは、公表された脆弱性一つひとつに割り振られる、世界共通の識別番号です。「CVE-西暦-通し番号」という形式で表記され、この番号を使うことで、ベンダーや研究者、利用者が同じ脆弱性について誤解なく情報をやり取りできます。
CVSS(共通脆弱性評価システム)
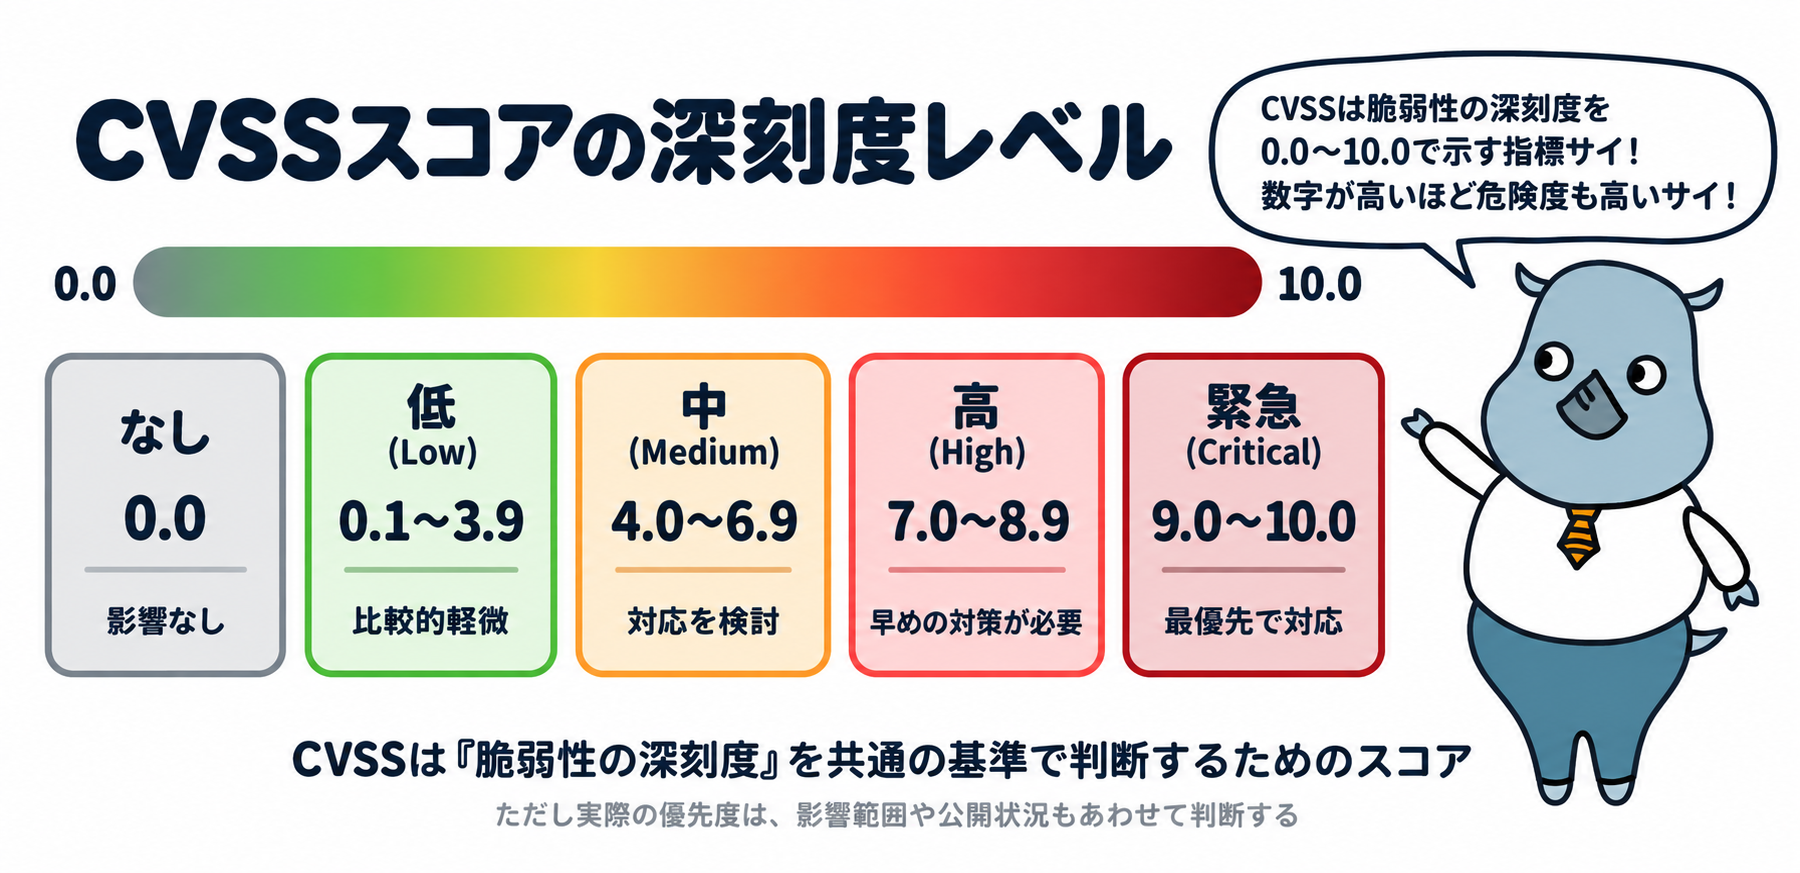
CVSS(Common Vulnerability Scoring System)は、脆弱性の深刻度を0.0から10.0までのスコアで数値化する評価基準です。攻撃の実行しやすさや悪用された際の影響範囲などをもとにスコアが算出され、緊急・重要・警告・注意といった深刻度レベルに区分されます。組織はこのスコアを参考に、どの脆弱性から優先的に対応すべきかを判断できます。
ゼロデイ脆弱性の危険性
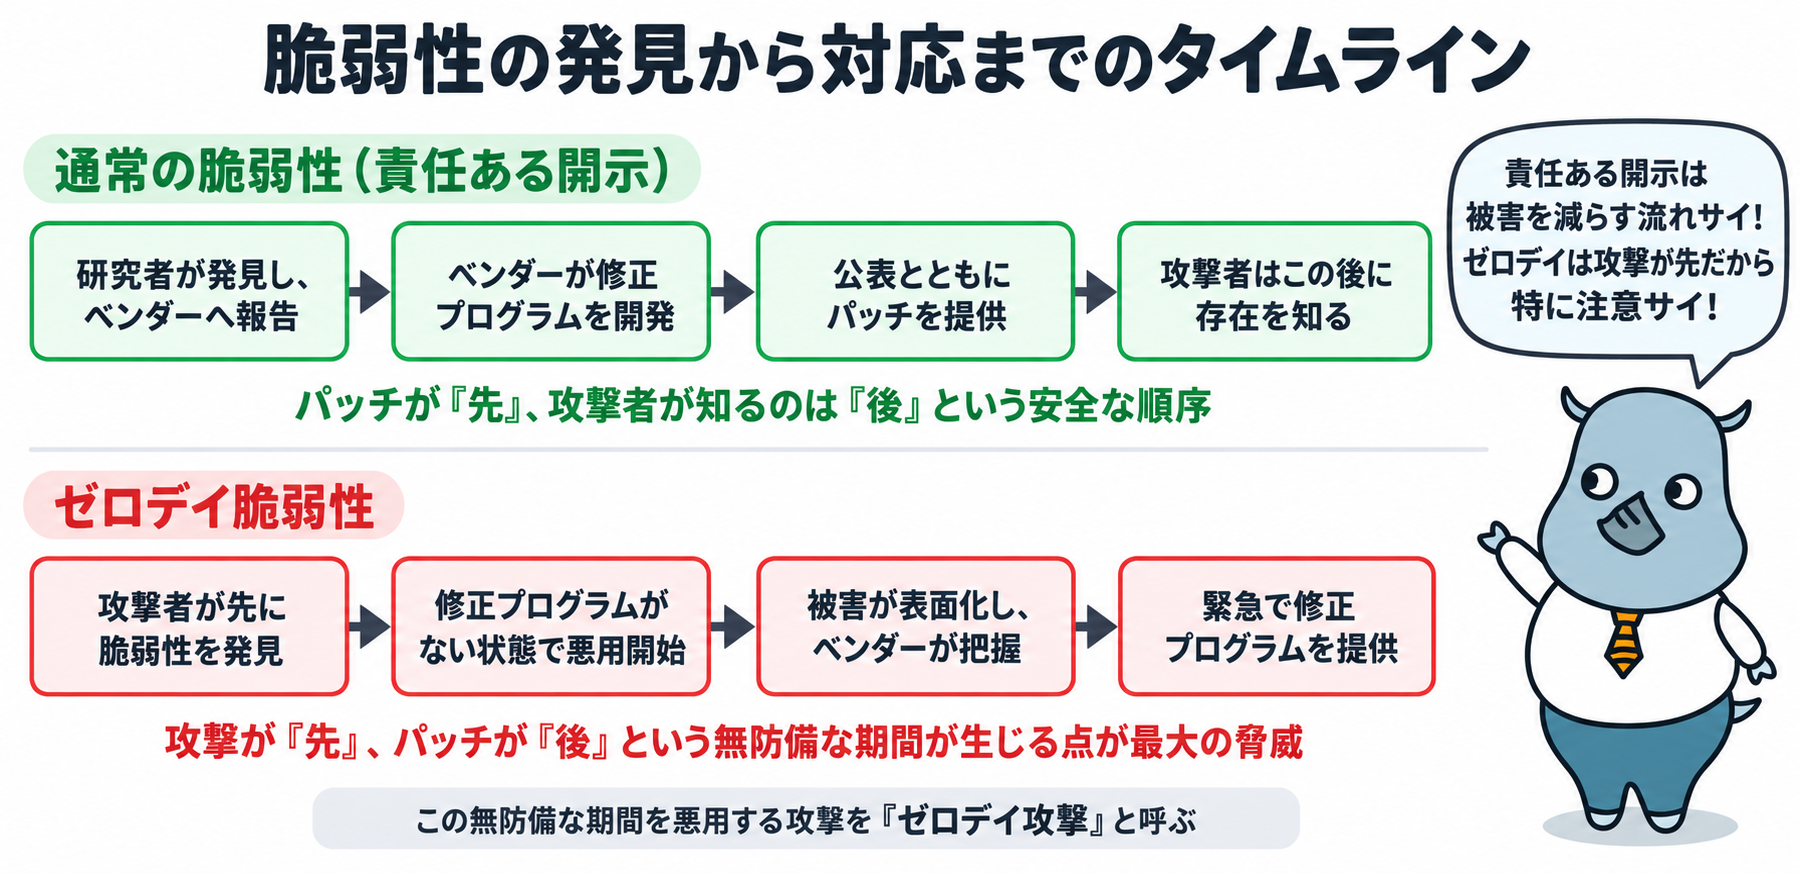
ゼロデイ脆弱性とは、修正プログラム(パッチ)が提供される前に、その存在が攻撃者に知られ、悪用されてしまう脆弱性のことです。通常の脆弱性対応では、ベンダーが脆弱性を把握してから修正プログラムを公表するまでの間、その情報は公にされません。
しかしゼロデイ脆弱性では、ベンダーが対策を講じる前に攻撃が始まってしまうため、利用者側には防御の手段がない「無防備な期間」が生じます。この特性から、ゼロデイ脆弱性は特に危険性が高いとされています。
実際に甚大な被害をもたらした脆弱性事例
過去には、世界中の多数のシステムに影響を及ぼす重大な脆弱性が発見されています。
Log4Shell
広く使われているログ出力用のオープンソースライブラリに発見された脆弱性(通称Log4Shell)は、遠隔から任意のコードを実行できるという極めて深刻なもので、世界中の企業に緊急対応を迫りました。
Heartbleed
広く使われている暗号化通信のライブラリに発見された脆弱性(通称Heartbleed)は、サーバーのメモリ内容が外部から読み取られる可能性があり、多数のWebサービスに影響を与えました。
こうした著名な事例は、脆弱性への対応がいかに社会全体に影響を及ぼしうるかを示しています。なお、これらの事例に関する詳細は、各種セキュリティ機関の公式発表等でご確認ください。
脆弱性の発見から対応までの流れ
脆弱性が発見されてから対応が完了するまでは、一般的に以下のような流れをたどります。
発見・報告
セキュリティ研究者や開発者、時には攻撃者自身によって脆弱性が発見・報告されます。
検証・修正プログラムの開発
ベンダーが報告された脆弱性の内容を検証し、影響範囲や深刻度を分析したうえで、脆弱性を解消するための修正プログラム(パッチ)を開発します。
公表・提供
CVE番号の割り当てとともに脆弱性情報を公表し、修正プログラムを利用者に提供します。
適用
利用者側が修正プログラムを適用することで、脆弱性が解消されます。
脆弱性情報を確認できる情報源
自組織で利用しているソフトウェアの脆弱性情報を把握するには、公的な情報源を活用することが有効です。日本国内では、JPCERT/CCとIPA(情報処理推進機構)が共同で運営する脆弱性対策情報ポータルサイト「JVN(Japan Vulnerability Notes)」や、国内外の脆弱性対策情報を蓄積したデータベース「JVN iPedia」が代表的な情報源です。
これらのサイトでは、CVE番号やCVSSスコアとあわせて、対策情報が公開されています。
脆弱性への対策
脆弱性への基本的な対策は2つあります。1つは、OSやソフトウェアの提供元から公開される修正プログラム(パッチ)を速やかに適用することで、最も基本的かつ重要な対策です。
もう1つは脆弱性診断で、自社のシステムやアプリケーションに脆弱性が存在しないかを定期的に診断し、発見した場合は速やかに対処することが求められます。
まとめ
脆弱性は、OSやソフトウェア、ネットワーク機器などに存在するセキュリティ上の欠陥であり、攻撃者に悪用されるとさまざまな被害につながります。CVEやCVSSといった業界標準の仕組みを理解しておくことで、日々発見される脆弱性の中から優先的に対応すべきものを見極めやすくなります。
また、修正プログラムが提供される前に悪用されるゼロデイ脆弱性のリスクも踏まえ、パッチ適用や脆弱性診断といった基本的な対策を継続的に実施し、JVNなどの公的な情報源を活用しながら最新の脅威動向を把握しておくことが重要です。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
VEX
CVSS
SQLインジェクションとは?仕組み・被害・対策をわかりやすく解説
中間者攻撃(MiTM攻撃)とは?仕組みや危険性、対策をわかりやすく解説
CVE
APT攻撃とは?特徴・攻撃の流れ・有名グループ・対策をわかりやすく解説
EPSS
NVDとは?CVEとの違い・CVSSスコアの読み方・JVN比較・2024年遅延問題・企業での活用方法