無料会員登録
セキュリティの分野におけるPoC(Proof of Concept)とは、発見された脆弱性が実際に悪用可能であることを示すための実証コードや実証手順のことです。
本記事では、PoCとエクスプロイトの関係から、公開の是非をめぐる議論、そして実務で重要となるPoCの信頼度評価と対応優先度の考え方までを解説します。

PoC・エクスプロイトとは
PoC(Proof of Concept)の意味
セキュリティの分野におけるPoC(Proof of Concept、概念実証)とは、発見された脆弱性が理論上のものではなく、実際に悪用可能であることを示すためのコードや手順のことです。研究者が脆弱性を発見した際、その深刻さや実在性を証明する手段として作成されます。
エクスプロイトとの違い・関係性
「エクスプロイト」は、脆弱性を実際に悪用してシステムへの侵入や不正な操作を行うためのコードや手法全般を指す、より広い言葉です。
PoCは、このエクスプロイトの一種、あるいはエクスプロイトの前段階として位置づけられることが多く、実際の攻撃で使われるほど洗練されていない、概念を示すための最小限のコードであることも少なくありません。
両者は明確に線引きされる言葉ではなく、文脈によって同じ意味で使われることもあります。
PoCコードが作成・公開される目的
脆弱性の実在性を証明する
脆弱性を報告しても、ベンダー側がその深刻さを十分に認識せず、対応が後回しにされてしまうことがあります。PoCコードは、脆弱性が実在し、実際に悪用できることを客観的に示す証拠として機能します。
研究者・ベンダー間での情報共有
セキュリティ研究者のコミュニティやベンダー間で、脆弱性の技術的な詳細やその影響範囲を正確に共有するためにも、PoCは重要な役割を果たします。
PoCの公開は是か非か
責任ある開示(Responsible Disclosure)との関係
脆弱性の発見者は、まずベンダーに非公開で報告し、修正プログラムが提供されるまで一定期間、詳細を公にしないという「責任ある開示」の慣習に従うことが一般的です。PoCの公開時期も、この慣習と密接に関係しています。
公開に伴う議論
修正プログラムの提供後にPoCを公開することは、対策の重要性を周知し、パッチ適用を促す効果がある一方、悪意ある第三者に悪用の手がかりを与えてしまうという側面もあります。この公開の是非については、セキュリティコミュニティの中でも意見が分かれる部分です。
PoCの信頼度と評価の仕組み
数多くの脆弱性が日々報告される中、実務上重要になるのが「そのPoCがどれだけ信頼できるか」を見極め、対応の優先順位に反映させることです。
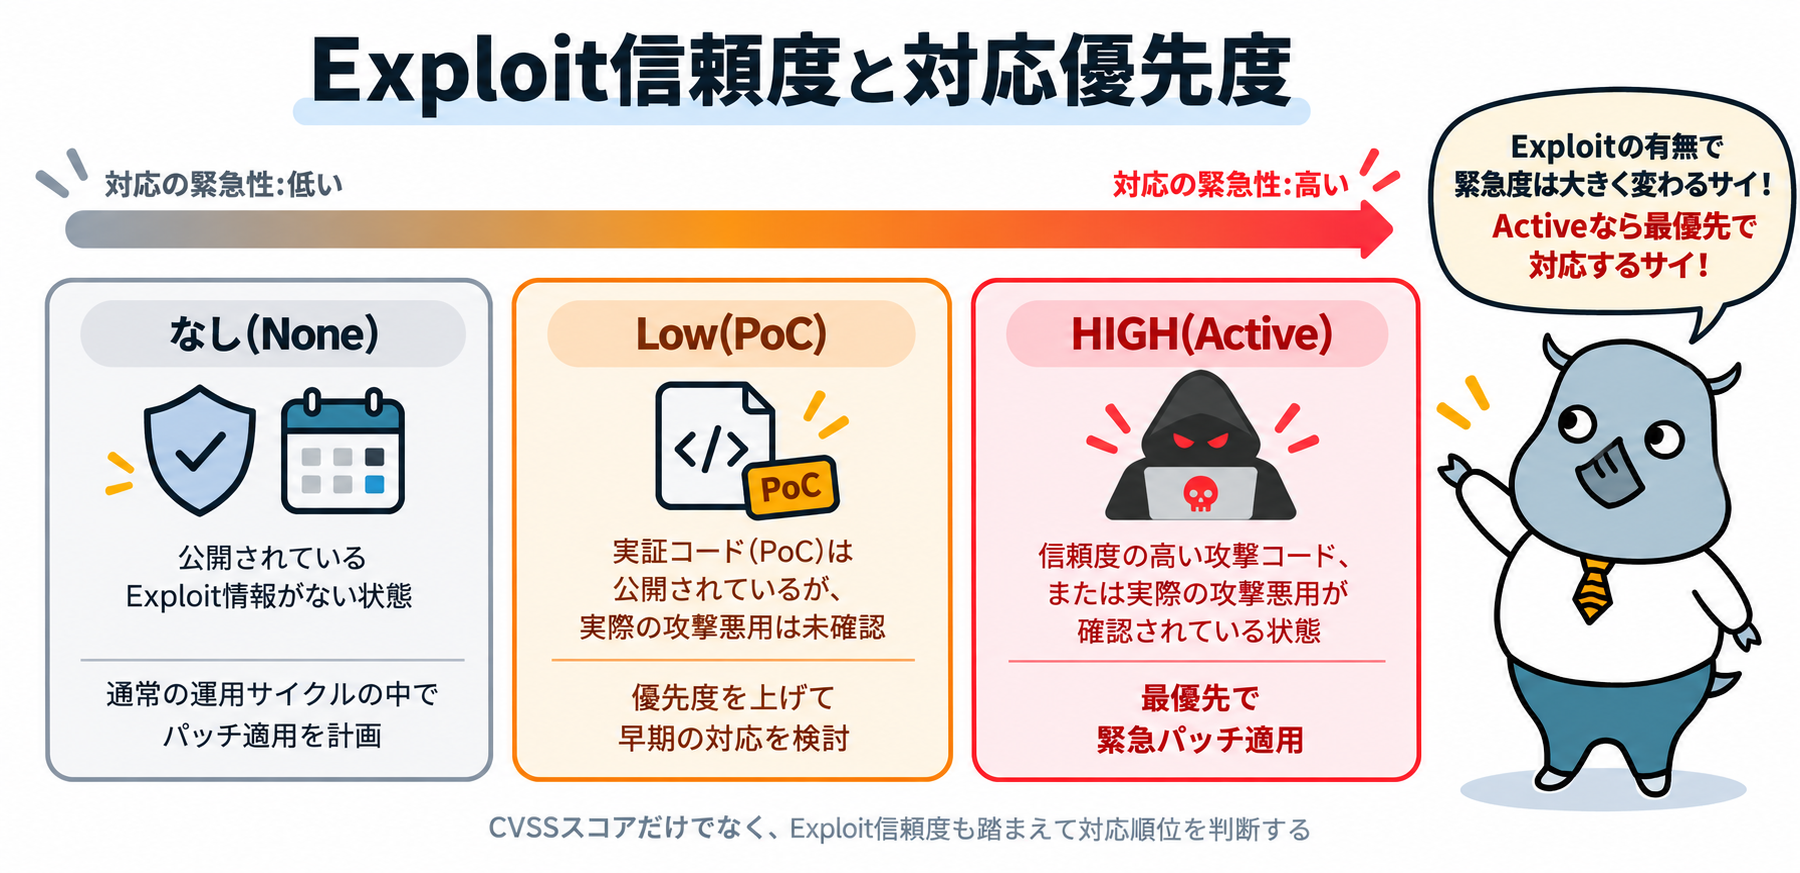
Exploit信頼度(HIGH/Low(PoC)/なし)という考え方
脆弱性管理ツールなどでは、公開されているExploit情報の性質に応じて信頼度を区分する考え方が採用されています。
代表的な区分では、Metasploit Frameworkに組み込まれた攻撃コードや、検証済みで信頼度の高い攻撃コードがある場合を「HIGH」、実証コード(PoC)は公開されているが実際の悪用は確認されていない場合を「Low(PoC)」、Exploit情報が確認されていない場合を「なし」として扱います。
SSVCによるExploitation判定
SSVC(Stakeholder-Specific Vulnerability Categorization)は、脆弱性の対応優先度を判断するための業界標準的なフレームワークの一つです。
この枠組みの中で使われる「Exploitation」という項目が、実際にActive(悪用が確認されている)/PoC(実証コードのみ確認)/None(確認されていない)といった状態を判定する軸となり、前述のExploit信頼度とも関連しています。
PoC-in-GitHubの信頼性の低さ
GitHubなどのコード共有プラットフォームには、誰でも「PoC」と称したリポジトリを公開できます。しかし、その中には実際には動作しないものや、誤った情報に基づくものも混在しており、玉石混淆な実態があります。
こうした背景から、脆弱性管理の実務では、GitHub上のPoCリポジトリ単体を信頼度の高いExploit情報とはみなさず、判定の対象から除外する運用が取られることもあります。
PoC公開から実際の攻撃悪用までのスピード
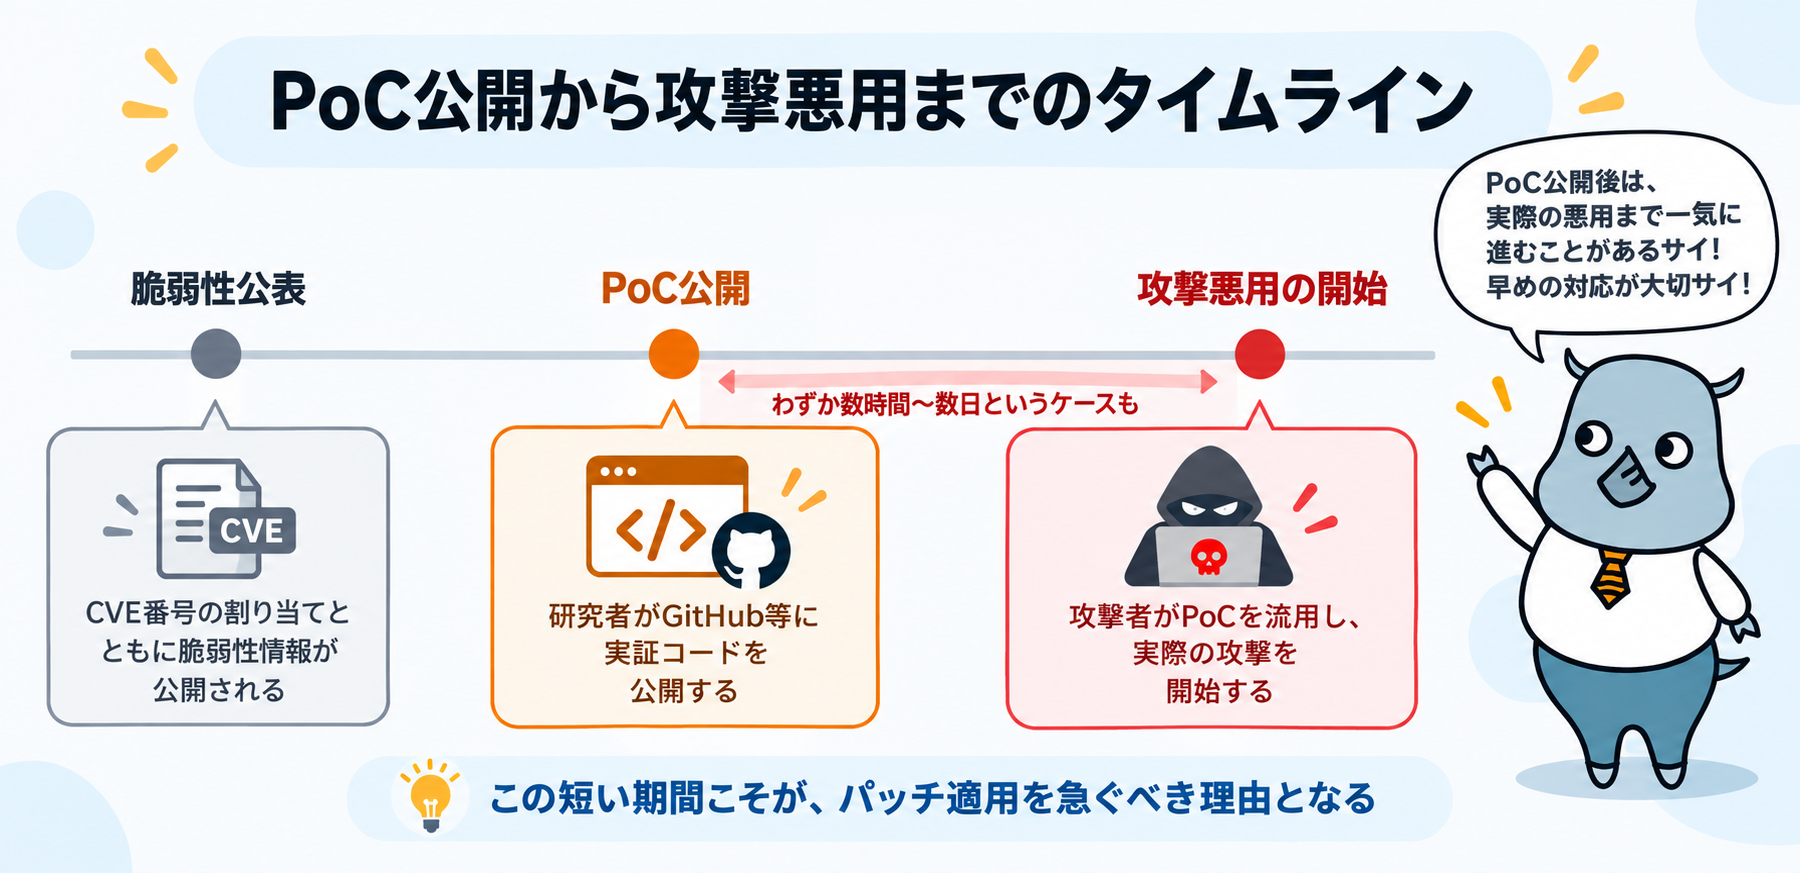
近年、PoCコードが公開されてから、攻撃者がそれをそのまま流用して実際の攻撃(In-the-Wild Exploitation)を開始するまでの期間は、非常に短くなる傾向にあります。
わずか数時間から数日というケースも珍しくなく、この短い期間こそが、パッチ適用を急ぐべき最大の理由となっています。
PoC公開に伴うリスク
攻撃者による悪用のリスク
PoCコードは、技術的な知識があれば比較的容易に実際の攻撃へと転用できてしまいます。公開された時点から、その脆弱性を持つシステムは攻撃対象になりうると考えるべきです。
パッチ未適用環境への影響
修正プログラムが提供されていても、実際に適用されるまでには時間差があります。PoCが公開されると、この「パッチ未適用の窓」を突いた攻撃が増加する傾向にあります。
PoCを踏まえた脆弱性対応の優先順位付け
数多くの脆弱性すべてに同時に対応することは現実的ではないため、CVSSスコアによる深刻度と、前述したExploit信頼度を組み合わせて対応の優先順位を判断することが実務上有効です。
CVSSスコアが高くても実際の悪用情報がない脆弱性と、スコアはやや低くてもExploitがHIGHと判定されている脆弱性とでは、後者を優先すべき場合があります。両方の指標を踏まえた総合的な判断が、限られたリソースを適切に配分する鍵となります。
まとめ
PoCは、脆弱性の実在性を示す重要な情報である一方、公開された瞬間から攻撃に転用されるリスクもはらんでいます。
すべてのPoC情報が同じ信頼度を持つわけではなく、Exploit信頼度やSSVCのExploitation判定といった業界標準の枠組みを活用することで、数多くの脆弱性の中から本当に急ぐべき対応を見極めやすくなります。
PoC公開から攻撃悪用までのスピードが年々短くなっていることも踏まえ、CVSSスコアとExploit情報の両面から、脆弱性対応の優先順位を継続的に見直していくことが重要です。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
POC
エクスプロイトとは?マルウェアとの違いから考える防止・対策方法
CNE
クリプトマイニング
エターナルブルーとは?脆弱性を悪用する仕組みや対策について徹底解説
アバスト無料アンチウイルスとは、評判・評価・価格
CNA
DDos攻撃の具体例と対策について