
 無料会員登録
「情報セキュリティって何を守ればいいの?」「CIAって何の略?」「7要素と3要素はどう違う?」——情報セキュリティを体系的に理解するための出発点が「情報セキュリティの3要素(CIA)」です。
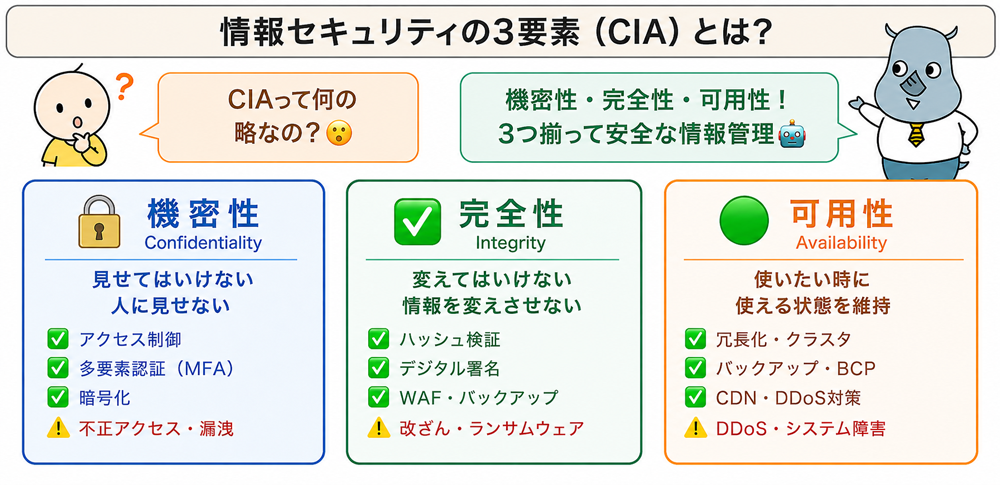
情報セキュリティの3要素とは、機密性(Confidentiality)・完全性(Integrity)・可用性(Availability)の3つの要素です。3つの頭文字を取って「CIA」または「CIAトライアド」とも呼ばれます。
ISO/IEC 27000シリーズをはじめとする情報セキュリティの標準やガイドラインでも基本的な考え方として扱われており、企業のセキュリティ対策を設計・評価する際の重要な枠組みとなります。
本記事では、情報セキュリティ3要素(CIA)の意味・具体例・脅威との関係・ISO/IEC 27001との関係・7要素への拡張・各要素を守るための具体的な対策・中小企業での実践方法・被害事例・FAQまで解説します。
情報セキュリティの3要素(CIA)とは?
情報セキュリティの3要素とは、情報資産を守るために確保すべき3つの性質である、機密性(Confidentiality)・完全性(Integrity)・可用性(Availability)のことです。
これら3つの頭文字を取って「CIA」または「CIAトライアド」と呼ばれます。
情報セキュリティの定義(JIS Q 27000)
JIS Q 27000(ISO/IEC 27000の日本語版)では、情報セキュリティを「情報の機密性、完全性及び可用性を維持すること」と定義しています。
つまり、情報セキュリティ対策は、単に情報漏えいを防ぐだけではありません。情報が正確であること、必要な時に利用できることも含めて守る必要があります。
機密性(Confidentiality)
機密性とは
機密性(Confidentiality)とは、情報へのアクセスを権限のある人だけに限定し、権限のない人に情報が漏えい・開示されないようにすることです。簡単に言えば、「見せてはいけない人に見せない」という考え方です。
機密性の具体例
- 顧客の個人情報やクレジットカード情報を、担当者以外が閲覧できないようにする
- 人事評価や給与情報を、関係者のみが閲覧できるようにする
- 未発表の新製品情報が、競合他社や外部に漏れないようにする
- 医療記録を、担当医師や関係する医療スタッフだけが参照できるようにする
機密性を脅かす主な脅威
| 脅威 | 内容 |
|---|---|
| 不正アクセス・情報窃取 | ハッキングやフィッシングにより認証情報を盗み、データを不正に閲覧する |
| 内部不正・情報漏えい | 従業員や関係者が、意図的または誤って情報を持ち出す |
| 盗聴・通信傍受 | 暗号化されていない通信を傍受し、情報を盗み見る |
| マルウェア・スパイウェア | 端末に感染し、機密情報や入力情報を外部に送信する |
機密性を守るための対策
- アクセス制御:最小権限の原則に基づき、必要最低限の権限だけを付与する
- 認証の強化:多要素認証(MFA)や強力なパスワードポリシーを導入する
- 暗号化:保存データや通信データを、用途に応じて適切に暗号化する
- ログの監視:誰が、いつ、どの情報にアクセスしたかを記録・確認する
- DLPの導入:機密情報の外部送信や持ち出しを検知・制御する
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
完全性(Integrity)
完全性とは
完全性(Integrity)とは、情報が正確で完全な状態に保たれており、権限のない人によって改ざん・削除・破壊されていないことを維持することです。
簡単に言えば、「変えてはいけない情報を勝手に変えさせない」という考え方です。
完全性の具体例
- 会計システムの取引記録が改ざんされていないことを確認できる
- 送受信したメールの内容が途中で書き換えられていない
- ダウンロードしたソフトウェアが配布元から改ざんされていない
- 電子契約書にデジタル署名があり、内容が原本と一致していることを確認できる
完全性を脅かす主な脅威
| 脅威 | 内容 |
|---|---|
| 中間者攻撃(MITM) | 通信を傍受し、データを改ざんしてから転送する攻撃 |
| SQLインジェクション | データベースに不正なSQLを実行させ、データを改ざん・削除する攻撃 |
| ランサムウェア | ファイルを暗号化・破壊し、正常な状態で利用できないようにする攻撃 |
| サプライチェーン攻撃 | 配布されるソフトウェアや更新ファイルに不正なコードを混入する攻撃 |
完全性を守るための対策
- ハッシュ値による検証:データのハッシュ値を確認し、改ざんを検知する
- デジタル署名:送信者の正当性とデータが改ざんされていないことを確認する
- WAFの導入:SQLインジェクションなどWebアプリケーションへの攻撃を検知・防御する
- 変更管理プロセス:システムやデータの変更を記録・承認するフローを設ける
- 定期的なバックアップ:ランサムウェアや誤操作による破壊から正常なデータを復旧できるようにする
可用性(Availability)
可用性とは
可用性(Availability)とは、権限のある利用者が、必要なときに情報・システム・サービスを利用できる状態を維持することです。
簡単に言えば、「使いたい時に使える」という考え方です。
可用性の具体例
- ECサイトが安定して稼働し、ユーザーが必要な時に購入できる
- 社内システムが業務時間中に安定して使用できる
- 医療機関のシステムが緊急時でも正常に動作している
- クラウドサービスがSLAに基づいて一定の稼働率を維持している
可用性を脅かす主な脅威
| 脅威 | 内容 |
|---|---|
| DDoS攻撃 | 大量の通信を送りつけ、Webサイトやサービスを停止させる |
| ランサムウェア | システムやファイルを暗号化し、業務を停止させる |
| 自然災害・電源障害 | 地震、洪水、停電などによりシステムが停止する |
| ハードウェア障害 | サーバー、ストレージ、ネットワーク機器の故障によりサービスが停止する |
| 運用ミス・設定ミス | 誤った設定変更や更新作業により、システムが利用できなくなる |
可用性を守るための対策
- 冗長化・クラスタリング:サーバーやネットワーク機器を多重化し、単一障害点を減らす
- バックアップと災害復旧計画:定期的なバックアップと復旧手順を整備する
- CDN・ロードバランサー:アクセスを分散し、障害や高負荷への耐性を高める
- DDoS対策:DDoS対策サービスやWAFを活用し、大量アクセスへの防御を行う
- UPS・電源対策:停電や瞬断に備え、無停電電源装置などを導入する
- 高可用性構成の設計:クラウドや複数拠点を活用し、冗長化・監視・復旧手順を組み合わせる
3要素の優先順位とトレードオフ
情報セキュリティの3要素は、どれか1つだけを守ればよいわけではありません。機密性・完全性・可用性は互いに関係しており、時にはトレードオフの関係になることもあります。
3要素のトレードオフの例
- 機密性 vs 可用性:強力なアクセス制御を設けると機密性は高まる一方、権限者でもアクセスに手間がかかり、可用性が低下する場合がある
- 完全性 vs 可用性:すべての変更に承認フローを設けると完全性は高まる一方、緊急時の迅速な対応が難しくなる場合がある
業種、システムの特性、情報の重要度に応じて、3要素のバランスを適切に設計することが重要です。たとえば、金融・医療・行政システムでは機密性や完全性が重視されやすく、緊急通報や医療現場のシステムでは可用性が特に重要になります。
ISO/IEC 27001(JIS Q 27001)との関係
ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS)の国際標準規格です。組織が情報セキュリティリスクを管理し、継続的に改善するための要求事項を定めています。
情報セキュリティの3要素(CIA)は、ISO/IEC 27000シリーズにおける情報セキュリティの基本的な考え方として扱われます。ISO/IEC 27001に基づくISMSを構築する際も、機密性・完全性・可用性を維持するために、リスクアセスメントや管理策の設計が行われます。
- ISMS認証:ISO/IEC 27001の認証取得では、情報セキュリティリスクを把握し、適切な管理策を運用することが求められる
- 情報セキュリティポリシー:企業のセキュリティ方針を、機密性・完全性・可用性を意識して設計する
- リスクアセスメント:情報資産ごとに、機密性・完全性・可用性への影響を評価し、優先順位を決める
情報セキュリティの7要素
情報セキュリティでは、3要素(CIA)に加えて、真正性・責任追跡性・否認防止・信頼性を含めた7要素として整理されることがあります。
3要素が情報セキュリティの基本であるのに対し、7要素はより詳細に情報の信頼性や証拠性、責任の所在を整理するための考え方です。
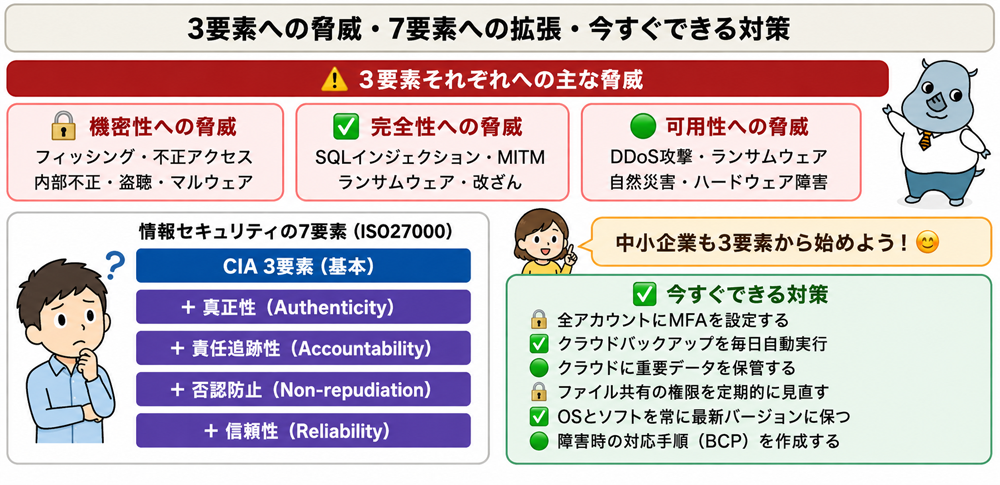
| 追加要素 | 英語 | 意味 | 具体例 |
|---|---|---|---|
| 真正性 | Authenticity | 情報や通信相手が本物であることを確認できること | デジタル署名、証明書、送信者認証によるなりすまし防止 |
| 責任追跡性 | Accountability | 誰が、いつ、何を行ったかを追跡できること | 操作ログ、監査ログ、アカウント管理 |
| 否認防止 | Non-repudiation | 後から「送っていない」「承認していない」と否認されることを防ぐこと | 電子契約、タイムスタンプ、デジタル署名 |
| 信頼性 | Reliability | システムや情報が意図した通りに動作・処理されること | システムが仕様通りに動作する、処理結果が正確である |
企業・中小企業での実践的な対策
大企業向けの対策例
| 要素 | 対策例 | 代表的なツール・手法 |
|---|---|---|
| 機密性 | ゼロトラスト、最小権限、DLP、アクセス制御 | ID管理、MFA、DLP、CASB、アクセス権限管理 |
| 完全性 | WAF、IDS/IPS、デジタル署名、変更管理 | WAF、EDR、改ざん検知、変更管理システム |
| 可用性 | 冗長化、マルチAZ・マルチリージョン、CDN、DDoS対策 | クラウド冗長構成、ロードバランサー、CDN、監視ツール |
中小企業でも今すぐできる対策
予算や人員が限られる中小企業では、いきなり高度な製品を導入するよりも、基本的な対策を確実に実施することが重要です。
- 【機密性】多要素認証(MFA)を重要アカウントに設定する:Microsoft 365、Google Workspace、クラウドサービスなどの管理者アカウントから優先して設定する
- 【機密性】ファイル共有サービスのアクセス権限を見直す:不要な共有リンクや退職者の権限を削除し、最小権限を徹底する
- 【完全性】クラウドバックアップを自動化する:ランサムウェアや誤削除に備え、複数世代のバックアップを保管する
- 【完全性】OSとソフトウェアを最新状態に保つ:既知の脆弱性を悪用した侵入や改ざんを防ぐ
- 【可用性】重要データの復旧手順を確認する:バックアップがあるだけでなく、実際に復旧できるかを定期的に確認する
- 【可用性】簡易的なBCPを作成する:システム障害やランサムウェア感染時に、誰が何をするかを決めておく
情報セキュリティ3要素に関連する被害事例2選
事例1:SQLインジェクションによる個人情報漏えい懸念
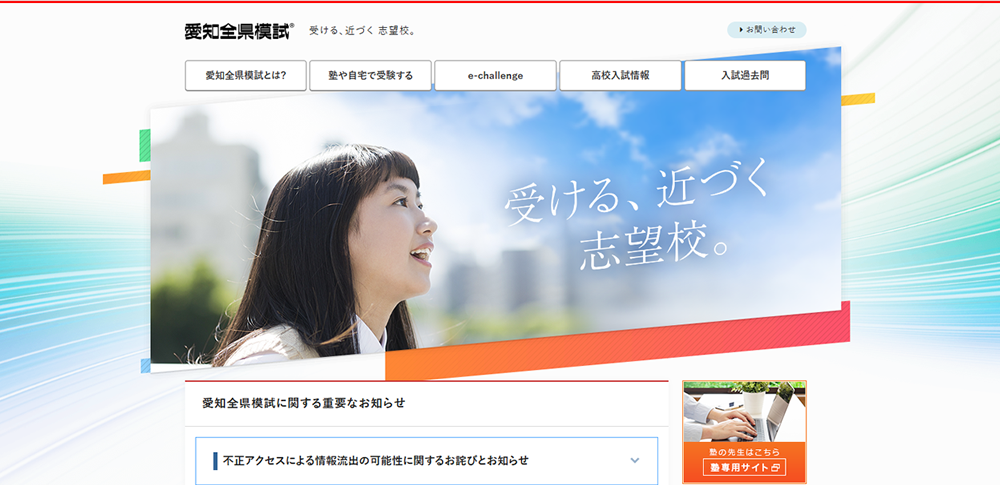
情報セキュリティの機密性や完全性が侵害される代表的な攻撃の一つが、SQLインジェクションです。サイバーセキュリティ.comの記事では、学悠出版株式会社が運営するWebサイトに対する外部からのサイバー攻撃により、中学生の模試受験者や塾会社に関連する個人情報約33万件について漏えいの可能性が発表された事例が紹介されています。
SQLインジェクションは、Webアプリケーションの入力欄などに不正なSQL文を送り込み、データベースへ不正にアクセスする攻撃です。顧客情報や会員情報が外部に流出すれば、情報を権限のない第三者に見せないという「機密性」が損なわれます。また、攻撃内容によってはデータの改ざんや削除につながり、「完全性」も損なわれる可能性があります。
対策としては、入力値の検証、プレースホルダやプリペアドステートメントの利用、WAFの導入、脆弱性診断、アクセス権限の最小化、データベースの監査ログ確認などが重要です。
事例2:ランサムウェア感染による生産管理・製造システムの停止
情報セキュリティの可用性が侵害される代表的な攻撃が、ランサムウェアです。サイバーセキュリティ.comの記事では、株式会社ミヤキがランサムウェア感染に伴うシステム障害を発表し、生産管理システムや製造システムが一時停止した事例が紹介されています。
ランサムウェアは、ファイルやシステムを暗号化して利用できない状態にする攻撃です。業務に必要なシステムが停止すれば、権限のある利用者が必要なときに情報やサービスを使えるという「可用性」が損なわれます。また、データが暗号化・破壊されることで「完全性」が損なわれ、情報が外部に持ち出された場合には「機密性」も侵害されます。
対策としては、EDRやウイルス対策ソフトの導入、OS・ソフトウェアの更新、バックアップの世代管理、ネットワーク分離、復旧手順の整備、従業員教育が重要です。

よくある質問(FAQ)
Q. 情報セキュリティの3要素はなぜ「CIA」と呼ばれるのですか?
機密性(Confidentiality)・完全性(Integrity)・可用性(Availability)の英語の頭文字を取ってCIAと呼ばれます。
情報機関のCIA(Central Intelligence Agency)と同じ略称ですが、意味はまったく異なります。情報セキュリティ分野では、CIAトライアドとして情報資産を守るための基本的な考え方を表します。
Q. 3要素と7要素はどう違いますか?どちらを使えばいいですか?
3要素(CIA)は、情報セキュリティの最も基本的な考え方です。機密性・完全性・可用性の3つを軸に考えることで、多くのセキュリティ対策を整理できます。
7要素は、3要素に真正性・責任追跡性・否認防止・信頼性を加え、より細かく情報の信頼性や証拠性を考えるための整理です。日常的なセキュリティ対策の検討では3要素で十分なケースも多く、ISMS認証、電子契約、監査、法的証拠性などを重視する場合は7要素も参考になります。
Q. 機密性・完全性・可用性の中で最も重要なのはどれですか?
どれが最も重要かは、業種・システム・情報の種類によって異なります。
個人情報や機密情報を扱うシステムでは機密性が重視されます。金融や医療の記録システムでは、データが正確であることを示す完全性が重要です。ECサイト、決済システム、医療現場、緊急通報システムでは、必要な時に使える可用性が特に重要になります。
多くの場合は、3要素のバランスを取りながら、自社のリスクアセスメントに基づいて優先順位を決めることが重要です。
Q. 中小企業でもISO/IEC 27001の認証取得は必要ですか?
必ずしもすべての中小企業にISO/IEC 27001認証が必要なわけではありません。ただし、取引先から要求される場合や、入札要件になっている場合、個人情報や機密情報を多く扱う場合には、認証取得が有効な選択肢になります。
認証取得までは行わない場合でも、ISO/IEC 27001の考え方を参考にして、情報資産の洗い出し、リスクアセスメント、管理策の実施、定期的な見直しを行うことは有効です。まずはIPAが提供する「情報セキュリティ5か条」や「中小企業の情報セキュリティ対策ガイドライン」などから始めるのも現実的です。
Q. ランサムウェアは3要素のどれを侵害しますか?
ランサムウェアは、主に完全性と可用性を侵害します。ファイルを暗号化・破壊することでデータの正常な状態を損ない、システムを使用不能にすることで業務継続を妨げます。
また、暗号化前にデータを外部に送信する二重脅迫型ランサムウェアでは、機密性も侵害されます。このように、サイバー攻撃は複数の要素を同時に侵害することが多いため、3要素を多角的に守る多層防御が重要です。
まとめ
情報セキュリティの3要素(CIA)とは、機密性・完全性・可用性の3つです。機密性は「権限のない人に見せないこと」、完全性は「正確で改ざんされていない状態を保つこと」、可用性は「必要な時に使える状態を維持すること」を意味します。
多くのセキュリティ対策は、機密性・完全性・可用性のいずれか、または複数を守るために設計されています。フィッシングや不正アクセスは機密性を脅かし、SQLインジェクションや中間者攻撃は完全性を損なう可能性があり、DDoS攻撃やランサムウェアは可用性に大きな影響を与えます。
また、情報セキュリティでは3要素に加えて、真正性・責任追跡性・否認防止・信頼性を含めた7要素として整理されることもあります。ISMSやISO/IEC 27001を検討する場合は、CIAを軸に情報資産を洗い出し、リスクアセスメントと管理策の見直しを行うことが重要です。
中小企業では、まず多要素認証、アクセス権限の見直し、バックアップ、OS・ソフトウェア更新、復旧手順の整備といった基本対策から始めるのが現実的です。3要素を意識して対策を整理することで、自社に必要なセキュリティ対策の優先順位が見えやすくなります。
関連コラム(あわせて、以下の記事もよく読まれています)
情報セキュリティのCIA
真正性とは?情報セキュリティの7要素・完全性との違い・確保方法・AI時代の対策を徹底解説
CVSS
ベル・ラパドゥラ・モデル
可用性とは?CIA3要素・稼働率・RPO・RTO・冗長化・クラウドでの実践を徹底解説
ISMSとは?構築方法・認証取得の流れ・Pマークとの違いまで徹底解説
BLPモデル
サイバーセキュリティフレームワーク




情報セキュリティの3要素を銀行の金庫で例えると、次のように考えられます。
この3つが揃って初めて、安全に情報を管理できている状態に近づきます。