無料会員登録
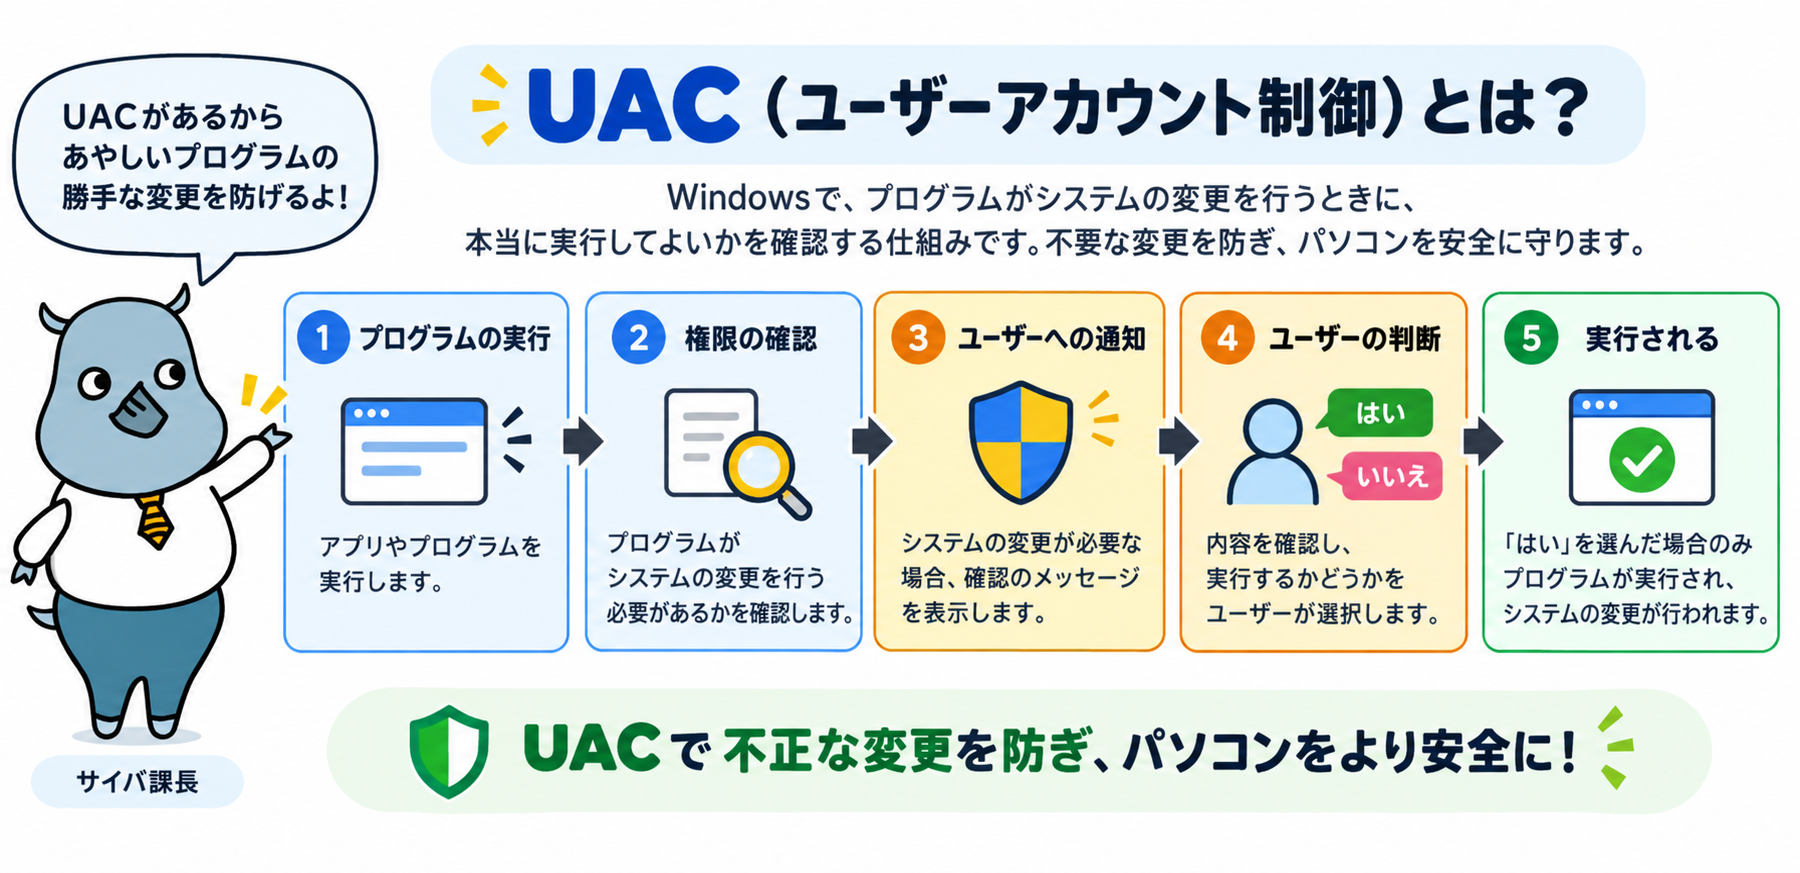
ユーザーアカウント制御(User Account Control、UAC)とは、Windows OSにおけるセキュリティ機能の一つで、ユーザーがシステムに影響を及ぼす変更を加える際に、事前確認や許可を求めることで、不正な操作やマルウェアの実行を防ぐ仕組みです。
本記事では、UACが生まれた背景から仕組み、実際の設定方法、レベル別の違いまでを解説します。
ユーザーアカウント制御(UAC)とは
ユーザーアカウント制御(User Account Control、UAC)とは、Windows OSにおけるセキュリティ機能の一つで、ユーザーがシステムに影響を及ぼす変更を加える際に、事前確認や許可を求めることで、不正な操作やマルウェアの実行を防ぐ仕組みです。
UACは、特権の高い操作(インストールや設定変更など)を行う場合に、ユーザーに確認のためのダイアログを表示し、許可を得ない限り操作を実行しません。この機能は、特に管理者権限を持つアカウントでの不用意な操作や、権限昇格を悪用したマルウェアからシステムを保護する目的で設計されています。
UACが導入された背景
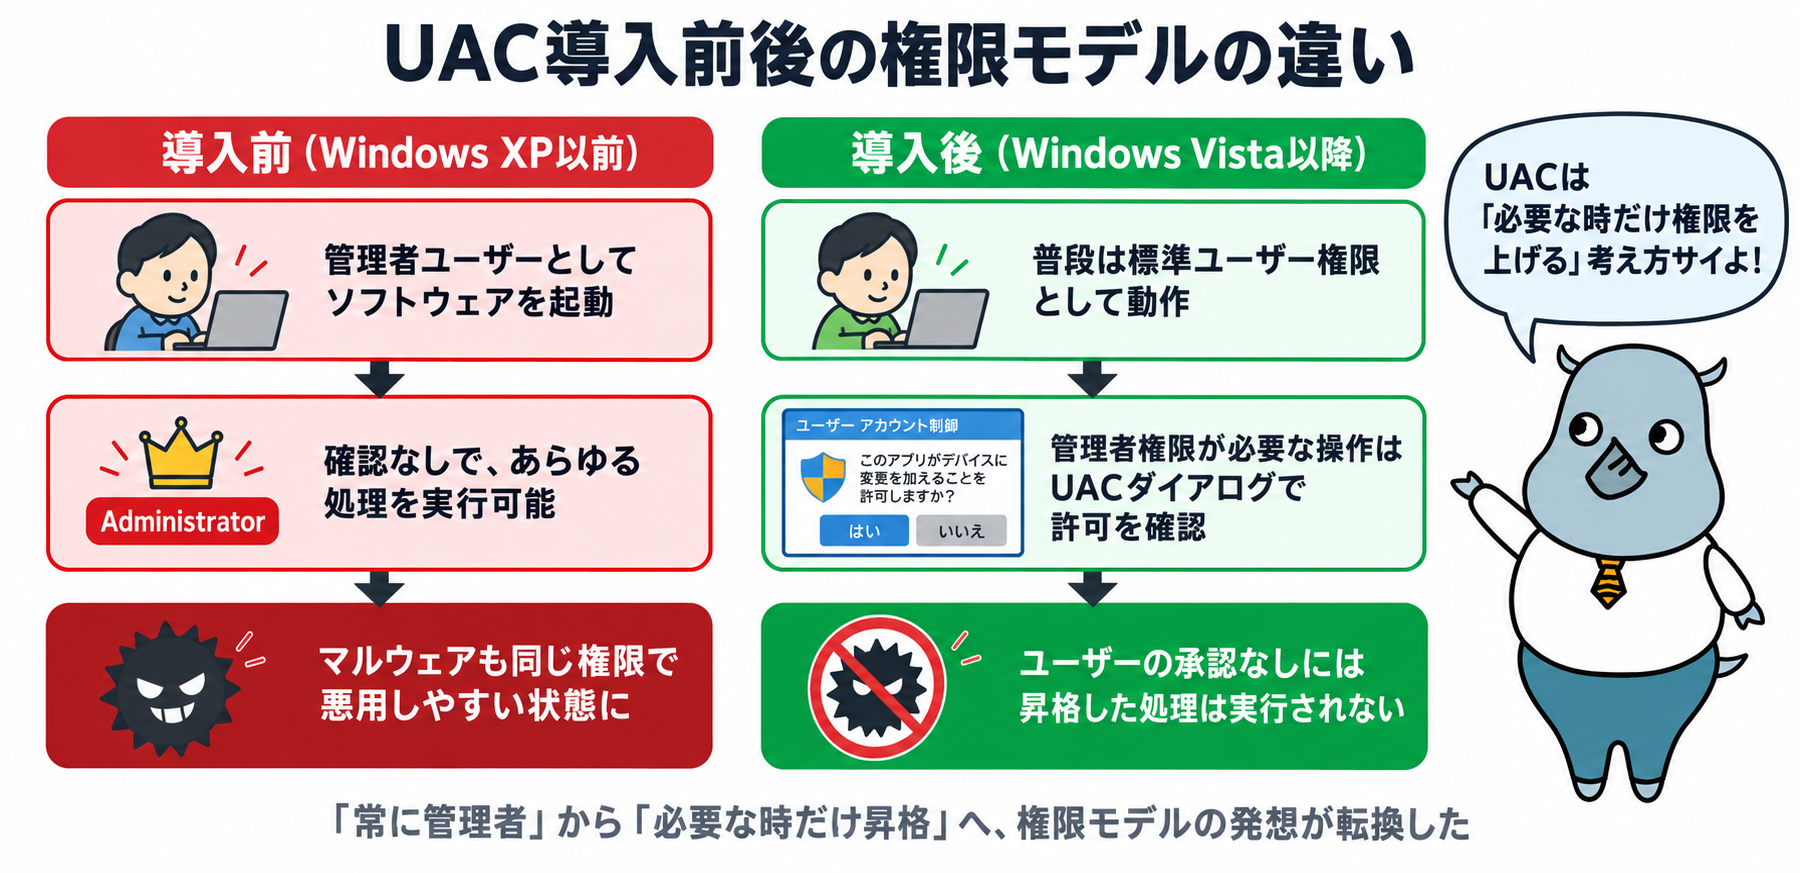
Windows XP以前は、管理者(Administratorsグループのユーザー)が起動したソフトウェアはあらゆる処理を確認なしで実行可能でした。この仕組みを悪用し、コンピュータウイルスなどのマルウェアが通常のソフトウェアに見せかけて管理者に実行を促すテクニックが蔓延していました。
こうした問題を解決するため、Windows Vistaで新たに導入されたのがUACです。「管理者になれるユーザー」であっても、普段は標準ユーザーとして動作させ、本当に管理者権限が必要な処理を実行しようとした際にのみ、警告ダイアログを表示して実行してよいか確認する、という発想の転換が行われました。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
UACの仕組み
UACは、ユーザーが特権を持つ操作を行おうとした際に「権限昇格」ダイアログを表示し、操作の実行前にユーザーの許可を得る仕組みです。
通常、Windows OSではユーザーが管理者権限を持つアカウントを使用していても、標準ユーザー権限で動作しており、システムに影響を与えるような重要な操作(インストール、ファイルシステムの変更、レジストリの編集など)には、UACによって確認が必要となります。
これにより、不正なソフトウェアがユーザーの意図に反してシステム設定を変更するのを防ぎます。
この仕組みを技術的に支えているのが、標準ユーザートークンと管理者トークンの分離です。管理者権限を持つアカウントでサインインしていても、通常のプロセスは標準ユーザートークンを使って起動され、標準ユーザーに付与されたアクセス権限の範囲でしか動作しません。
管理者権限が必要な処理を行うときだけ、UACのダイアログを介して管理者トークンでの実行が許可される仕組みになっています。
UACのプロンプトには、次のような確認が含まれます。
- 操作の内容と影響
- 操作を行うプログラムの名前
- 操作が正当なものかどうかを確認するための許可ボタン
UACのレベル設定
Windowsでは、UACのセキュリティレベルを次の4段階で設定でき、ユーザーが求めるセキュリティレベルに応じて柔軟に制御が可能です。
- 常に通知する:管理者権限が必要な操作を行うたびに通知し、許可を求めます。セキュリティレベルが最も高く、すべての操作に対して確認を行います。
- プログラムが変更を加えようとする場合に通知する:管理者が変更する場合のみ通知が行われ、ユーザーによる通常の操作には通知されません。既定の設定です。
- デスクトップを暗転せずに通知:プログラムが変更を加えようとした際に通知しますが、セキュリティプロンプト時にデスクトップを暗転させないため、ユーザーにとって視覚的な負担が軽減されます。
- 通知しない:権限昇格が必要な操作に対して一切通知せず、全操作が自動的に実行されます。セキュリティが最も低くなり、リスクが高まります。
UACを設定する方法
UACの通知レベルは、以下の手順で変更できます。
- 「スタートメニュー」を開き、「Windowsツール」から「コントロールパネル」をクリックする
- コントロールパネルが開いたら「ユーザーアカウント」をクリックする
- もう一度「ユーザーアカウント」をクリックする
- 「ユーザーアカウントの変更」から「ユーザーアカウント制御設定の変更」をクリックする
- 表示されたスライダーで、4段階の中から希望する通知レベルを選択し「OK」をクリックする
設定を変更すると「このアプリがデバイスに変更を加えることを許可しますか?」という確認画面が表示されるので、「はい」を選ぶと設定が反映されます。セキュリティ対策のためにも、通知レベルは上から2番目(既定)より低くしないことをおすすめします。
UACのメリット
セキュリティの強化
UACにより、マルウェアや不正なソフトウェアがシステムに重要な変更を加えることを防ぎます。これにより、ユーザーが知らないうちにシステム設定が変更されるリスクが軽減されます。
誤操作の防止
ユーザーが意図しない操作で重要な設定やファイルが変更されないように確認が行われるため、誤操作によるシステムの破損やデータの損失を防ぐことができます。
最小権限での動作
通常は標準ユーザー権限での操作が行われ、必要な場合にのみ管理者権限への昇格が求められるため、システムへの影響が最小限に抑えられます。
UACのデメリット
ユーザーの手間
UACが頻繁に表示されると、ユーザーにとって煩わしく感じられることがあり、特に管理者権限が必要な作業を多く行う場合には作業効率が低下することがあります。
設定の変更が必要な場合もある
一部の業務アプリケーションや旧バージョンのソフトウェアは、UACの影響で正常に動作しない場合があり、UACの設定を一時的に変更する必要が生じることもあります。
設定の誤りによるリスク
UACを無効化したり、通知を抑制する設定を選択した場合、セキュリティレベルが低下し、不正アクセスやマルウェア感染のリスクが増加する可能性があります。
UACとセキュリティ
UACは、Windowsにおけるセキュリティの基盤となる機能の一つであり、他のセキュリティ対策と組み合わせて使用することで、システムの安全性を向上させることができます。特に、以下のセキュリティ対策と併用することで、より効果的な保護が可能です。
- アンチウイルスソフトウェアの導入:UACとアンチウイルスソフトウェアを併用することで、マルウェアの検出と実行防止が強化されます。
- ファイアウォールの設定:UACによって内部操作を制御し、ファイアウォールによって外部からの不正アクセスを防ぐことで、より強力な防御体制が実現します。
- OSやソフトウェアの更新:Windowsやアプリケーションの最新バージョンにアップデートすることで、UACを悪用した攻撃のリスクを低減できます。
UACに関する注意点
- 必要な操作に限って許可する:UACプロンプトが表示された際は、その操作が本当に必要か確認する習慣を持ち、不明な操作に対しては許可をしないことで、リスクを軽減できます。
- UAC設定の過信を避ける:UACはセキュリティ機能の一部であり、UACが有効であってもすべてのリスクを防げるわけではありません。アンチウイルスソフトウェアやファイアウォールなどと併用して、総合的なセキュリティ対策が重要です。
- UACの設定を確認・維持する:重要な操作の際にはUACが機能するように、通知レベルを「通知しない」以外に設定しておくことが推奨されます。企業や組織で利用する場合は、標準の設定を変更しないことがセキュリティ強化につながります。
なお、業務アプリケーションの都合でUACのポップアップが煩わしい場合、特定のアプリだけを対象外にする(タスクスケジューラで最上位の特権で実行するタスクを作成する等の)方法も存在します。ただし、Windowsには特定のプログラムだけをUACの対象外にする標準的な「ホワイトリスト」機能は用意されていません。
これは、もし例外を容易に許してしまうとマルウェアに悪用される大きなリスクが生じるための、意図的なセキュリティ設計です。個別の回避策を講じる場合も、そのアプリケーションが信頼できるものかどうかを十分に見極めたうえで行いましょう。
まとめ
ユーザーアカウント制御(UAC)は、Windows OSにおいてユーザーがシステムに対して変更を加える際に確認を求め、誤操作やマルウェアの実行を防ぐ重要なセキュリティ機能です。Windows XP以前の「管理者権限があらゆる処理を無条件に許可してしまう」という課題を解決するために導入された経緯を踏まえると、その役割がより理解しやすくなります。
UACの設定レベルを適切に設定し、他のセキュリティ対策と併用することで、システムの安全性を大幅に向上させることができます。UACによってシステムの保護が強化される一方、誤って設定を無効化したり、通知を抑制した場合にはセキュリティリスクが増加するため、慎重な管理が求められます。
関連コラム(あわせて、以下の記事もよく読まれています)
Googleアカウントでプライバシーやセキュリティをまとめて管理する方法
Windows Vault
SAM(Security Account Manager)とは?
Plink
リポジャッキング
BitLockerとは?有効化・無効化の方法・回復キーの保存・紛失時の対処法を解説
パス・ザ・ハッシュ攻撃
SSH