無料会員登録
ボットネットとは、マルウェアに感染して攻撃者に遠隔操作されるようになった機器の集まりです。パソコンだけでなく、ルーターや監視カメラなどのIoT機器も組み込まれ、DDoS攻撃やスパムメールの送信などに悪用されます。
感染した機器の持ち主は、気づかないうちに攻撃に加担させられてしまいます。この記事では、ボットネットの仕組みや感染経路、攻撃の例、加担を防ぐ対策5つと感染時の対応までをわかりやすく解説します。

ボットネットとは
ボットに感染した機器で構成されるネットワーク
ボットネットとは、端的にいうと「ボット」と呼ばれるマルウェアに感染した機器で構成されるネットワークのことです。ボットはボットウイルスとも呼ばれ、感染した機器は悪意を持った第三者に遠隔操作され、サイバー攻撃や不正アクセスなどの犯罪行為に使われるようになります。
ボットネットに組み込まれるのは、パソコンだけではありません。スマートフォンやサーバーのほか、ルーター、監視カメラ、NASなど、インターネットにつながり、プログラムが動く機器であれば種類を問わず標的になります。
ボット・ゾンビマシン・C&Cサーバーの関係
ボットに感染して攻撃者に自由に操られている機器は、「ゾンビマシン」とも呼ばれます。持ち主の意思とは関係なく攻撃者の命令に従って動く様子から、このように呼ばれています。
ボットネットに命令を出す司令塔の役割を担うのが、「C&Cサーバー(コマンド&コントロールサーバー)」です。攻撃者はC&Cサーバーを通じてボットネット全体に指示を送り、攻撃の実行や情報の収集を行います。
被害者であり加害者にもなる危険性
ボットネットの厄介な点は、感染した機器の持ち主が、被害者であると同時に加害者にもなってしまうことです。自社のパソコンやルーターが、知らないうちにほかの企業への攻撃やスパムメールの送信元として使われている可能性があります。
攻撃を受けた側から見ると、攻撃の発信元は感染した機器の持ち主です。自社の機器が攻撃に使われていた場合、被害者であっても取引先や顧客からの信用を失うおそれがあります。ボットネット対策は、自社を守るだけでなく、他社に迷惑をかけないための対策でもあります。
ボットネットの仕組み
感染から遠隔操作までの流れ
ボットネットは、おおまかに次の流れで構成されます。
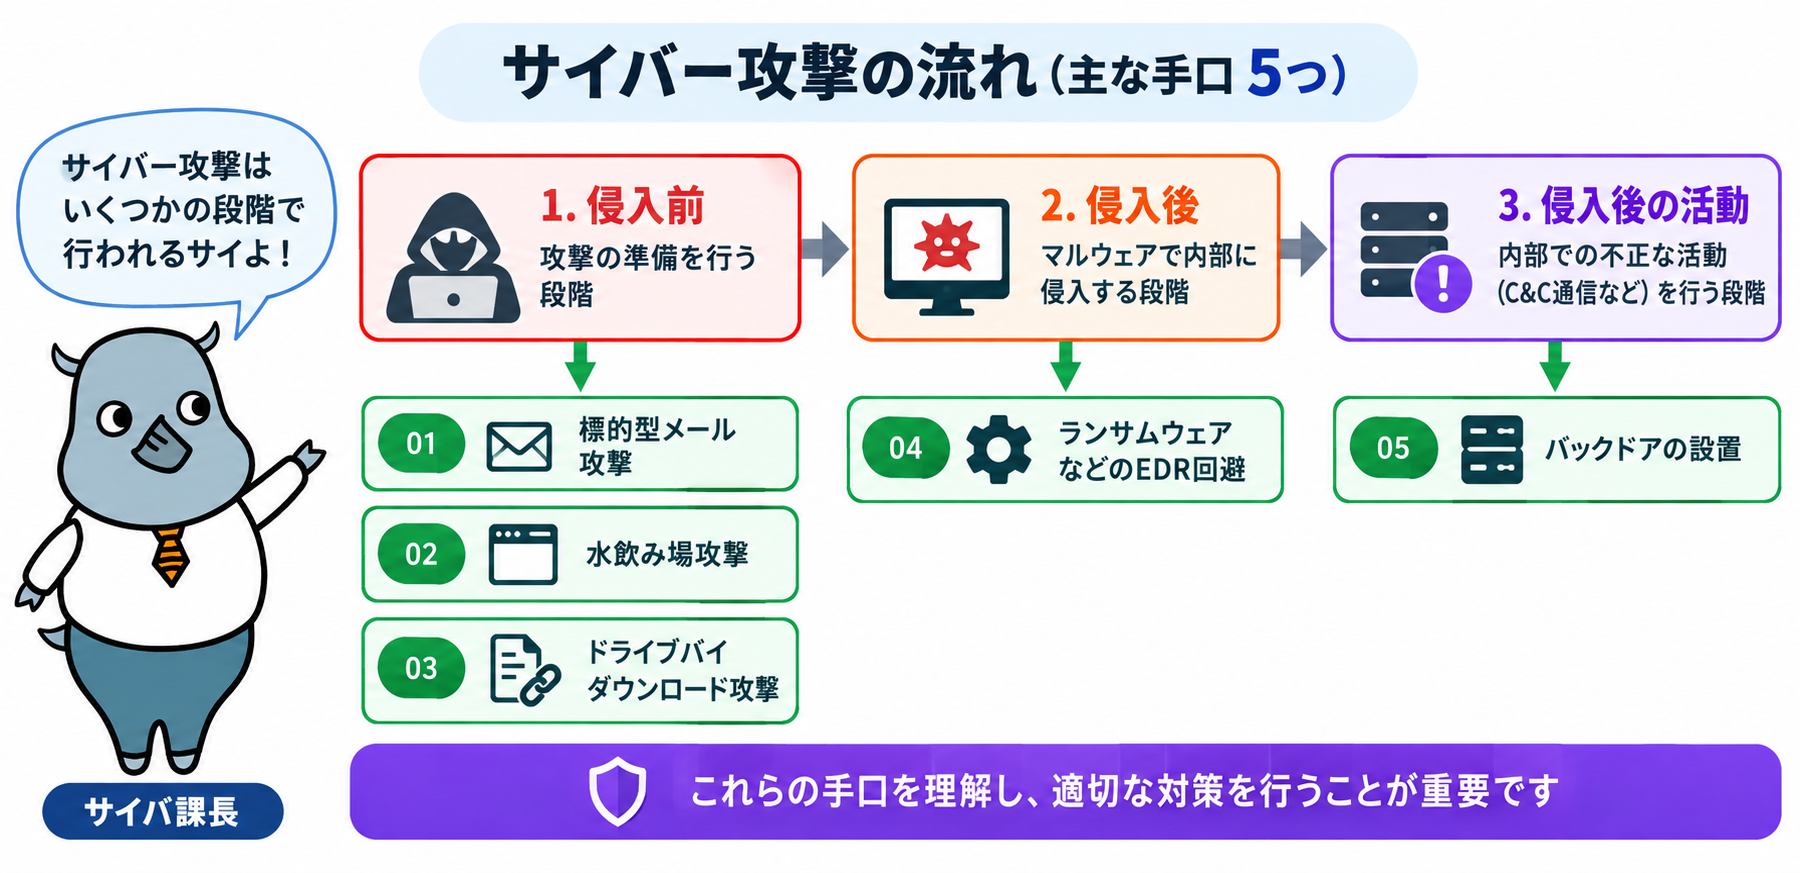
まず、脆弱性やメール、初期パスワードのままの機器などを狙って、機器をボットに感染させます。感染したボットは、利用者が気づかないうちにC&Cサーバーなどに自動で接続し、命令を受け取れる状態になります。
攻撃者は、同じように感染させた機器を数多く集めてボットネットを作り上げます。十分な数がそろうと、命令を一斉に送って攻撃を実行させます。
集中型(C&Cサーバー型)とP2P型の違い
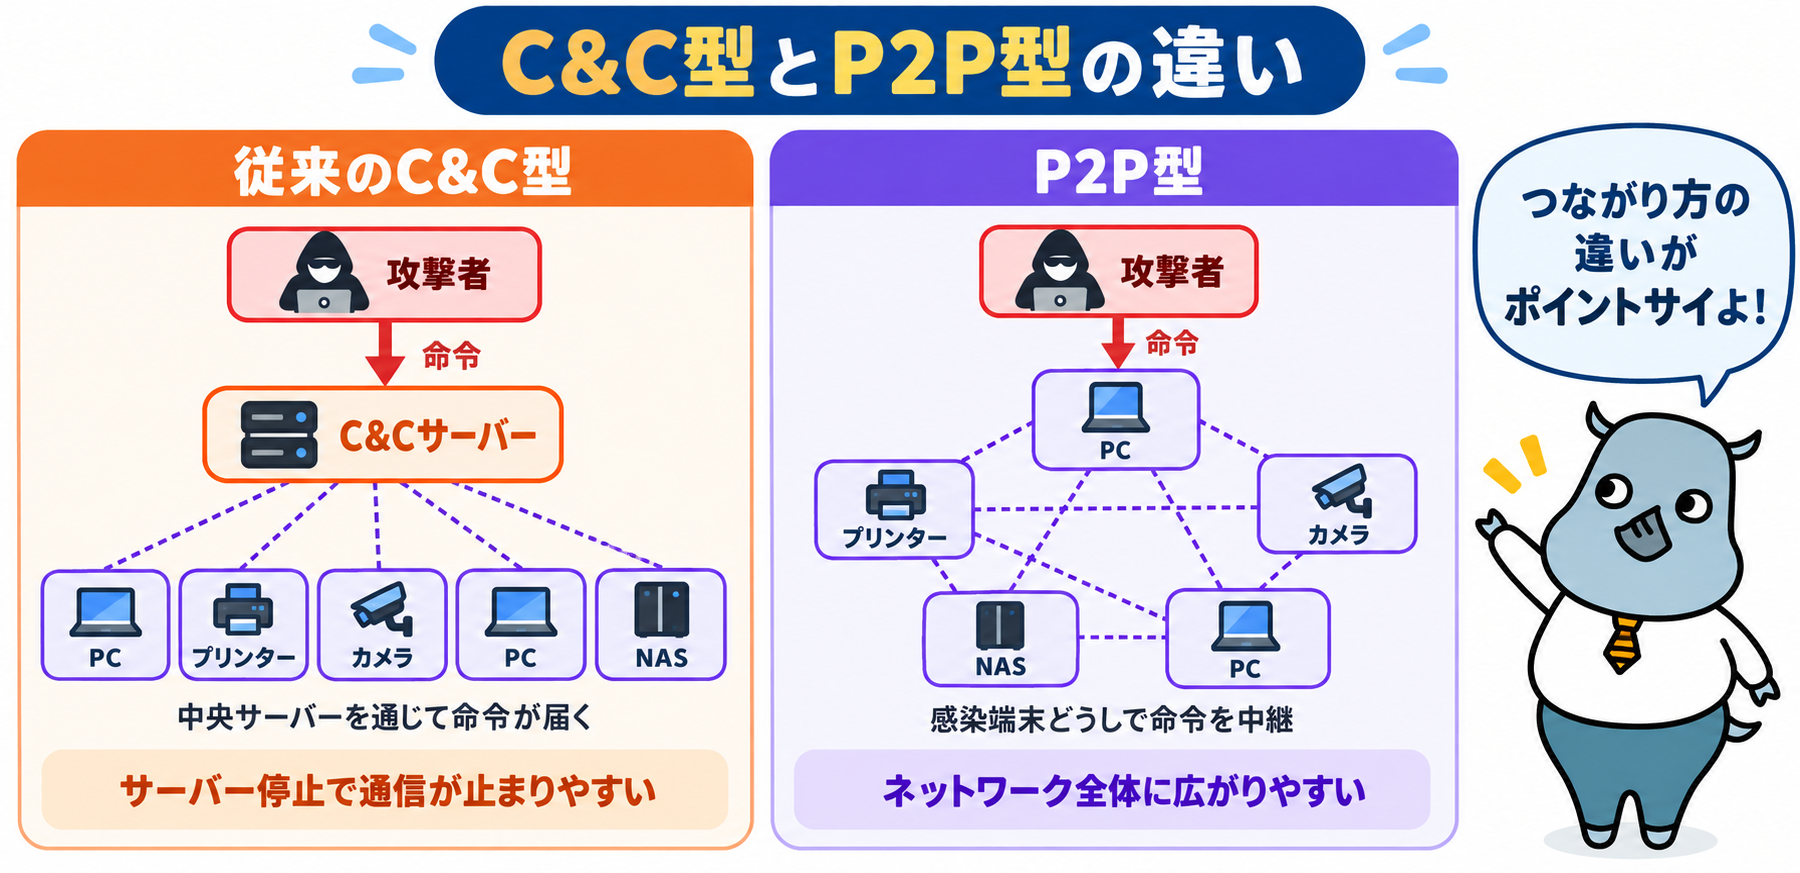
ボットネットの構造は、大きく「集中型」と「P2P型」に分けられます。
集中型は、C&Cサーバーがすべてのボットに命令を出す構造です。初期のボットネットでは、チャット用の仕組みであるIRCが通信に使われることが多くありましたが、現在は通常のWeb通信(HTTPやHTTPS)に紛れ込ませる方法が主流です。
集中型は司令塔が1か所にあるため、C&Cサーバーを止めることができればボットネットを無力化しやすいという弱点があります。
P2P型は、ボット同士が直接つながり、命令を互いに中継する構造です。攻撃者は一部のボットに命令を送るだけで、全体に指示を行き渡らせることができます。司令塔が1か所にないため、一部のボットを止めてもボットネット全体は動き続け、止めるのが難しいのが特徴です。
検知を逃れるための工夫
ボットは、感染したことに気づかれないよう、さまざまな工夫をしています。たとえば、C&Cサーバーとの通信を暗号化したり、通信先のドメイン名を自動で次々と生成して変えたりすることで、通信の遮断や発見を難しくしています。
近年は、SNSやクラウドストレージなど一般的なサービスを経由して命令をやり取りする手口も見られます。こうした通信は通常の業務の通信と見分けにくいため、セキュリティソフトだけでなく、通信の監視も組み合わせて対策することが重要です。
ボットの主な感染経路
OSやソフトウェアの脆弱性
OSやアプリケーションの脆弱性(セキュリティ上の欠陥)は、ボットの感染経路として多く見られるものです。更新プログラムを適用していない機器は、脆弱性を突かれて、利用者が何も操作していなくても感染することがあります。
攻撃者が最初に送り込むのはボットそのものではなく、ボットをダウンロードする役割の小さなプログラムである場合もあります。こうしたプログラムを足がかりに、本命のボットが送り込まれます。
メールの添付ファイルやリンク
業務の連絡や配送通知などを装ったメールの添付ファイルを開いたり、本文のリンクをクリックしたりすることで感染するケースです。添付ファイルは文書や圧縮ファイルに偽装されていることが多く、受信者が疑わずに開いてしまうことを狙っています。
改ざんされたWebサイトや不正なソフトウェア
改ざんされた正規のWebサイトや、攻撃者が用意したWebサイトを閲覧しただけで、ボットがダウンロードされることがあります。また、便利なソフトウェアや無料のアプリに見せかけて、ボットを仕込んだものを配布する手口もあります。
公式の配布元以外から入手したソフトウェアや、違法に配布されているソフトウェアは、ボットを含むマルウェアが仕込まれている危険性が高いため、利用は避けましょう。
初期パスワードのままのIoT機器・ルーター
ルーターや監視カメラ、NASなどのIoT機器は、購入時の初期パスワードのまま使われていたり、管理画面がインターネットから見える状態になっていたりすることがあります。
攻撃者はこうした機器をインターネット上で自動的に探し出し、よく使われる初期パスワードでログインを試みて、ボットに感染させます。
IoT機器はパソコンに比べてセキュリティ対策が見落とされやすく、感染しても気づきにくいため、ボットネットの格好の標的になっています。
ボットネットが悪用される攻撃の例
DDoS攻撃
ボットネットの代表的な使われ方が、DDoS攻撃です。多数のボットから標的のサーバーやWebサイトに一斉に大量の通信を送りつけ、処理しきれない状態にしてサービスを停止させます。
攻撃の発信元が多数の一般の機器に分散しているため、特定の送信元を遮断するだけでは防ぎにくく、攻撃者の特定も困難です。
スパムメール・フィッシングメールの大量送信
ボットに感染した機器から、迷惑メールやフィッシングメールが大量に送信されることがあります。送信元が多数の一般の機器になるため、発信源から攻撃者にたどり着くのは困難です。
自社の機器がスパムメールの送信に使われると、自社のIPアドレスやドメインが迷惑メールの送信元として登録され、正規の業務メールまで相手に届きにくくなるといった二次的な影響が生じることもあります。
クレデンシャルスタッフィング(不正ログイン)
クレデンシャルスタッフィングは、ほかのサービスから流出したIDとパスワードの組み合わせを使い、さまざまなサービスへのログインを自動で試みる攻撃です。
ボットネットを使うと、多数の機器から分散してログインを試みられるため、送信元ごとの回数制限などで防ぐのが難しくなります。
クリプトジャッキングや広告詐欺
ボットに感染した機器の処理能力を使って、攻撃者のために暗号資産(仮想通貨)の採掘(マイニング)を行わせる手口をクリプトジャッキングといいます。機器の負荷が高まり、動作が遅くなったり電気代が増えたりする原因になります。
また、ボットにWeb広告を自動でクリックさせ、不正に広告収入を得る広告詐欺に使われることもあります。
IoT機器を狙ったボットネット「Mirai」
IoT機器を狙うボットネットの代表例が「Mirai」です。Miraiは、インターネット上のIoT機器を探し出し、よく使われる初期パスワードでログインを試みて感染を広げます。
2016年には、Miraiに感染した大量の監視カメラやルーターなどが大規模なDDoS攻撃に使われ、多くの有名なWebサービスが一時的に利用しにくくなりました。
その後、Miraiのプログラムの中身が公開されたことで、これをもとにした亜種が数多く作られ、現在もIoT機器を狙う攻撃に使われています。
ボットネットへの加担を防ぐ対策5つ
対策1:OS・ソフトウェア・ファームウェアを最新に保つ
OSやアプリケーションの更新プログラムをこまめに適用し、脆弱性を残さないことが基本です。自動更新の機能を有効にしておくと、適用漏れを防げます。
パソコンだけでなく、ルーターやNAS、監視カメラなどの機器も、ファームウェアの更新を忘れずに行いましょう。メーカーのサポートが終了し、更新が提供されなくなった機器は、新しい機器への買い替えを計画することが大切です。
対策2:IoT機器やルーターの初期パスワードを変更し、管理画面を公開しない
IoT機器やルーターを導入したら、初期パスワードを推測されにくいものにすぐ変更しましょう。初期パスワードの変更は、IoT機器がボットネットに組み込まれるのを防ぐうえで最も基本的で効果の大きい対策です。
あわせて、機器の管理画面にインターネットからアクセスできる設定になっていないかを確認し、不要であれば外部からのアクセスを無効にします。使っていない機能やサービスも停止しておくと、攻撃の入口を減らせます。
対策3:不審なメールやWebサイト、ソフトウェアに注意する
差出人に心当たりがない、件名や本文に不自然な点があるなど、不審なメールの添付ファイルやリンクは開かないようにしましょう。知人や取引先からのメールに見えても、アカウントが乗っ取られている可能性があります。
不審なWebサイトの閲覧や、公式の配布元以外からのソフトウェアのダウンロードも避けましょう。企業では、従業員への教育を定期的に行い、不審なメールを受け取ったときに報告できる体制を整えておくことが有効です。
対策4:セキュリティソフトとEDRで端末を守る
パソコンやサーバーにはセキュリティソフトを導入し、定義ファイルを常に最新の状態に保ちましょう。ボットは姿を変えて検知を逃れようとするため、不審な動きから検知する機能を備えた製品を選ぶと安心です。
さらに、侵入された後の不審な挙動を監視して対応するEDR(Endpoint Detection and Response)を導入すると、潜伏しているボットにも気づきやすくなります。侵入を防ぐ対策と、侵入後に見つける対策を組み合わせることが大切です。
対策5:不審な外部通信を監視・遮断する
ボットに感染しても、C&Cサーバーと通信できなければ、攻撃者は機器を操ることができません。ファイアウォールやプロキシ、DNSの通信記録を監視し、不審な通信先への接続を遮断することが有効です。
不正な通信先の情報をもとに通信を遮断する機能を持つセキュリティ製品を活用するほか、業務に必要のない外部への通信をそもそも許可しない設定にしておくと、ボットが外部と連絡を取りにくくなります。
ボットに感染していないか確認する方法
セキュリティソフトでスキャンする
パソコンやサーバーがボットに感染していないかは、セキュリティソフトでスキャンすることで確認できます。定義ファイルを最新にしたうえで、全体をスキャンしましょう。
ただし、新しい種類のボットなど、セキュリティソフトでは検知できない場合もあります。スキャンで何も見つからなかったからといって、完全に安全とは言い切れない点は知っておきましょう。
ネットワークに現れる感染の兆候
最近のボットは目立たないように動くため、パソコンの動作が遅くなるなどの分かりやすい症状が出ないことがほとんどです。組織では、端末の様子よりも、ネットワークの通信に現れる兆候に注目すると感染に気づきやすくなります。
| 通信の兆候 | 考えられるボットの活動 |
|---|---|
| 見慣れない通信先への定期的な接続 | C&Cサーバーへの接続や命令の確認 |
| 意味のない文字列のようなドメインへの大量の問い合わせ | 通信先を自動で変える仕組みによるC&Cサーバーの探索 |
| 業務時間外の大量の送信通信 | DDoS攻撃への加担や情報の送信 |
| メールサーバー以外の機器からのメール送信 | スパムメールの送信 |
こうした兆候は、ファイアウォールやプロキシ、DNSのログを確認することで見つけられます。複数のログを集めて分析する仕組みを使うと、異常をより早く発見できます。
IoT機器やルーターの状態を確認する
IoT機器やルーターは、セキュリティソフトを入れられないものが多いため、別の方法で確認します。まずは管理画面にログインし、ファームウェアが最新か、初期パスワードのままになっていないか、身に覚えのない設定変更がないかを確認しましょう。
国内では、総務省や国立研究開発法人情報通信研究機構(NICT)などが、インターネット上の脆弱なIoT機器を調査し、プロバイダーを通じて利用者に注意喚起する取り組みも行われています。プロバイダーから機器に関する連絡が届いた場合は、放置せずに確認しましょう。
ボットへの感染が見つかったときの対応
ネットワークから切り離す
感染が分かったら、まずその機器をネットワークから切り離します。これにより、攻撃者からの命令を受け取れなくすると同時に、社内のほかの機器への感染拡大を防ぎます。
企業の場合は、自己判断で作業を進めず、情報システム部門やセキュリティ担当者にすぐ報告しましょう。
ボットを駆除し、必要に応じて初期化する
セキュリティソフトを使ってボットを駆除します。駆除できたか不安が残る場合や、ルーターなどのIoT機器が感染した場合は、機器を初期化してから設定し直すと確実です。
初期化した後は、ファームウェアを最新にし、初期パスワードを必ず変更してから使い始めましょう。
パスワードを変更する
ボットの中には、機器に保存されたIDやパスワードを盗み取るものもあります。感染した機器で使っていたサービスのパスワードは、安全な別の機器から変更しておきましょう。特に、メールやネットバンキング、業務システムの管理者アカウントなどは優先して変更が必要です。
更新プログラムを適用し、感染の原因を調べる
脆弱性が原因でボットに感染した可能性もあるため、更新プログラムを適用して再感染を防ぎます。あわせて、どの経路から感染したのかを調べ、同じ経路でほかの機器も感染していないかを確認しましょう。
原因を特定しないまま復旧すると、同じ経路から再び感染するおそれがあります。自社だけで調査が難しい場合は、セキュリティの専門家に相談することも検討しましょう。
ボットネットに関するよくある質問
Q. ボットネットとボットウイルスの違いは何ですか?
ボットウイルス(ボット)は、機器に感染して遠隔操作を可能にするマルウェアそのものを指します。ボットネットは、ボットに感染した多数の機器がつながって構成されるネットワーク全体のことです。
Q. スマートフォンもボットネットに組み込まれますか?
組み込まれる可能性があります。不正なアプリをインストールしたり、OSを更新しないまま使ったりしていると、スマートフォンもボットに感染するおそれがあります。公式のアプリストア以外からアプリを入れないことが大切です。
Q. 感染するとパソコンの動作は遅くなりますか?
かつては動作が遅くなる、勝手に広告が表示されるといった症状が感染の兆候とされていました。しかし、最近のボットは気づかれないよう目立たずに動くため、症状が出ないことがほとんどです。症状がないから安全とは判断せず、セキュリティソフトや通信の監視で確認しましょう。
Q. C&Cサーバーを止めればボットネットはなくなりますか?
集中型のボットネットであれば、C&Cサーバーを止めることで無力化しやすくなります。ただし、P2P型のボットネットは司令塔が1か所にないため、一部を止めても全体は動き続けます。
また、感染した機器が残っていれば再び利用される可能性もあるため、各機器からボットを駆除することが必要です。
Q. 自社の機器が攻撃に使われた場合、どうすればよいですか?
まずは該当する機器をネットワークから切り離し、感染の有無と原因を調べましょう。外部から攻撃や迷惑メールについての連絡を受けた場合は、事実関係を確認したうえで誠実に対応し、必要に応じて専門家や関係機関に相談することが大切です。
まとめ
ボットネットは、ボットに感染した機器を攻撃者が遠隔操作し、DDoS攻撃やスパムメールの送信などに悪用する仕組みです。パソコンだけでなくIoT機器やルーターも標的となり、感染すると被害者であると同時に加害者にもなってしまいます。
更新プログラムの適用や初期パスワードの変更、セキュリティソフトとEDRの導入、外部通信の監視を組み合わせ、自社の機器がボットネットに加担しない体制を整えましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ボットネット
IoT機器を狙うマルウェア「mirai」とは?その種類と対策方法を解説
ルーターのセキュリティ対策、IoT機器へのサイバー攻撃を防ぐために何が必要か
ゾンビコンピュータとは?仕組みから危険性、対策方法まで徹底解説
SNMP
MIRAI
TrickBot(トリックボット)
イニシャルアクセスブローカー