無料会員登録
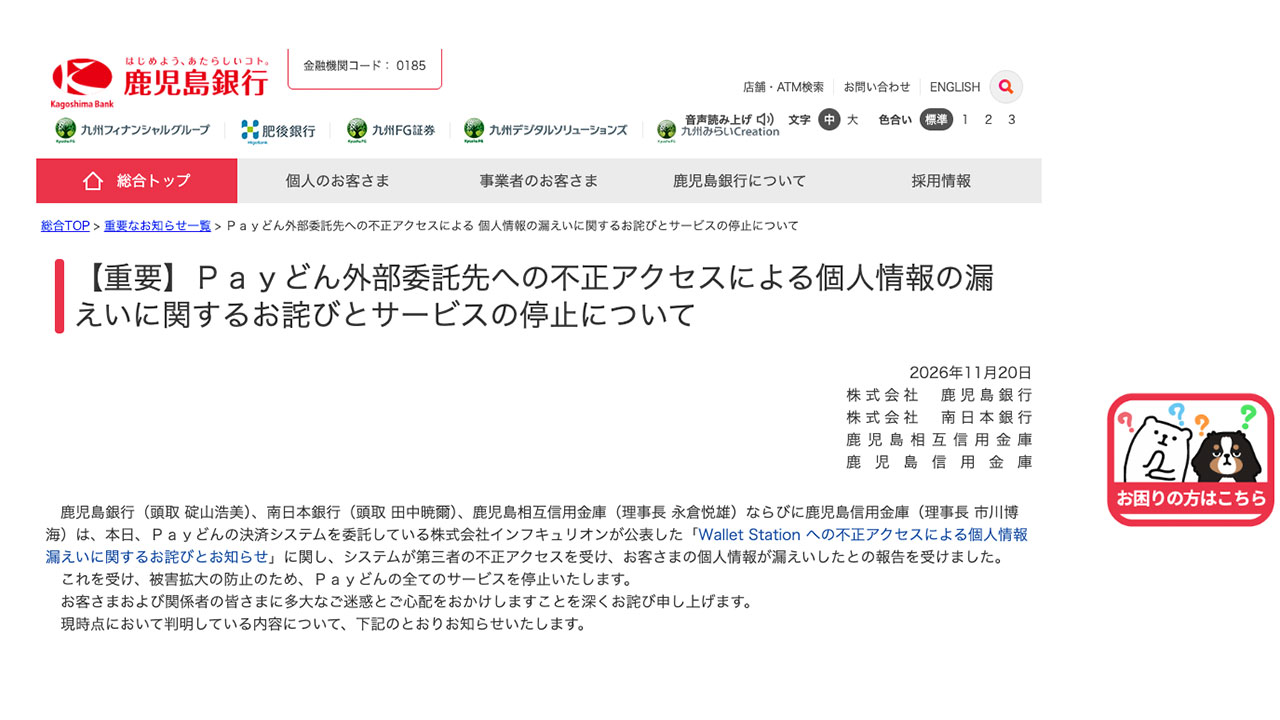
鹿児島銀行など県内4金融機関は11月20日、決済アプリ「Payどん」の決済システムを委託するインフキュリオンに第三者による不正アクセスがあり、個人情報が漏えいしたと発表した。漏えいは利用者と加盟店の個人情報25万1,172件で、会員登録している個人の大半にあたる。10月下旬に続く不正アクセスで、決済システム自体が対象となった点が注目される。

概要
鹿児島銀行、南日本銀行、鹿児島相互信用金庫、鹿児島信用金庫の4行庫は、Payどんの決済システムをインフキュリオンに委託している。その決済システムに第三者が不正アクセスし、個人情報が外部に漏えいしたとされる。4行庫は被害拡大を防ぐため、全サービスを停止した。
4行庫の発表によると、時系列は次のとおり。
11月19日、インフキュリオンに委託している決済システムへの不正アクセスが判明し、個人情報が漏えいしたとの報告を受けた。
11月20日午前6時20分、全てのサービスを停止した。MBC南日本放送によると、2019年のサービス開始以来、全サービスの停止は初めてで、復旧の見込みは立っていない。
原因や侵入経路の詳細は、4行庫からは示されていない。対応として脆弱性対策パッチを緊急適用し、不正アクセス経路を遮断したとされる。
インフキュリオンも11月20日、お知らせを公表した。同社が提供するウォレットプラットフォーム「Wallet Station」で第三者による不正アクセスが発生し、利用者の個人情報等が外部に流出したことを確認したという。同社はこのお知らせを、現時点で判明している事実に基づく第一報と位置づけている。
なお、Payどんは10月28日にも別の不正アクセスを公表している。4行庫は今回の事案を、メール送信委託先のアララ株式会社への不正アクセスとは別事案で、関連はないとしている。
被害・影響の範囲
漏えいした件数は25万1,172件である。内訳は、利用者と加盟店の個人情報とされる。
漏えいした可能性があるのは、氏名、生年月日、メールアドレス、パスワードといった会員情報、口座番号、取引履歴、加盟店情報などである。報道では、電話番号やポイント残高も含まれるとされている。パスワードが暗号化などで保護されていたかどうかは、確認できた範囲では公表されていない。
漏えいしない情報の範囲について、4行庫の発表から明確に確認できた記載はない。
二次被害については、インフキュリオンが、現時点で流出した情報を用いた不正利用は確認されていないとしている。共同通信も不正送金などの被害は確認されていないと伝えている。
他の組織への影響については、インフキュリオンが影響を受けた提供先向けにシステムの提供を一時停止したとしている。影響を受けていない提供先も、不審な通信の発生状況を継続的に監視しているという。影響を受けた提供先の数や名称は、確認できた範囲では公表されていない。
企業・団体の対応
4行庫は、お客さまと関係者に多大な迷惑と心配をかけたとしておわびした。鹿児島銀行などは「セキュリティ管理体制の抜本的な見直しと強化に努め、サービス復旧に向けて全力で取り組む」としている。
お客さまへの影響については、インフキュリオンが詳細な調査を行っている。新たな事実が判明すれば、ホームページで速やかに知らせるとしている。
利用者には注意喚起が出ている。4行庫やPayどんをかたる不審なメール、SMS、電話等への十分な注意を求めている。インフキュリオンも、記載されたURLへのアクセスや、暗証番号・パスワードの入力を行わないよう求めている。同社と提供先各社が、電話やメールでパスワード等を尋ねることはないという。
インフキュリオンは、不審な通信の遮断、該当機能の停止、影響を受けた提供先向けの提供停止を講じたとしている。警察や個人情報保護委員会への届出については、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先の基盤が攻撃されると、委託元が全サービスの停止に追い込まれ得ることを示している。10月下旬のメール配信委託先に続く被害であり、委託先ごとにリスクを点検する必要がある。委託元は、自社の顧客情報が委託先のどこにあるかを把握しておくべきである。
委託先の利用状況の棚卸し
決済、メール配信、顧客管理など、外部に預けているシステムと情報の一覧を作る。委託先ごとに、保管する情報の項目と件数を整理する。再委託先がある場合は、その名称も確認する。
委託先への確認事項
脆弱性対応の体制、ログの保存期間、不正アクセス時の報告期限を確認する。パスワードを平文で保管していないかも問い合わせる。事案発生時に委託元へ報告する窓口と手順を、契約書や運用文書に明記しておく。
フィッシング対策と利用者への注意喚起
氏名や電話番号などが漏えいすると、本物らしい不審な連絡に悪用されるおそれがある。公式サイトやアプリで、問い合わせ時に確認しない事項を事前に示しておく。不審なメールやSMSの見分け方も案内する。
パスワードの使い回しへの対応
漏えいの可能性があるパスワードは、他のサービスでも使われていないか確認する。社内の業務アカウントで同じ組み合わせを使っていないかも点検する。必要に応じて、変更の案内と多要素認証の導入を進める。
委託先管理の見直しと停止時の備え
委託先の事案で自社サービスを止めることになった場合の判断基準と連絡手順を、あらかじめ決めておく。利用者への告知文面や代替手段も用意しておく。複数の委託先で事案が続く場合は、委託先の選定や契約内容も見直す。
なお、原因と侵入経路、影響を受けた提供先の範囲、サービスの復旧時期は現在調査中とされている。今後の続報に注意されたい。
出典
- 鹿児島銀行 Payどん外部委託先への不正アクセスによる個人情報の漏えいに関するお詫びとサービスの停止について
- 南日本銀行ほか4行庫 リリース(PDF)
- インフキュリオン 「Wallet Station」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ
- 日本経済新聞 鹿児島の決済アプリ「Payどん」停止 決済委託先に不正アクセス
- MBC南日本放送(Yahoo!ニュース) Payどん委託先に再び不正アクセス

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
Atomic Wallet
家庭用ゲーム機に潜む、情報漏洩の危険性とは
EDoS攻撃とは?クラウドの従量課金を狙う仕組みと事例・対策
iOS脱獄(ジェイルブレイク)とは?仕組み・セキュリティリスク・脱獄検知・最新の現状を徹底解説