無料会員登録
日本交通は10月30日、7月11日に発生した不正アクセスで、ハイヤーの利用客や乗務員、採用応募者など約29万人分の個人情報が漏えいした可能性があると発表した。7月の公表時点では漏えいを確認していなかったが、調査の進展で対象者の範囲と項目が示された。

概要
日本交通の社内システムが7月11日未明に外部から不正アクセスを受け、マルウェアに感染した。同社は被害拡大を防ぐためシステムを遮断した。今回の発表は、外部専門機関の調査結果に基づく「弊社システムへの不正アクセスに関するお知らせ(第6報)」である。
日本交通の発表によると、時系列は次のとおり。
7月11日未明に不正アクセスが発生し、同社は7月13日、社内システムがマルウェアに感染したと発表した。この時点で情報漏えいは確認されていないとした。
この影響で、ハイヤーのWeb受注・予約管理システム、電話によるタクシー配車、一部の社内向けシステムが一時停止した。
7月22日の第3報では、今回の攻撃で流出した疑いのある情報をインターネット上で確認したと公表した。内容や影響範囲は調査中とされた。
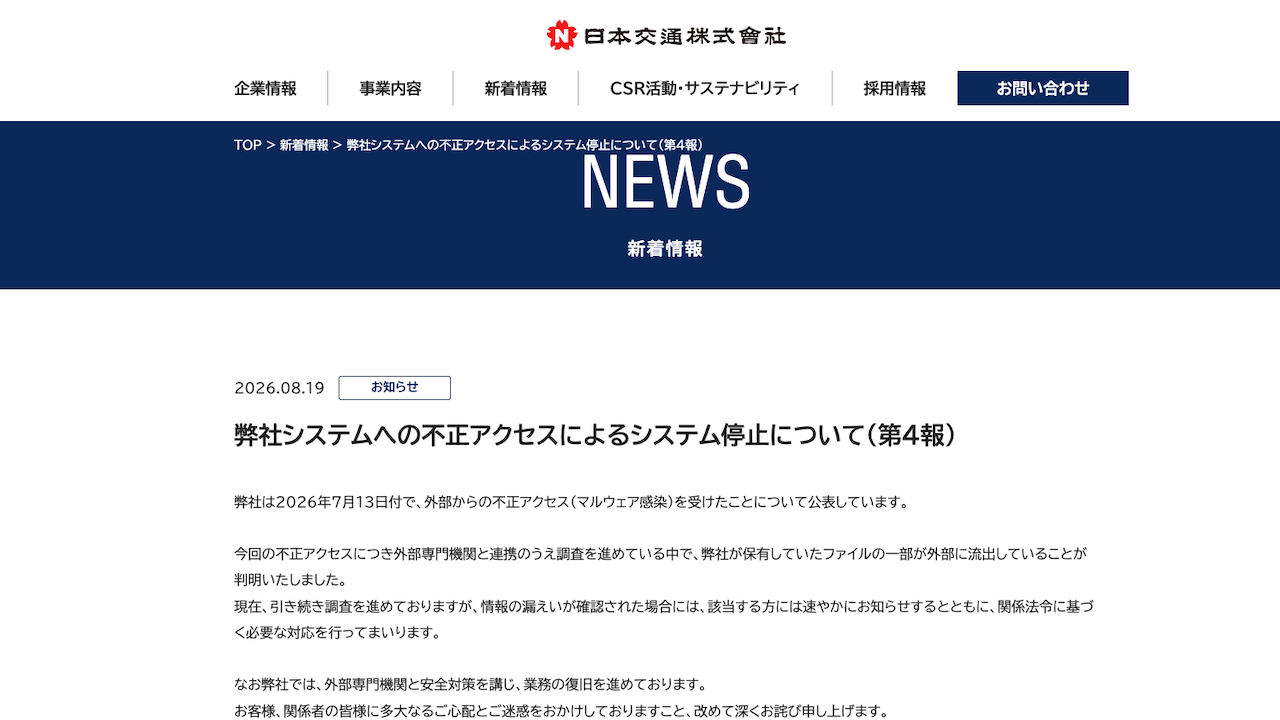
8月19日の第4報では、同社が保有していたファイルの一部が外部に流出していることが判明したと公表した。
10月5日には一部サービスを復旧した。電話によるタクシー配車などは10月6日11時から再開された。
10月30日の第6報で、漏えいの可能性がある人の範囲と項目が公表された。具体的な侵入経路は、確認できた範囲では示されていない。
被害・影響の範囲
対象者の内訳は、採用選考の応募者(過去の応募者を含む)が約10万7,900人、乗務員が関わった事故等の相手方が約7万2,000人、乗務員・職員(退職者を含む)が約6万100人、従業員の家族が約3万7,700人、ハイヤーの利用客が約1万3,100人、取引先の担当者が約2,100人である。区分ごとの人数を合計すると約29万人分となる。
漏えいした可能性のある情報の一部には、マイナンバー、運転免許証、銀行口座の情報も含まれるという。健康診断の結果も含まれる。乗務員・職員については、人事情報、給与等の支払い情報、在留カード、顔写真なども対象とされる。
ハイヤー利用者のうち約1万3,000件では、氏名や自宅住所、会社名なども漏えいした可能性がある。
タクシー利用客の情報は対象外とされている。現時点で二次被害は確認されていない。
他の組織にも影響が出ている。東京電力ホールディングスは同日、日本交通のハイヤーを利用した役員や社員らの氏名や住所などが漏えいした可能性を明らかにした。
企業・団体の対応
日本交通は個人情報保護委員会と警察などに報告済みである。対象者には書面または電子メールで順次通知している。
同社や官公庁を装った不審な連絡が届くおそれがあるとして、注意を呼びかけている。
再発防止策として、すでに実施した措置が示された。侵入経路の遮断、感染した機器の停止・隔離、重要なアカウントへの多要素認証の適用、監視の仕組みの導入、個人情報の保管期間に関するルールの策定と削除である。
今後は、ハイヤーWEB予約システムの再構築、外部から社内システムへ接続する方式の刷新、認証の強化、業務委託先のセキュリティ対策の確認と強化を進める。
編集部コメント(読者企業が取るべき対策)
今回の事案では、顧客だけでなく、応募者、事故の相手方、従業員の家族、取引先担当者の情報も対象となった。事業の中心でない業務のデータも、まとめて漏えいの対象になり得る点に注意が要る。保有データの全体像を把握し、使わない情報を残さない運用が欠かせない。
保有個人情報の棚卸しと保管期間の設定
応募者情報、事故対応記録、健康診断結果、家族の扶養情報などの保管場所を洗い出す。部署ごとにデータの種類、件数、保管期間を一覧にする。期限を過ぎた情報は削除するルールを設け、実行状況を定期的に確認する。
機微情報の保管方法の見直し
マイナンバー、運転免許証、銀行口座、健康診断結果などは、一般の業務ファイルと分けて管理する。アクセス権限は担当者に絞り、暗号化と持ち出し制限を設ける。ファイルサーバー上に写しが残っていないかも点検する。
外部接続と認証の強化
社外から社内システムへの接続方式を確認し、不要な経路を閉じる。重要アカウントや外部接続には多要素認証を適用する。不審なログインを検知できる監視体制も整える。
取引先や委託先との連絡体制の整備
自社が漏えいした場合に、どの取引先の情報が含まれるかを速やかに特定できるようにする。連絡窓口を事前に決めておく。取引先の漏えいを知った場合に備え、自社の役員や社員の情報が含まれていないかを確認する手順も用意する。委託先には、保有データの範囲とセキュリティ対策の状況を定期的に確認する。
対象者への通知と詐欺連絡への備え
個別通知の文面、問い合わせ窓口、送付手順を事前に準備する。通知では、企業や官公庁を装った電話やメールへの注意を具体例とともに案内する。マイナンバーや口座情報を求める連絡には応じないよう、明記しておく。
なお、第6報で示された範囲を超える詳細は公表されていない。今後の続報に注意されたい。
出典
- 日本交通 弊社システムへの不正アクセスによるシステム停止について(第4報)
- 日本交通ハイヤーサービスサイト 弊社システムへの不正アクセスによるシステム停止について(第3報)
- ビジネス+IT(Yahoo!ニュース) 日本交通、29万人分の個人情報が漏えいか
- 日本経済新聞 日本交通、約29万人分の個人情報漏洩か
- ITmedia NEWS 日本交通に不正アクセス、電話でタクシー配車不能に

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!