無料会員登録
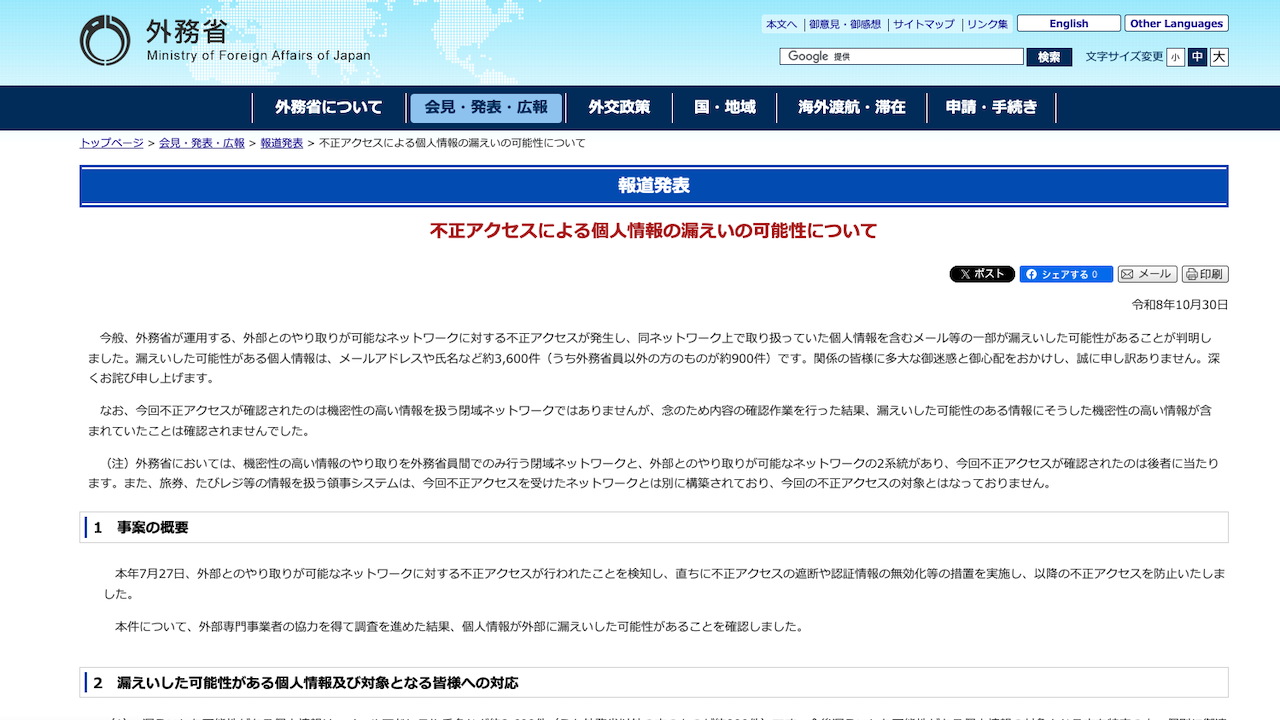
外務省は10月30日、同省が運営する外部とのやり取りが可能なネットワークが不正アクセスを受け、個人情報を含むメールなどの一部が漏えいした可能性があると発表した。不正アクセスの検知は7月27日で、公表までに約3か月を要した点が注目される。

概要
不正アクセスを受けたのは、外務省が外部との電子メールやデータの送受信に使うネットワークである。外務省には、機密性の高い情報を外務省員間でのみやり取りする閉域ネットワークと、外部とのやり取りが可能なネットワークの2系統があり、今回は後者にあたる。
外務省の発表によると、時系列は次のとおり。
7月27日、同省は当該ネットワークへの不正アクセスを検知した。直ちに不正アクセスの遮断や認証情報の無効化などの措置を実施し、以降の不正アクセスを防止した。
その後、外部専門事業者の協力を得て調査を進めた結果、個人情報が外部に漏えいした可能性があることが確認された。
10月30日、同省は調査結果を公表した。公表までの期間は、被害状況などの確認に要したとしている。
原因について、報道では第三者が認証情報を窃取した可能性があるとされる。侵入経路の詳細は、確認できた範囲では公表されていない。委託先など他の組織の発表も確認できていない。
被害・影響の範囲
漏えいした可能性がある情報は、氏名とメールアドレスなどである。件数は約3,600件で、そのうち約900件が外務省員以外のものである。共同通信は同じ数字を、約3,600人分、うち約900人分が職員以外と報じている。
含まれない情報もある。内容を確認した結果、漏えいした可能性のある情報の中に機密性の高い情報が含まれていたことは確認されなかった。旅券やたびレジなどの情報を扱う領事システムは別で、不正アクセスの対象ではない。
二次被害については、機密性の高い情報の漏えいや、個人情報の悪用などの二次被害は確認されていないとしている。他の組織への影響の広がりは、確認できた範囲では示されていない。
企業・団体の対応
外務省は、検知直後に不正アクセスの遮断と認証情報の無効化を行った。その後は外部専門事業者の協力を得て調査を進めた。
おわびについては、TBSの報道によると、「多大な御迷惑と御心配をおかけし深くお詫び申し上げます」とコメントした。あわせて、情報が悪用される可能性があるとして、注意を呼びかけている。
読売新聞によると、今後、漏えいした可能性がある個人情報の対象者に個別に連絡するという。警察や個人情報保護委員会への届出は、確認できた範囲では公表されていない。再発防止策の詳細も、同様に確認できていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、機密情報を扱う閉域系ではなく、外部とやり取りする系統が狙われた。認証情報の窃取が疑われており、外部接点の認証管理が被害を左右することを示している。また、検知から公表まで約3か月を要しており、影響範囲の調査と対象者への説明には時間がかかることも分かる。
外部接続系統の認証強化
メールやリモート接続など外部と接続するシステムでは、多要素認証を必須にする。パスワードだけに頼る運用は見直し、利用していないアカウントは速やかに停止する。
認証情報の失効手順の整備
不正アクセスを検知したら、すぐに認証情報を無効化できる手順を決めておく。対象アカウントの洗い出しと再発行の流れを、平時から訓練しておく。
ログの保管と調査体制
漏えいの有無を判断するには、通信ログやメールの操作ログが必要になる。十分な期間のログを保管し、外部専門事業者に調査を依頼する際の連絡先と契約も事前に整えておく。
取引先や外部関係者の情報管理
メールには職員だけでなく、外部関係者の氏名やアドレスも含まれる。保管するメールの範囲と期間を見直し、不要なデータは削除する。事案が起きた際に連絡すべき相手を、あらかじめ把握しておく。
なりすましメールへの注意喚起
氏名とメールアドレスが漏えいした場合、本人になりすました不審メールが届く恐れがある。取引先や従業員に、心当たりのないメールの添付ファイルやリンクを開かないよう周知する。
なお、侵入経路や再発防止策の詳細は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.