無料会員登録
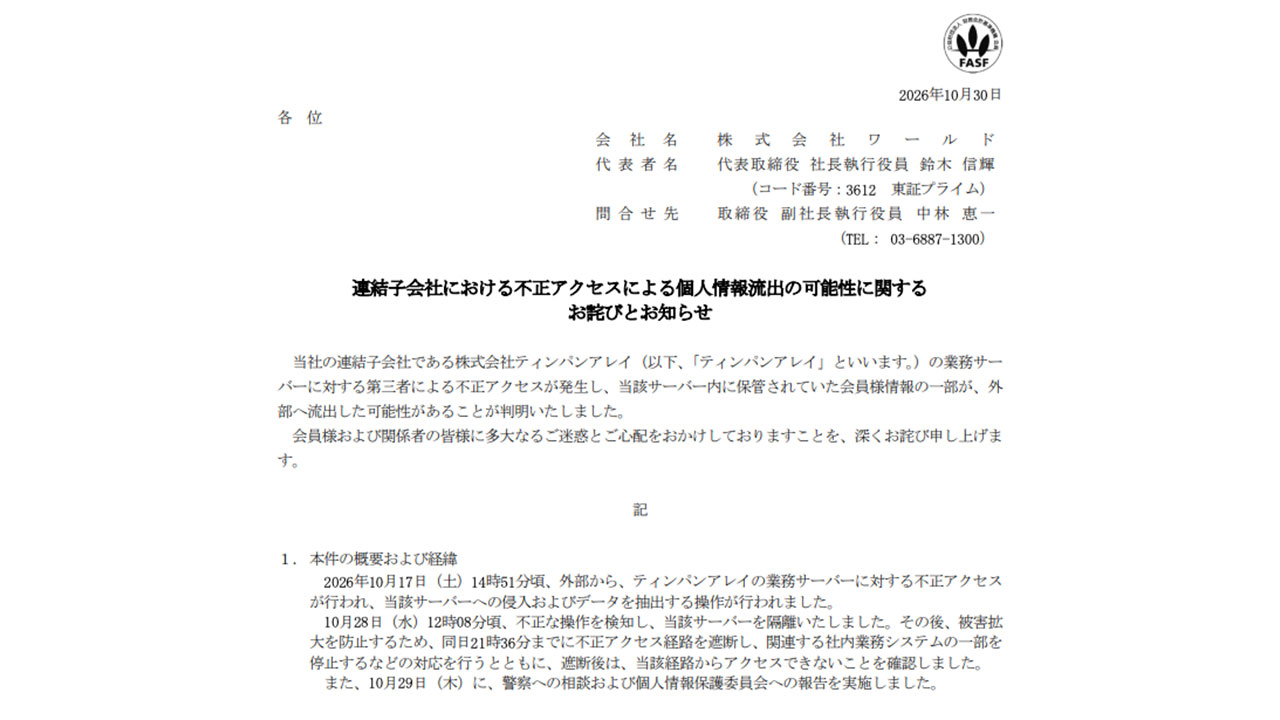
ワールドは10月30日、ユーズドセレクトショップ「ラグタグ」などを運営する連結子会社ティンパンアレイの業務サーバーが第三者による不正アクセスを受け、会員情報の一部が外部に流出した可能性があると発表した。流出の可能性がある情報はのべ約120万件で、侵入から検知までに11日かかったとされる。

概要
不正アクセスを受けたのは、ワールドの連結子会社であるティンパンアレイの業務サーバーである。サーバーへの侵入と、データを抽出する操作が行われたとされる。侵入経路や原因の詳細は、確認できた範囲では公表されていない。
ワールドの発表によると、時系列は次のとおり。
10月17日14時51分ごろ、外部からティンパンアレイの業務サーバーに不正アクセスがあった。
10月28日12時8分ごろ、不正な操作を検知した。検知後に当該サーバーを隔離した。
同日21時36分までに不正アクセスの経路を遮断し、関連する社内業務システムの一部を停止した。遮断後は、当該経路からアクセスできないことを確認したという。
10月29日、警察に相談し、個人情報保護委員会に報告した。
10月30日、ワールドが事案を公表した。
被害・影響の範囲
流出した可能性があるのは、氏名、住所、電話番号、生年月日、性別、メールアドレスである。
クレジットカード情報などの決済情報や顔情報の流出は確認されていないという。
件数は延べ約120万件とされる。ただし対象となる会員や件数の詳細は、現在確認を進めている段階である。
二次被害の有無や、情報の不正利用が確認されているかどうかは、確認できた範囲では公表されていない。ワールド本体や他の子会社への影響についても、公表されていない。
企業・団体の対応
ワールドは、同社ホームページでの告知と会員への個別メールの送付を通じて、謝罪と注意喚起を行う方針という。準備が整い次第、案内するとしている。
今後は外部のセキュリティ専門家などに調査を依頼し、その結果や助言を踏まえて再発防止策を講じるとしている。
技術的な措置としては、サーバーの隔離、不正アクセス経路の遮断、社内業務システムの一部停止が実施された。警察への相談と個人情報保護委員会への報告も済んでいる。
編集部コメント(読者企業が取るべき対策)
今回の事案では、侵入から検知までに11日を要したとされる。この間にデータの抽出操作が行われており、検知の遅れが被害の拡大につながり得ることを示している。子会社やグループ会社のサーバーも含め、自社の検知体制と情報管理を点検したい。
ログ監視と検知体制の見直し
外部からの不審な接続やデータの持ち出しを早期に見つけるため、通信ログと認証ログの監視範囲を確認する。大量データの送信など異常な挙動に対する検知ルールと、夜間や休日の対応体制も整えておきたい。
子会社を含むグループ全体の資産棚卸し
グループ会社が管理するサーバーや業務システムを一覧にし、外部から到達できる経路を洗い出す。管理主体が曖昧な機器がないかを確認し、優先度をつけて対策を進める。
保有する個人情報の最小化
生年月日や性別などの属性情報を、必要以上に長く保管していないかを見直す。不要になったデータは削除またはアクセス制限の厳しい環境へ移し、万一の際の影響範囲を小さくする。
フィッシング対策と顧客への注意喚起
メールアドレスや電話番号が流出した場合、これらを悪用した不審なメールやSMSが届くおそれがある。公式サイトで注意点を早めに案内し、問い合わせ窓口を明示する。顧客に対しては、不審なリンクを開かず、パスワードを使い回さないよう呼びかけたい。
インシデント対応手順と届出の整備
検知後の隔離、経路の遮断、警察への相談、個人情報保護委員会への報告という流れを、事前に手順として定めておく。今回は検知の翌日に警察と同委員会への対応が行われた。自社でも担当者と連絡先を決め、訓練で確認しておきたい。
なお、対象となる会員や件数の詳細、侵入経路などは現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.