無料会員登録
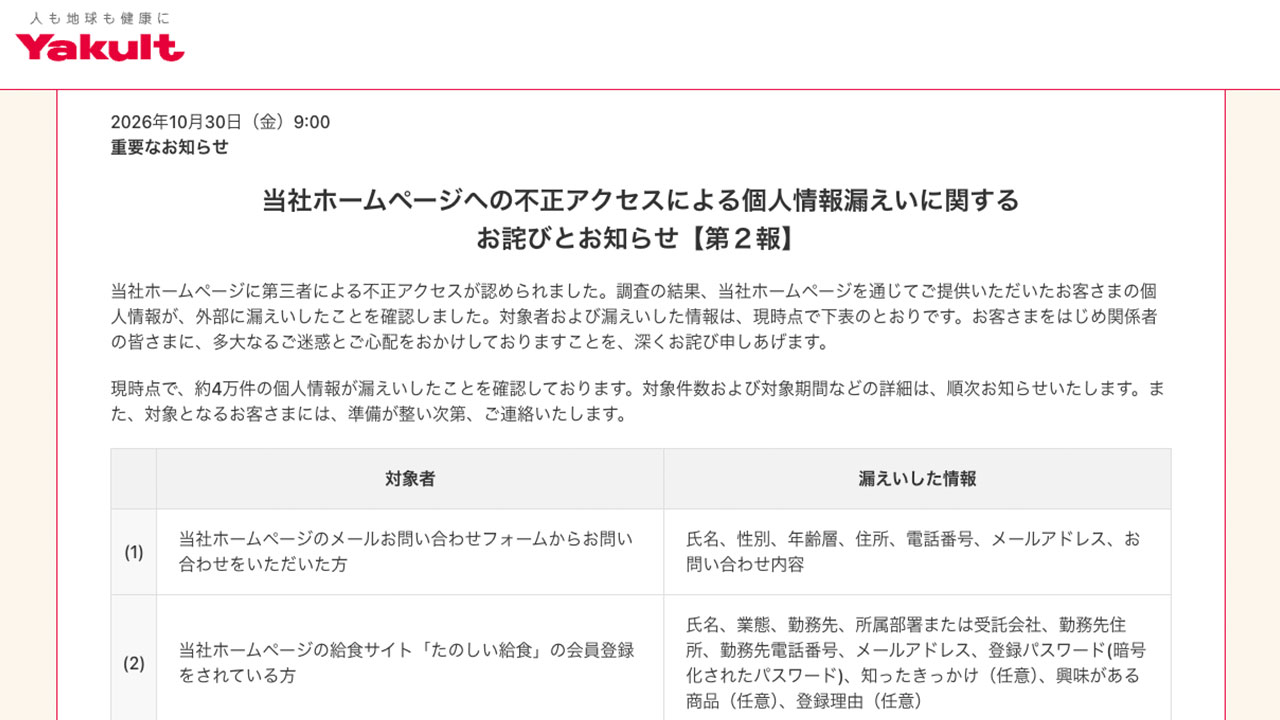
ヤクルト本社は10月30日、同社ホームページへの不正アクセスにより、顧客から提供された個人情報が外部に漏えいしたことを確認したと発表した。10月26日の第1報では顧客情報への影響を調査中としていたが、その後の調査で漏えいが確定した。

概要
ヤクルト本社の公式サイトが、第三者による不正アクセスを受けた。問い合わせフォームの利用者などの個人情報約4万件が、外部に漏えいしたことを確認したという。原因や侵入経路は、確認できた範囲では公表されていない。
同社の発表によると、時系列は次のとおり。
10月26日、同社は公式サイトへの不正アクセスを確認した。同日19時付の案内で、顧客に関する情報への影響は調査中としていた。
同日、被害の拡大を防ぐためにサイトの機能を停止し、緊急メンテナンスに入った。30日時点でもサイトはメンテナンス中で、再開の時期は示されていない。
10月30日、同社は第2報を公表した。第2報では、同日現在でおよそ4万件の個人情報の漏えいが確認されているとした。
被害・影響の範囲
漏えいの対象は、問い合わせフォームの利用者と、給食サイト「たのしい給食」の登録者などである。報道関係者向けの問い合わせフォームの利用者も対象に含まれる。問い合わせに対応した同社社員の氏名も含まれる。
メール問い合わせフォームの利用者では、氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容が漏えいした。給食サイトの登録者では、勤務先や所属部署、メールアドレス、暗号化された登録パスワードなども含まれる。
クレジットカード情報や銀行口座情報は含まれないという。現時点で、不正利用や二次被害は確認されていない。
約4万件は現時点の件数で、最終的な件数は確認中としている。対象期間などの詳細も、順次公表される予定である。他の組織への影響は、確認できた範囲では公表されていない。
企業・団体の対応
同社は「お詫びとお知らせ」として、顧客をはじめ関係者に多大な迷惑と心配をかけたことを深くわびた。
技術的な措置として、10月26日にホームページの機能を停止した。個人情報保護委員会へは第一報を提出し、警察にも相談している。
対象者には、準備が整い次第、個別に連絡する予定である。新たな事実が判明した場合は、対象範囲や対策、顧客への対応を速やかに公表するとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、決済情報を扱わない企業サイトでも、問い合わせフォームや会員機能に多くの個人情報が蓄積されうることを示している。氏名、住所、問い合わせ内容は、それだけで悪用の手がかりになる。自社サイトが保持する情報の種類と量を、あらためて把握しておきたい。
保存情報の棚卸し
問い合わせフォーム、会員サイト、報道関係者向け窓口など、個人情報を受け取る入口を一覧にする。入口ごとに、保存している項目と保存期間を確認する。
不要データの削除
対応が終わった問い合わせ内容を、長期間サイト側に残していないか点検する。保存期間を定め、期限を過ぎたデータは削除またはサイト外の管理システムへ移す。
パスワード管理の確認
会員サイトでは、パスワードの保存方式を確認する。今回の給食サイトの会員情報には暗号化されたパスワードが含まれていた。他サービスと同じパスワードを使う利用者に備え、変更を促す案内の準備もしておく。
緊急停止と初動手順の整備
異常を確認した時点でサイトの機能を止める判断基準と、告知の手順を決めておく。ヤクルト本社は確認した当日に機能を停止し、同日中に第1報を出した。個人情報保護委員会や警察への連絡手順も、事前に整理しておきたい。
利用者向けの注意喚起
漏えい後は、なりすましメールや不審な電話が届くおそれがある。公式サイトや問い合わせ窓口で、連絡方法と注意点を早めに案内する。社員の氏名も含まれる場合は、社内への周知も行う。
なお、最終的な漏えい件数、対象期間、原因や侵入経路は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
DDoS攻撃による組織活動の妨害について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策
ID