無料会員登録
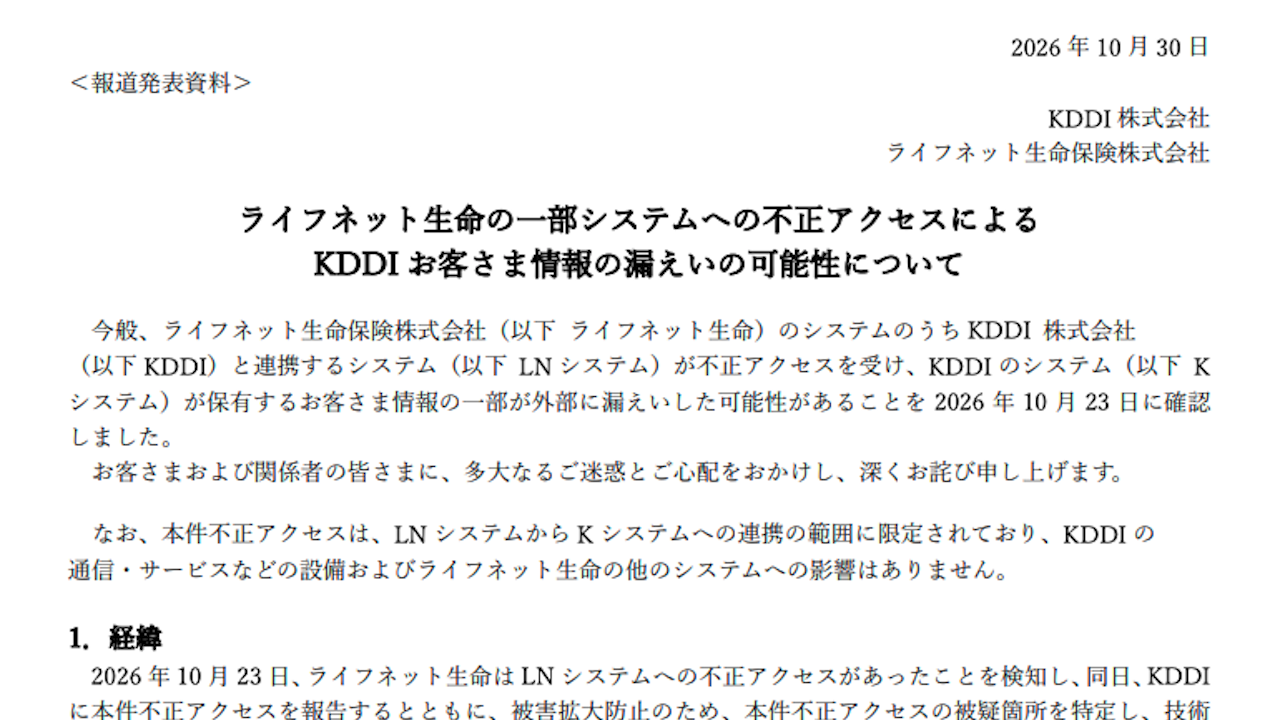
KDDIとライフネット生命保険は10月30日、ライフネット生命のシステムのうちKDDIと連携するシステムが不正アクセスを受け、KDDIが保有するお客さま情報の一部が外部に漏えいした可能性があると発表した。漏えいの可能性がある情報は合計2万2,541件で、委託先ではなく連携先のシステムが侵入口になった点が注目される。

概要
ライフネット生命の連携システムが不正アクセスを受け、KDDIのシステムが保有するお客さま情報の一部が漏えいした可能性がある。両社は、この可能性を10月23日に確認したとしている。両社の共同発表で、不正アクセスは連携の範囲に限られるという。
KDDIとライフネット生命の発表によると、時系列は次のとおり。
10月23日、ライフネット生命が連携システムへの不正アクセスを検知した。同日中にKDDIへ報告し、被疑箇所を特定して技術的な防御措置を実施した。
10月24日、KDDIは報告を受けて翌日にあたるこの日、KDDIのシステムに対する連携システムからのアクセス経路を遮断した。
10月30日、両社が報道発表資料を公表した。
原因について、両社は悪意を持った第三者が連携システムの一部機能の脆弱性を通じて、お客さま情報の一部を取得した可能性があるとしている。脆弱性の具体的な内容は公表されていない。
不正アクセスを受けたライフネット生命のシステムは、両社が提供する保険サービス「auの生命ほけん」で使われているとされる。
被害・影響の範囲
漏えいした可能性がある項目は、氏名、郵便番号、電話番号、メールアドレス、会員識別子である。組み合わせは顧客によって異なり、一部の顧客は性別と生年月日も対象になる可能性がある。
項目の組み合わせ別の件数は、公式発表で次のとおり示されている。
氏名、郵便番号、電話番号、メールアドレス、会員識別子が4,524件。氏名、郵便番号、電話番号、会員識別子が226件。氏名、郵便番号、メールアドレス、会員識別子が8,434件。氏名、郵便番号、会員識別子が3,662件。メールアドレスと会員識別子が4,888件。会員識別子のみが807件。合計は2万2,541件となる。
パスワード、クレジットカード情報、口座情報、運転免許証などの本人確認情報は含まれない。ライフネット生命が保有する保険契約に関する情報も対象外とされる。
発表時点で、漏えいした可能性のある情報による不正利用などの二次被害は確認されていない。KDDIの通信・サービスなどの設備や、ライフネット生命の他のシステムへの影響もないとしている。
企業・団体の対応
両社は、お客さまと関係者に多大な迷惑と心配をかけたとして、おわびを表明した。影響範囲の全容把握に向けた調査を続け、再発防止策の策定を進めている。
関係法令などに基づき、関係する当局への報告など必要な対応も進めているとしている。報告先の具体名は、確認できた発表では示されていない。
ライフネット生命は、このシステムを利用する「auの生命ほけん」について、申し込みの受け付けを含む一部機能をメンテナンスしている。日本経済新聞によると、再開時期は未定である。
対象のお客さまには、順次個別に案内するとしている。対象のメールアドレスや電話番号への不審なメール、SMS、電話には十分に注意するよう呼びかけた。KDDIとライフネット生命がパスワードや暗証番号を尋ねることはないという。
問い合わせ先は、KDDIお客さまセンターとライフネット生命コンタクトセンターである。
編集部コメント(読者企業が取るべき対策)
今回の事案は、連携先のシステムの脆弱性が、自社が保有する顧客情報の漏えいにつながり得ることを示している。自社の防御が堅くても、API連携や共有基盤を通じて情報が外部に渡る経路は残る。連携の範囲と権限を平時から把握し、連携先で異常が起きた場合の対応を決めておく必要がある。
連携システムの棚卸し
外部の事業者と接続しているシステムとAPIを洗い出し、相手先ごとに参照できる情報の項目と件数を一覧にする。業務上不要な項目が参照可能になっていないか確認し、あれば削除や絞り込みを行う。
連携先への確認事項
連携先に、脆弱性診断の実施状況、ログの保管期間、不正アクセスを検知した際の報告期限を確認する。契約書に、通知までの時間と調査への協力義務を明記しておく。
アクセス経路の遮断手順
異常を知った際に、連携先からの通信を即座に止める手順を整えておく。今回はKDDIが報告の翌日に経路を遮断している。判断者、実施者、事業への影響を事前に決め、訓練しておくことが望ましい。
フィッシング対策
氏名、電話番号、メールアドレスがそろった情報は、なりすましの連絡に使われるおそれがある。顧客向けに、問い合わせ窓口を一本化して公式の連絡手段を周知し、パスワードを尋ねることはないと明示しておく。
顧客への情報提供
漏えいの可能性が判明した時点で、対象項目、含まれない情報、問い合わせ先を整理して案内できる体制をつくる。件数は項目の組み合わせ別に出せるよう、データの保有状況を管理しておく。
なお、影響範囲の全容、脆弱性の詳細、再発防止策は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
PII
2016年、栃木スバルで発生した個人情報漏洩事件について
PHI
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
識別符号
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>