無料会員登録
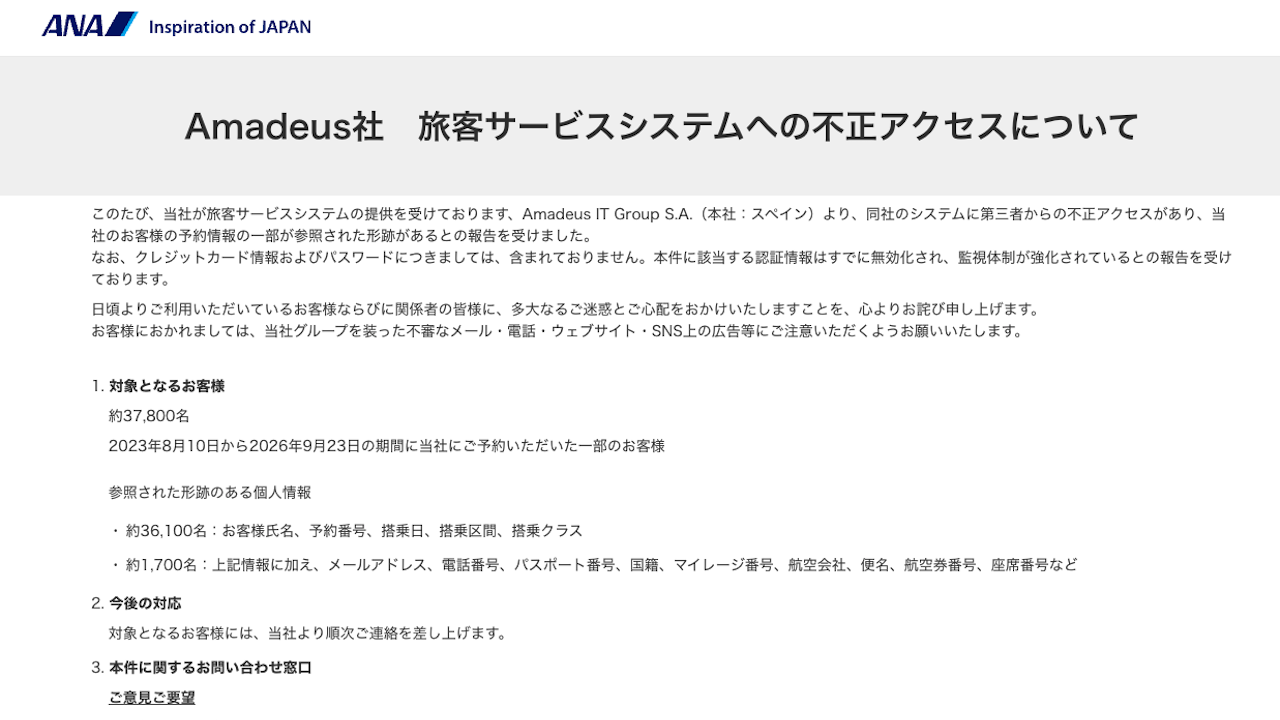
全日本空輸(ANA)は10月30日、航空便の予約情報への不正アクセスにより、旅客約3万7,800人の個人情報が第三者に参照された形跡があると発表した。10月29日の初報では人数や項目が未公表だったが、翌日に規模と対象項目が明らかになり、うち約1,700人はパスポート番号なども対象となった。

概要
ANAが旅客サービスシステムの提供を受けるスペインのアマデウス社のシステムが、第三者による不正アクセスを受けた。不正アクセスを受けたのは、アマデウス社の「Altea(アルテア)」とされる。ANAは国際線で2015年、国内線で2026年5月から同システムを使用している。侵入経路や原因の詳細は、確認できた範囲では示されていない。
ANAの発表によると、時系列は次のとおり。
アマデウスは9月24日に航空予約情報への不正アクセスを検知したが、ANAには通知しなかった。
ANAは10月16日、アマデウスを利用する他の航空会社で不正アクセスが確認されたと知り、自社の予約情報が対象か同社に確認した。
10月20日、アマデウスから不正アクセスを検知したとの報告を受け、ANAは個人情報保護委員会など関係先に報告した。
10月29日、ANAは予約情報の一部が外部から参照された形跡があると発表した。影響人数や項目は精査中としていた。
10月30日、ANAは影響を受けた可能性のある人数を特定した。
アマデウス社自身による詳細な発表は、今回の確認範囲では見つかっていない。
被害・影響の範囲
対象は、2023年8月10日から2026年9月23日までにANAで予約した一部の顧客である。
約3万6,100人は、氏名、予約番号、搭乗日、搭乗区間、搭乗クラスが参照された形跡がある。
約1,700人は、これらに加えて、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号なども対象となった。
クレジットカード情報とパスワードは含まれていない。二次被害の有無については、確認できた範囲で公表されていない。
他社にも影響が出ている。日本航空(JAL)と日本トランスオーシャン航空は10月28日に、予約情報の一部が外部から参照された形跡があると発表した。対象は約9万2,000人で、うち約2,000人はパスポート番号なども参照された可能性がある。
企業・団体の対応
ANAは来週以降、影響を受けた顧客に段階的に連絡する。ANAグループを装った不審なメール、電話、Webサイト、SNS広告への注意も呼びかける。
個人情報保護委員会など関係先への報告は、10月20日の報告を受けて実施済みである。おわびの文言や、アマデウス側が講じた技術的措置については、確認できた範囲では把握できていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、委託先が不正アクセスを検知してから、利用企業へ報告されるまでに約4週間かかった。利用企業が委託先の検知状況を把握できない場合、自社の対応開始も遅れる。委託先の障害や侵害に備えた連絡体制と契約条件を、平時に確認しておく必要がある。
利用状況の棚卸し
自社が利用するクラウドや外部システムを一覧にし、どの個人情報を預けているかを整理する。同じ委託先を使う他社で事案が起きたときに、自社への影響を素早く確認できる。
委託先への確認事項
委託先に、不正アクセスを検知した際の通知期限と連絡窓口を書面で確認する。他社での事案が報じられた時点で、自社データへの影響を照会する手順も決めておく。
フィッシング対策
予約番号や搭乗日などが参照された場合、予約変更や払い戻しを装った詐欺連絡に使われるおそれがある。従業員には、メールや電話の真偽を公式の窓口で確かめるよう周知する。顧客向けにも、公式サイト以外のリンクを開かないよう案内する。
委託先管理の見直し
預けるデータの項目と保管期間を見直し、不要な情報は委託先に残さない。今回の対象期間は約3年に及ぶ。長期間のアクセスを把握できる監査ログの提供を、契約に盛り込むことも検討したい。
顧客への情報提供
自社が被害を受けた場合に備え、対象者への通知文面と連絡手段を事前に準備しておく。対象項目、含まれない情報、問い合わせ先を明確に示すことが重要である。
なお、侵入経路や原因、不正使用の有無は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング