無料会員登録
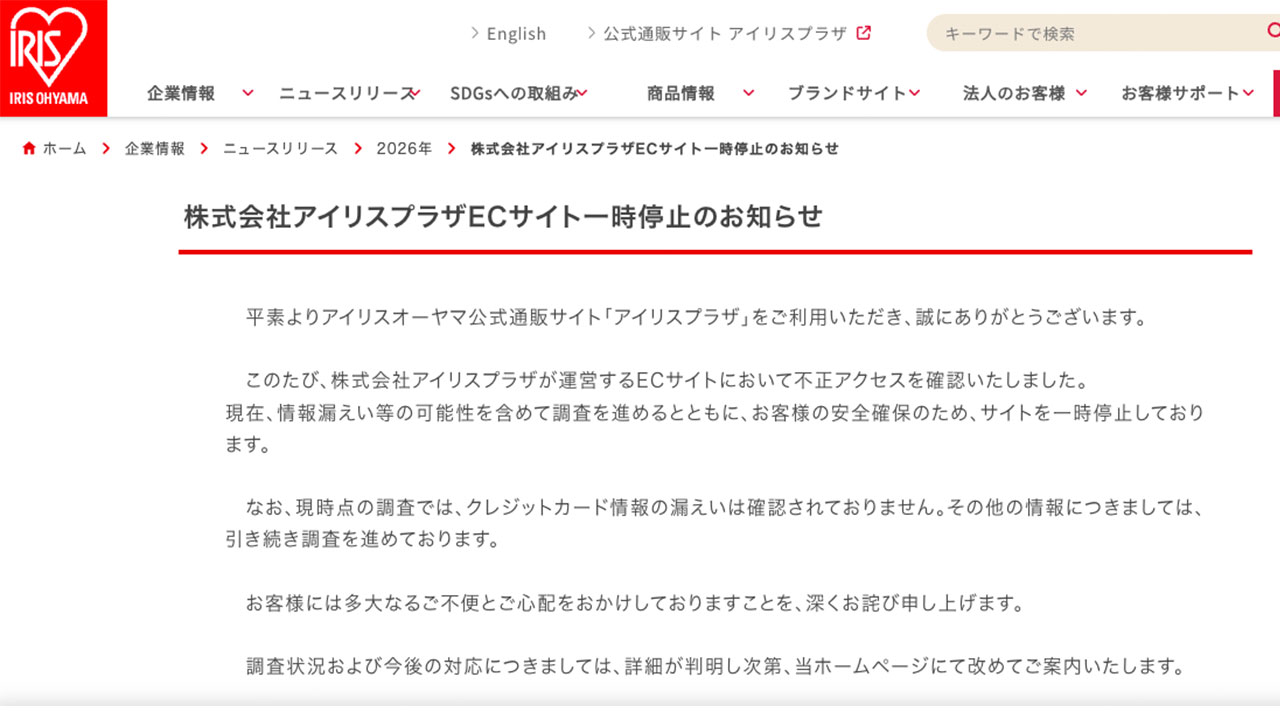
アイリスオーヤマは10月29日、公式通販サイト「アイリスプラザ」を一時停止したと発表した。クレジットカード情報の漏えいは確認されていない一方、氏名や住所などの漏えい有無は調査中で、復旧時期は未定である。

概要
発表によると、同社のECサイトで不正アクセスを確認した。情報漏えいの可能性を含めて調査を進めるとともに、顧客の安全確保のためサイトを一時停止している。告知は、サイトを運営する株式会社アイリスプラザの名義で、アイリスオーヤマの企業サイトに掲載された。
不正アクセスの原因や侵入経路は、公表されていない。仙台放送によると、同社は不正アクセスの経路の特定や被害状況の確認のためにサイトを停止したとされる。
アイリスオーヤマの発表と報道によると、時系列は次のとおり。
10月28日午後0時50分ごろ、公式通販サイトのサーバー内に不審なファイルを発見した。調査の結果、不正なアクセスを受けた形跡を確認したとされる。
10月29日、アイリスプラザが不正アクセスを受け、サイトを一時停止していると発表した。
委託先など、関係する他組織による発表は確認できていない。
被害・影響の範囲
クレジットカード情報の漏えいは、これまでに確認されていない。氏名、住所、電話番号、メールアドレスが漏えいしたかどうかは、確認中としている。
漏えいした可能性がある情報の件数や、対象となる利用者の範囲は、調査中である。ログインパスワードや注文履歴が影響を受けたかどうかも、公表されていない。
二次被害の報告は、現時点で公表されていない。他の組織やサービスへの影響についても、発表されていない。
企業・団体の対応
同社は、利用者の安全確保のためサイトを一時停止した。サイトの復旧時期は未定である。
利用者に対しては、不審なメールや通知が届いた場合、開封やリンク先へのアクセスを行わないよう注意を呼びかけている。問い合わせ先は、株式会社アイリスプラザ コンタクトセンター(0120-108-824)で、受付は平日と土曜の9時30分から17時までとされる。
調査状況と今後の対応は、詳細が判明し次第、同社のWebサイトで知らせるとしている。警察や個人情報保護委員会への届け出、外部専門機関による調査の有無は、確認した範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、サーバー上で見つかった不審なファイルが発覚のきっかけとされる。侵入の有無を早く見つける体制と、疑いの段階でサイトを止める判断基準を、平時に決めておくことが重要である。
サーバー上のファイル監視
Webサーバー上のファイルの追加や改ざんを、定期的に検知できる仕組みを整える。不審なファイルを見つけた際の連絡経路と、調査担当者を事前に決めておく。
サイト停止の判断基準
どの状況でECサイトを止めるか、誰が決めるかを文書にしておく。売上への影響と情報漏えいのリスクを比べる基準を、経営層と共有しておく。
保有情報の棚卸し
ECサイトが保有する顧客情報の項目と保存場所を、一覧にして把握する。カード情報を自社で保持しない構成であれば、その点を説明できるようにしておく。
フィッシング対策
漏えいの可能性が生じた場合、顧客を狙った偽メールが出回るおそれがある。公式サイトや問い合わせ窓口を通じて、正規の連絡手段を事前に案内できるようにしておく。
顧客への情報提供
調査中でも、判明している事実と未確認の事項を分けて、早めに公表する体制を整える。問い合わせ窓口の人員と、想定問答も準備しておく。
なお、漏えいした情報の有無と範囲、侵入経路、サイトの復旧時期は現在調査中とされている。今後の続報に注意されたい。
出典
- アイリスオーヤマ「アイリスオーヤマ公式通販サイト「アイリスプラザ」 ECサイト一時停止のお知らせ」
- 日本経済新聞「アイリスオーヤマ、公式通販サイトを一時停止 不正アクセスを確認」
- tbc東北放送(Yahoo!ニュース)「不正アクセス アイリスオーヤマの通販サイト「アイリスプラザ」で確認」
- 仙台放送(Yahoo!ニュース)「アイリスオーヤマ公式通販サイトに不正アクセス」
- ITmedia NEWS(Yahoo!ニュース)「アイリスオーヤマの通販サイトに不正アクセス 情報漏えいは「調査中」」

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
Nデイ脆弱性
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説