無料会員登録
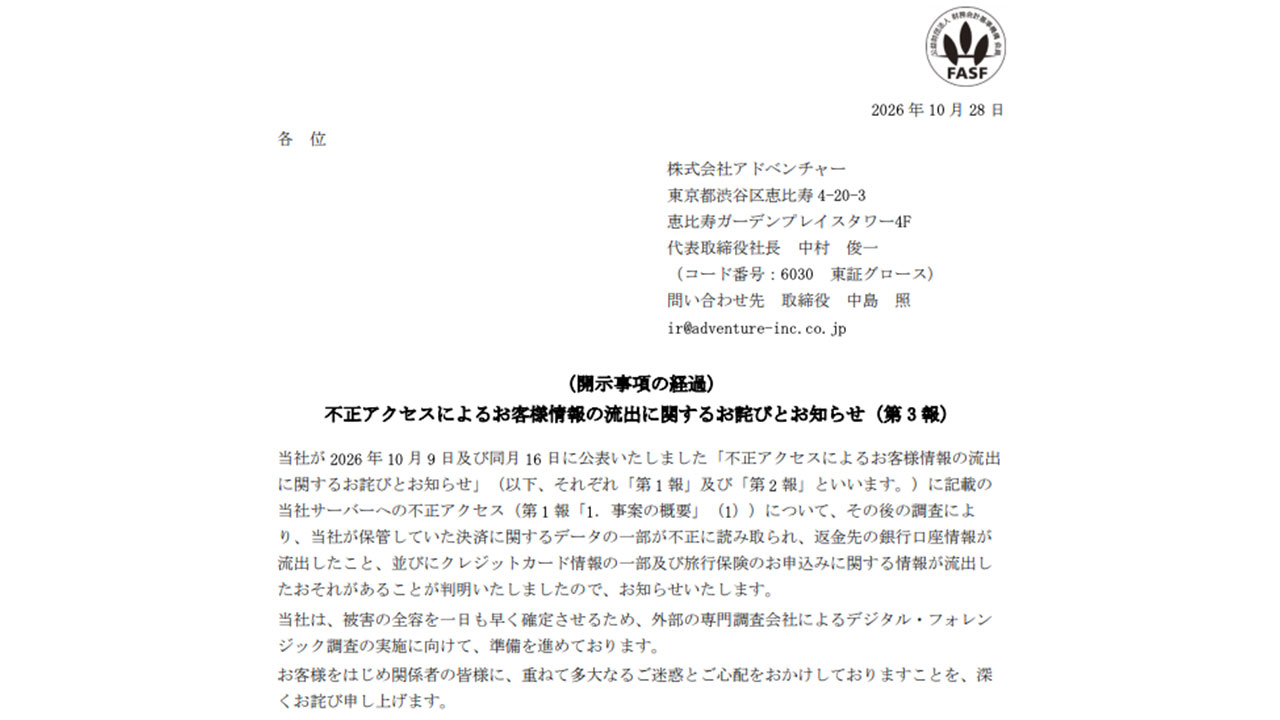
アドベンチャーは10月28日、旅行予約サイト「skyticket」への不正アクセスで、返金先の銀行口座情報3万2,341件が外部に流出したと発表した。あわせて、クレジットカード情報約93万6,000件と旅行保険申込情報約11万8,000件にも流出のおそれがあるとした。10月9日の初報から範囲が大きく広がった。

概要
アドベンチャーは、過去に取得したデータベースの複製を不要になった後も削除せず、クラウド上に保管していたと説明している。10月2日から4日の不正アクセスで取得された認証情報が悪用され、複製の一部が読み取られたとされる。
読み取られたデータのうち銀行口座情報を含む部分は、外部への送信が確認された。その他の部分は送信の痕跡が確認されていないが、可能性は否定できないとしている。
アドベンチャーの発表によると、時系列は次のとおり。
10月2日から4日にかけて、同社サーバーへの不正アクセスが発生した。管理機能を不正に操作され、他のサーバーやクラウド上のデータにアクセスされたとされる。10月5日に発覚した。
10月9日、同社は3件の不正アクセスを公表した。サーバーへの不正アクセスでは、約1,464万件の顧客情報が対象とされた。
10月16日の第2報では、最大6,140人のクレジットカード情報の流出を発表した。初報の「流出なし」を訂正した。
10月28日、第3報で口座情報の流出確認と、カード情報、保険情報の流出のおそれを公表した。
被害・影響の範囲
返金先の口座情報は、2022年3月1日から2024年5月までに払い戻しなどのため登録された3万2,341件である。項目は金融機関名、口座種別、口座番号、口座名義(カナ)。氏名(漢字)、住所、メールアドレス、電話番号、暗証番号、インターネットバンキングのIDとパスワードは含まれない。口座情報は暗号化されていなかった。
カード情報は、2021年5月ごろから2024年5月中旬ごろまでの決済分の一部で、約93万6,000件(約41万4,000人)にのぼる。項目はカード名義、一部を伏せ字にしたカード番号、ブラウザ情報。カード番号の全桁、有効期限、セキュリティコードは含まれない。ただし12件は、名義欄にカード番号が入力されており、全桁が記録されていた。
旅行保険の情報は、約11万8,000件(約11万9,000人)である。国内旅行保険またはキャンセル保険の申込者などが対象となる。保険契約者の氏名と携帯電話番号が流出した可能性があるとされる。保険の氏名は暗号化されていなかった。
今回の情報に基づく二次被害の有無は、確認できた報道では示されていない。
企業・団体の対応
同社は、不正に利用された認証情報の権限を削除し、複製を読み取れない状態にした。複製は調査に必要な保全をしたうえで、調査完了後に削除する予定という。
カード番号の全桁が記録されていた12件については、カード会社に不正利用の監視を依頼した。旅行保険の契約者には後日通知する。外部の調査会社による調査も準備しており、不正アクセスの経路と流出範囲を詳しく調べ、結果がまとまり次第知らせるとしている。
利用者には、金融機関などを装った不審な連絡に注意するよう呼びかけている。個人情報保護委員会へは、10月9日の公表時点で報告している。第3報に関する届出や警察への相談は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、不要になったバックアップが削除されないまま残り、侵入後に取得された認証情報で読み取られたとされる。使わないデータは、攻撃を受けたときに被害を広げる要因になる。保管しているデータの全体像を、定期的に確認する必要がある。
バックアップと複製データの棚卸し
クラウド上のデータベースの複製やバックアップを洗い出し、保管場所と保管目的を一覧にする。目的を終えたものは、期限を決めて削除する。削除の確認まで運用に含める。
認証情報と権限の見直し
侵入された場合に、取得された認証情報でどのデータまで読めるかを点検する。権限は業務に必要な範囲に絞り、不要な認証情報は失効させる。インシデント時に権限を素早く削除できる手順も用意しておく。
口座情報などの暗号化
銀行口座情報や氏名を含むデータは、暗号化されていない場合の影響が大きい。保存する項目を見直し、必要なものだけを暗号化して保管する。複製やログにも同じ基準を適用する。
保有期間の設定と削除ルール
返金用の口座情報などは、返金が済んだ後も残り続けやすい。保有期間をあらかじめ決め、期間を過ぎたデータは自動で削除する仕組みを検討する。ログや旧システムのデータも対象に含める。
顧客への情報提供と注意喚起
流出した可能性のある項目と、含まれない項目を、顧客に分かりやすく示す。金融機関や事業者を装う連絡への注意を、公式サイトとメールで繰り返し伝える。公表内容を更新する場合は、変更点を明示する。
なお、不正アクセスの経路と流出した情報の範囲は現在調査中とされている。今後の続報に注意されたい。
出典
- 株式会社アドベンチャー 不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第3報)
- skyticket 不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(10月9日)
- TRAICY
- 日本インタビュ新聞社
- TBS NEWS DIG(Yahoo!ニュース)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
サイバー攻撃の被害事例18選【2026年9〜10月最新版】情報漏洩・サービス停止とAI時代の対策
東京大学でマルウェア感染!添付メールはウイルスチェックを確実に!
スクリーンセーバーとは?目的と情報漏洩を防ぐ画面ロックを解説
世界7カ国7,000人のビジネスパーソンに調査。個人データ保護する自信度、日本は最下位
OTセキュリティとは?工場への4つの侵入経路と対策の進め方
スキミングとは?クレジットカードを狙う手口5つと対策・対処法
LDAPとは?認証の仕組みと狙われるリスク・対策を解説
Emotet(エモテット)とは?感染経路や被害事例・対策を徹底解説