無料会員登録
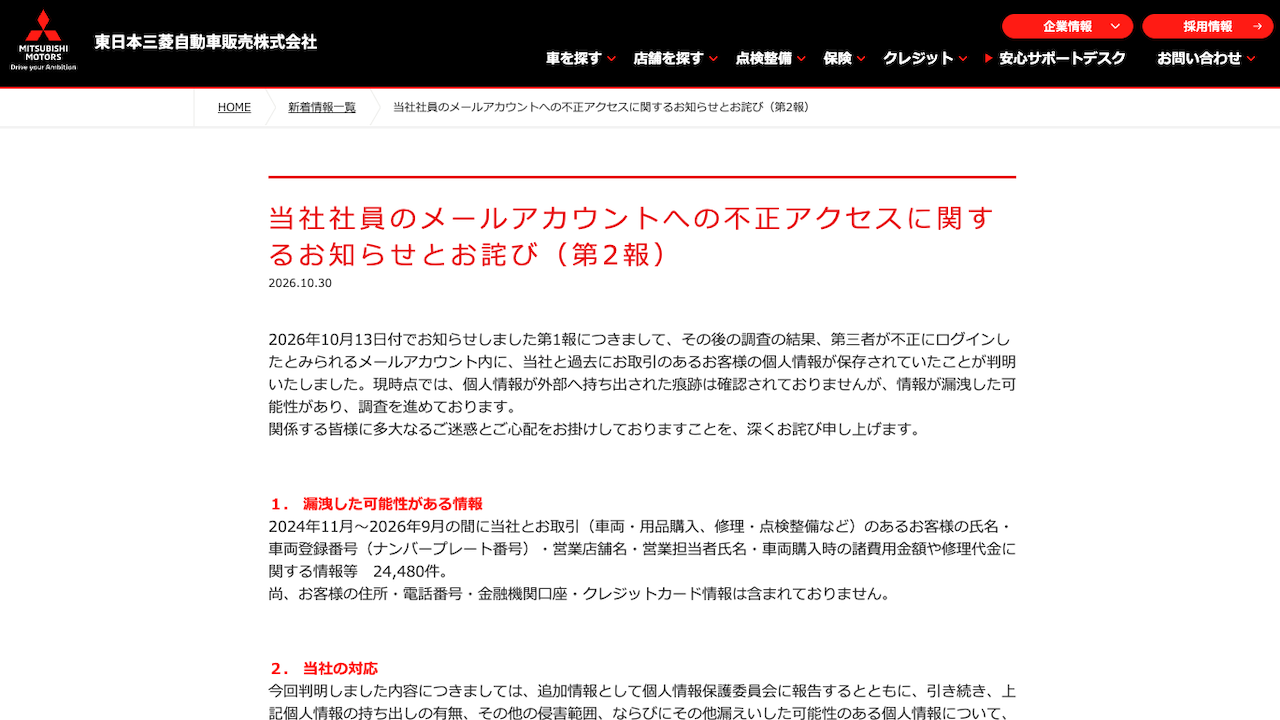
東日本三菱自動車販売は10月30日、社員のメールアカウントへの不正アクセスに関するお知らせとお詫びの第2報を公表した。当初はなりすましメールの送信先の情報が中心だったが、第2報で取引客の情報24,480件に漏えいの可能性があると判明した。

概要
同社の社員が業務で使うMicrosoft 365のアカウントに第三者が不正にログインしたとみられる。このアカウントがサイバー攻撃を受け、なりすましメール825件が送信された。
東日本三菱自動車販売の発表によると、時系列は次のとおり。
10月13日、同社は第1報として、なりすましメール825件の送信を公表した。同日、親会社の三菱自動車も、販売子会社のサーバーへの不正アクセスがあったと発表した。
10月30日、同社は第2報を公表した。調査の結果、取引客の情報が漏えいした可能性があると判明した。
侵入経路や攻撃手法は、発表では明らかにされていない。フィッシングやパスワードの使い回しなどの可能性があるが、いずれも公表されていない。
被害・影響の範囲
漏えいした可能性がある情報は、2024年11月から2026年9月の間に同社と取引のある客のものである。取引とは車両・用品の購入、修理・点検整備などを指す。
項目は、氏名、車両登録番号(ナンバープレート番号)、営業店舗名、営業担当者氏名、車両購入時の諸費用金額、修理代金に関する情報などである。件数は24,480件とされる。
発表の概要では、住所やカード情報は含まれないとされる。外部への持ち出しの形跡は、現時点では確認されていない。
第1報では、なりすましメールの送信先として、一部の客の氏名とメールアドレスが漏えいした。攻撃者により過去のメール内容が閲覧可能な状態となった可能性もある。第2報の件数は、この過去メールなどに含まれる取引情報を指すとみられる。
二次被害の有無は、公表されていない。他の組織への影響の広がりも、現時点では示されていない。
企業・団体の対応
同社は、判明した内容を追加情報として個人情報保護委員会に報告した。あわせて、個人情報の持ち出しの有無や、その他の侵害範囲、漏えいした可能性のある他の個人情報について、外部調査機関の協力も得ながら調査を続けている。
技術的な措置として、不正アクセスを受けたアカウントを含む全社員のパスワードを変更した。その後、不正ログインは確認されていない。
第1報の時点で、なりすましメールの送信先には個別に連絡し、メールの削除を依頼した。三菱自動車は、販売会社と連携して影響範囲の特定と原因の分析を進めている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、1つの社員アカウントの乗っ取りが、送信先情報の漏えいにとどまらなかった。メールボックスに蓄積された過去のやり取りから、取引客の情報が広く漏えいする可能性が生じた。メールを情報の保管場所として使っている企業は、同様の影響範囲を想定しておく必要がある。
多要素認証と条件付きアクセスの確認
Microsoft 365などのクラウドメールで、全アカウントに多要素認証が適用されているか確認する。普段と異なる国や端末からのサインインを制限する設定も合わせて点検する。
メールボックス内の個人情報の棚卸し
過去メールや添付ファイルに、顧客の氏名、車両情報、金額情報などがどれだけ残っているかを把握する。不要なメールは保存期間を定めて削除し、重要な情報は権限管理された別の保管先に移す。
不審なサインインとメール送信の監視
サインインログや送信ログを定期的に確認し、不審な送信を早期に検知できる体制を整える。受信ルールや外部転送の設定が不正に変更されていないかも点検する。
顧客への情報提供
漏えいの可能性が判明した時点で、対象の顧客に何が漏えいしたかを具体的に伝える。なりすましメールへの注意喚起も合わせて行う。
初動対応と届出の手順整備
アカウントが乗っ取られた場合に、パスワード変更、セッションの無効化、ログ保全、外部調査機関への依頼、個人情報保護委員会への報告を迅速に行えるよう手順を整える。調査の進展で件数が増える例もあるため、追加報告の手順も決めておく。
なお、個人情報の持ち出しの有無、その他の侵害範囲、ほかに漏えいした可能性のある個人情報は現在調査中とされている。今後の続報に注意されたい。
出典
- 東日本三菱自動車販売 当社社員のメールアカウントへの不正アクセスに関するお知らせとお詫び(第2報)
- 東日本三菱自動車販売 公式サイト(新着情報)
- 東日本三菱自動車販売 なりすましメール送信に関するお知らせとお詫び(第1報)
- 三菱自動車 東日本三菱自動車販売株式会社における個人情報漏えいの可能性について
- 日刊自動車新聞(Yahoo!ニュース)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.