無料会員登録
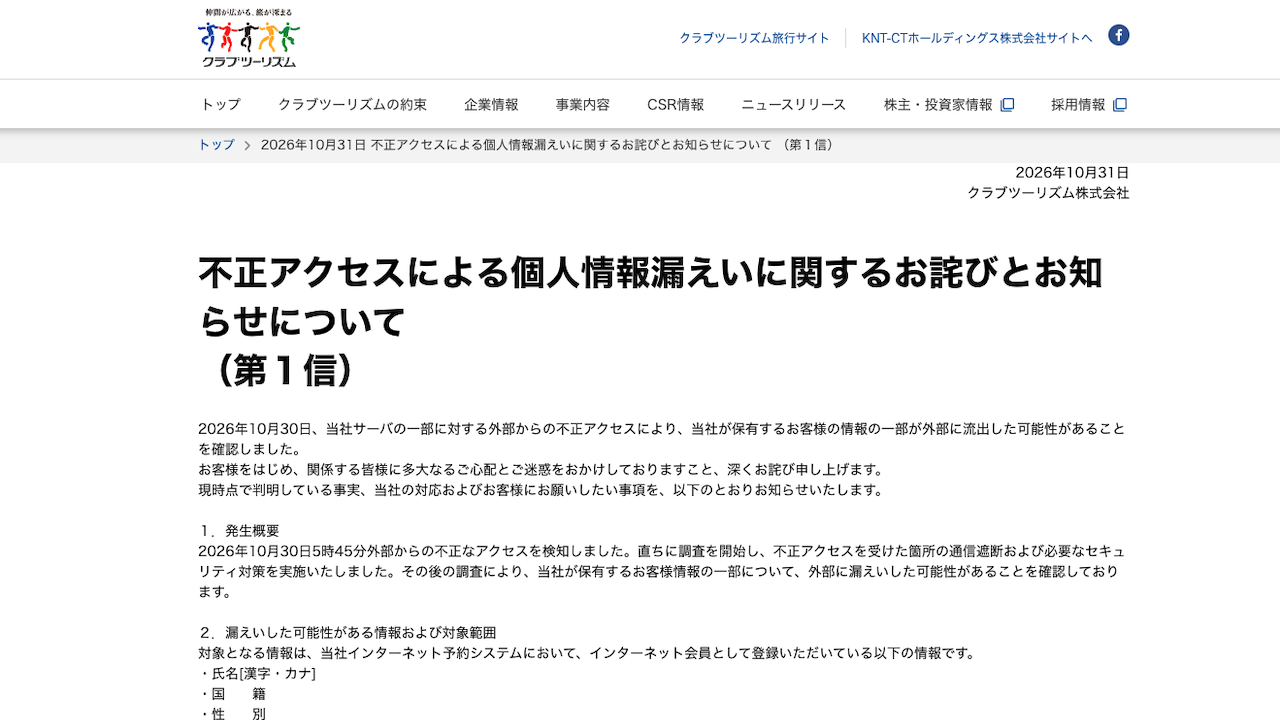
クラブツーリズムは10月31日、サーバーの一部が外部から不正アクセスを受け、インターネット予約システムに登録されたインターネット会員の個人情報約432万件が漏えいした可能性があると発表した。対象は約432万件と大規模で、旅行会社ならではの国籍や緊急連絡先が含まれる点が注目される。

概要
クラブツーリズムのサーバーの一部が外部から不正アクセスを受けた。インターネット予約システムに登録されたインターネット会員の情報が外部に流出した可能性がある。同社はこの事案を、第1信としてウェブサイトで公表した。
クラブツーリズムの発表によると、時系列は次のとおり。
10月30日午前5時45分、不正なアクセスを検知し、直ちに調査を開始した。あわせて不正アクセスを受けた箇所の通信を遮断し、セキュリティ対策を実施した。
その後の調査で、情報が漏えいした可能性があることを確認した。
10月31日、同社は事案を公表した。
原因については、侵入経路と手段を特定し、問題点の修正と影響範囲の点検を実施したとされる。具体的な侵入手口や脆弱性の内容は公表されていない。委託先など関係組織の発表は確認できていない。
被害・影響の範囲
漏えいした可能性があるのは、インターネット会員として登録された約432万件の情報である。項目は次のとおり。
氏名の漢字とカナ、国籍、性別、生年月日と年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先。
ログインパスワード、パスポート情報、クレジットカード情報、金融機関の口座番号は含まれないとされる。インターネット会員に登録したことがない人は影響がないとしている。
情報の不正利用など二次被害の有無については、確認した範囲では公表されていない。グループ会社など他の組織への影響拡大も、確認できていない。
企業・団体の対応
同社は不正アクセスを受けたサーバーを隔離し、攻撃元からの通信を遮断した。被害拡大の防止と調査のため、ウェブサイトを停止している。安全性を再確認でき次第、再開するとしている。
警察に相談したほか、個人情報保護委員会と監督官庁に報告した。漏えいの可能性がある利用者には、順次連絡する。
利用者には、不審な電話、メール、SMSへの注意を呼びかけている。同社がクレジットカード番号、銀行口座情報、暗証番号、IDとパスワード、マイナンバーなどを尋ねることは一切ないとしている。問い合わせ先として、お客様特設窓口を設けている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、パスワードや決済情報が対象外でも、氏名や連絡先などが大量に漏えいし得ることが分かる。緊急連絡先のように、顧客本人以外の第三者の情報を預かる項目もある。自社が保有する情報の種類と範囲を、本人以外の分も含めて確認しておきたい。
保有情報の棚卸し
顧客データベースにある項目を一覧にし、国籍や緊急連絡先のように利用価値が高い項目を洗い出す。不要な項目や、使わなくなった古いデータは削除や匿名化を検討する。
公開系サーバーの点検
予約システムなど外部に公開しているサーバーの構成と脆弱性管理を見直す。修正プログラムの適用状況、不要な通信の遮断、管理画面へのアクセス制限を確認する。
検知と初動手順の整備
今回の同社は、検知から通信遮断までを同日に進めたとされる。ログの監視体制と、サーバー隔離や関係機関への報告までの手順を、事前に決めて訓練しておく。
フィッシング対策
漏えいした氏名、住所、電話番号、メールアドレスは、なりすましの連絡に悪用されるおそれがある。顧客に対し、自社が問い合わせない情報の種類を日頃から周知しておく。自社を騙る不審なメールの通報窓口も用意したい。
顧客への情報提供
漏えいの可能性が判明した時点で、対象者の範囲、対象項目、問い合わせ窓口を速やかに示せるよう準備する。会員でない人の情報も扱う場合は、対象外の人にも分かりやすく伝える文面を用意する。
なお、侵入の具体的な原因、実際に情報が外部へ持ち出されたかどうか、二次被害の有無は現在調査中とされている。今後の続報に注意されたい。
出典
- クラブツーリズム 不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて(第1信)
- NHK クラブツーリズム 不正アクセスで約432万件の個人情報漏えいか
- TRAICY クラブツーリズム、不正アクセスで約432万件の個人情報が流出の可能性
- 時事通信 不正アクセスで会員情報432万件流出 国籍や緊急連絡先などか
- テレビ朝日系 クラブツーリズム 400万件超の個人情報が漏洩か

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
BidenCash
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
特定