無料会員登録
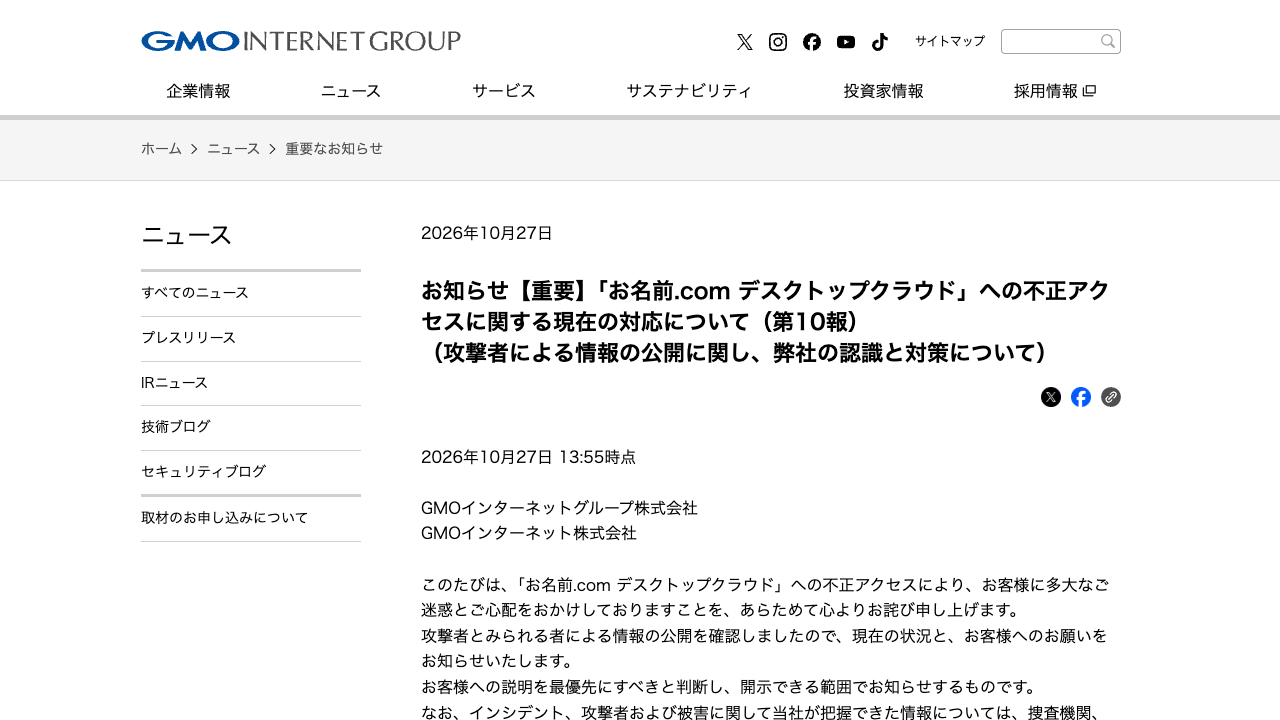
GMOインターネットグループは10月31日、不正アクセス問題に関する記者会見を11月2日に東京都内で開くと発表した。熊谷正寿社長らが出席する。同じ時期に、被害者に情報共有を呼びかける不審なサイトが公開されていたことがセキュリティー会社の調べで分かったと報じられ、攻撃者側との関連が疑われている。

概要
問題の発端は、GMOインターネットが提供するFX自動売買向けサーバーサービス「お名前.com デスクトップクラウド」への不正アクセスである。攻撃者とみられる者は金銭を要求し、脅迫や情報の公開に及んだ。
今回の報道では、被害者向けをうたう「情報共有フォーラム」というサイトが注目されている。共同通信の分析によると、このサイトと犯行声明を載せたサイトには、ソースコードの構成など多くの共通点があり、GMOが被害を公表した10月21日より前に開設が準備されていたという。サイトはほとんど閲覧されておらず、既に閉鎖されているとされる。
GMOインターネットグループの発表によると、時系列は次のとおり。
10月20日、一部の利用者のサーバー環境で第三者による不正なプログラムの設置を確認した。10月21日4時から全プランのサーバーを順次停止した。同日、第1報を公表し、脅迫メールを受信した。要求額は約80億円とされる。
10月22日、13時に警察へ相談した。第2報では、取引口座のログイン情報などが取得され、不正利用された可能性を公表した。
10月24日の第4報で、システムにセキュリティ上の問題が存在し、不正なアクセスと顧客情報の外部への持ち出しを確認したと説明した。
10月27日12時30分、攻撃者とみられる者が、当社および顧客に関する情報と称するものを公開したことを確認した。GMOは、公開内容に事実と異なるものが含まれるおそれがあるとしている。
10月28日には、犯行声明などを掲載していたサイトのドメイン停止を、ミラーサイトを含めて確認した。10月29日には、攻撃者の特定につながるとみられる情報を入手し、警察などに提出したと発表した。
侵入経路の詳細は公表されていない。報道では、グループ会社が2024年4月にシステムの抜本的な見直しを求めていたとされる。熊谷社長はブログで、事前の指摘に十分な対策を講じられなかったことを認め、謝罪している。
被害・影響の範囲
影響の可能性があるサーバーは26,739件で、不正アクセスや情報取得が確認された件数ではない。漏えいが疑われる情報には、サーバー内に保存された取引口座のログイン情報などが含まれる。クレジットカードなどの決済情報は、このサーバーでは保持していないとされる。
取引口座では、不正な取引の報告が出ている。件数と金額は調査中で、公表されていない。10月27日に公開されたのは、顧客1人の個人情報とする内容である。その後の公開範囲は確認できていない。
取引口座を提供する各事業者も、利用者に向けた告知を出している。被害は、サービス利用者から口座提供事業者にまで及んでいる。
企業・団体の対応
GMOはおわびを表明し、10月22日に警察へ相談した。警視庁も捜査を始めており、不正アクセス禁止法違反容疑などを視野に調べている。
全利用者に一律5,000円の見舞金を支払う。不正取引による実現損失も補償する。希望者には代替サービスを6カ月無償で提供する。10月27日には、個人情報が公開された顧客への見舞金として最大300万円を支払うと発表した。有力情報の提供者への懸賞金は、総額100万ドルを上限とする。
利用者には、サーバー以外の端末から取引ツールと口座のパスワードを変更し、取引履歴と残高を確認するよう依頼している。10月30日には、見舞金の受け取り手続きと代替サービスについて、契約者への個別連絡を始めた。個人情報保護委員会への届出状況は、確認した範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、当初は漏えいが確認されていないとされたが、調査が進むにつれて情報の持ち出しが確認された。攻撃者側が被害者を装うサイトまで用意していたとみられる点も重要である。技術的な対策に加え、脅迫や情報操作を想定した広報と連絡体制を平時から整えておく必要がある。
外部サービス上の認証情報の棚卸し
自社が利用するVPSやクラウド上に、業務用アカウントや取引口座の認証情報が保存されていないかを洗い出す。保存が必要な場合は、アクセス元の制限と多要素認証を設定する。
指摘された脆弱性の対応状況の確認
社内外の診断で指摘された課題について、対応の期限と責任者を台帳で管理する。可用性への影響を理由に先送りしている項目がないかを、経営層が定期的に確認する。
委託先・提供元への確認事項
利用中のサービス提供元に、インシデント時の通知時期、ログの保全範囲、補償の考え方を確認しておく。契約書に連絡窓口と報告期限が明記されているかも点検する。
被害者を装うサイトへの注意喚起
事案の公表後は、被害者向けをうたう情報共有サイトや補償手続きを装う連絡が出回るおそれがある。従業員と顧客には、公式サイトに掲載された窓口以外へ情報を入力しないよう周知する。
脅迫を受けた場合の初動
脅迫メールや公開予告を受けた場合に備え、警察への相談、経営判断、顧客への告知を行う手順を決めておく。机上訓練に広報担当を加え、犯行声明サイトへの誘導を避ける告知文面もあらかじめ用意する。
なお、侵入経路、被害件数、不審サイトの運営者は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング