無料会員登録
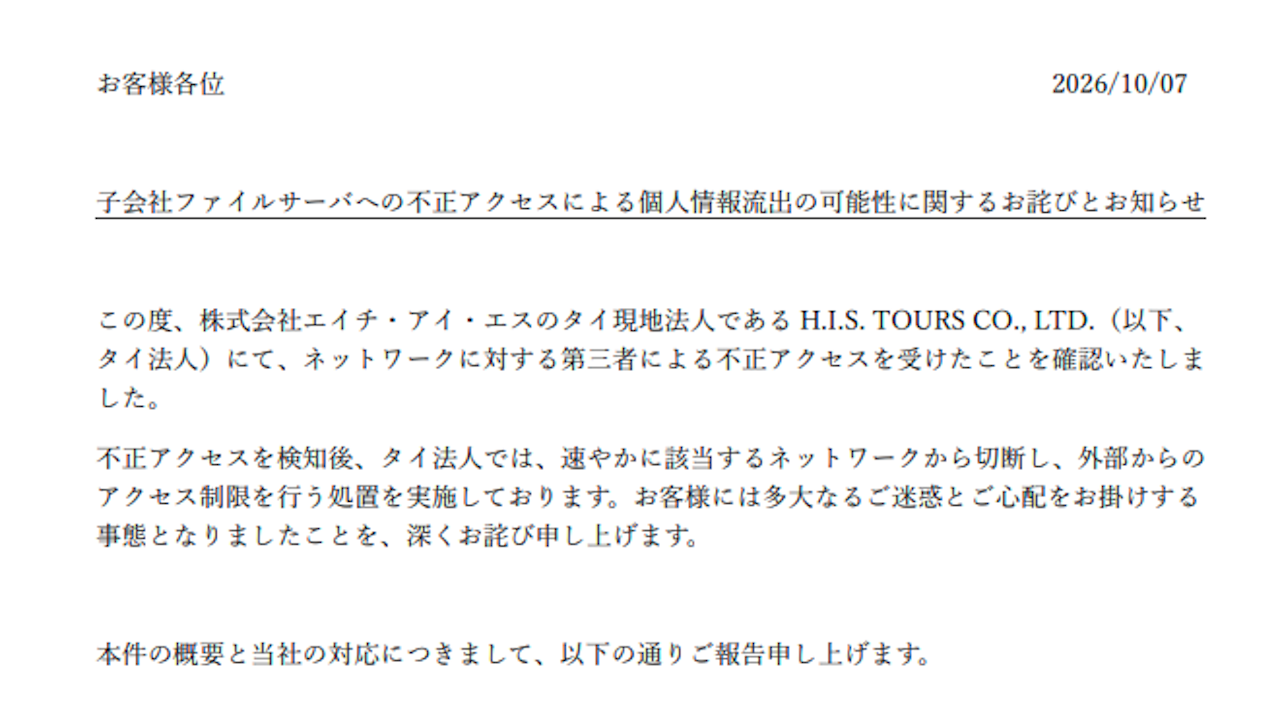
株式会社エイチ・アイ・エス(HIS)は2026年10月7日、タイ現地法人「H.I.S. TOURS CO., LTD.」への不正アクセスにより、最大627人のパスポート情報などが流出した可能性があると発表した。対象は、同社を利用してタイへ渡航した一部の顧客。電話番号、住所、メールアドレス、クレジットカード情報は含まれていない。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
2025年12月に検知、サーバー内の情報を調査
不正アクセスを検知したのは2025年12月11日。タイ法人のファイルサーバーで検知ソフトが警告を発し、該当サーバーをネットワークから切断した。
外部専門家を交えた調査で、一部データが不正に引き出された可能性が判明。同年12月29日には、日本で取得した個人情報が含まれていることを確認し、個人情報保護委員会と日本情報経済社会推進協会(JIPDEC)に報告した。
パスポート番号や生年月日、アレルギー情報が対象
流出した可能性がある情報は、最大627人分のパスポート情報とアレルギー情報。パスポート情報には、アルファベット表記の氏名、署名欄の名前、性別、生年月日、パスポート番号、有効期限が含まれる。
対象者は次のとおりで、該当期間のタイ渡航者全員が対象という意味ではない。
- 個人旅行:2024年11月に日本を出発し、バンコクのプルマンホテルに宿泊して、チェンマイ・コムローイ祭りに参加した顧客
- 団体旅行:2017年、2019~2020年、2024~2025年にタイへ出発した一部の顧客
最大627人は流出の可能性がある人数であり、全員分の流出が確定したわけではない。
公表までの期間について、手作業を含む確認が必要だったと説明
HISは、会計記録などが大量に混在し、ファイル形式も多様だったため、手作業を含む精査・照合に時間を要したと説明した。連絡先を特定できた顧客には順次通知し、海外のセキュリティ対策と本社による監視体制を強化する方針を示している。
出典:HIS「子会社ファイルサーバへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」
※2026年10月7日付の公式発表(同日19時30分追記を含む)に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR
2016年、栃木スバルで発生した個人情報漏洩事件について