無料会員登録
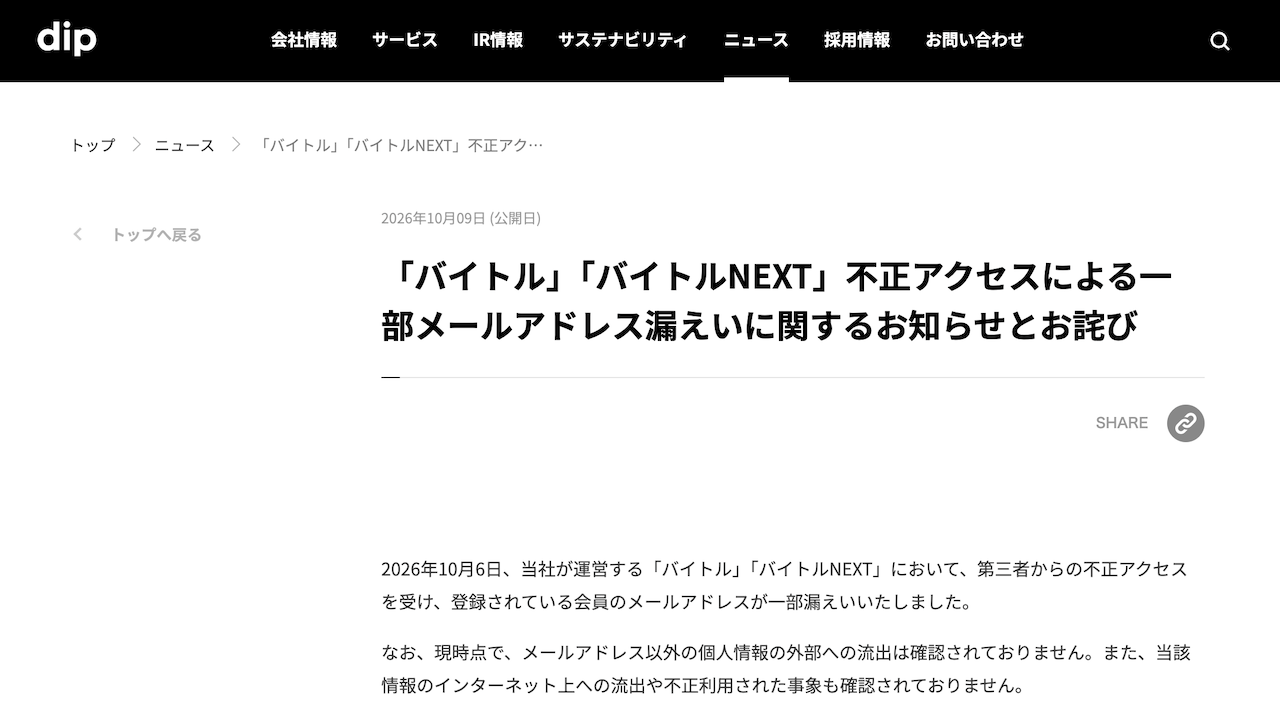
ディップ株式会社は2026年10月9日、同社が運営する求人情報サイト「バイトル」「バイトルNEXT」で不正アクセスが発生し、会員のメールアドレスの一部が漏洩したと発表した。漏洩した可能性のある件数は、最大388万5,771件に上る。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
システムの仕様不備を悪用、海外から不正アクセス
同社が不正アクセスを確認したのは10月6日。Webサイトの一部機能における仕様の不備を突いた、海外からのアクセスが原因だったという。
確認後、同社は海外からのアクセスを全面的に遮断し、該当するプログラムを改修。同じ手法によるアクセスを防ぐ修正を完了し、セキュリティ対策と監視体制の強化も実施した。
対象はメールアドレス、パスワードなどは含まれず
発表によると、漏洩した情報はメールアドレスのみで、氏名、電話番号、パスワード、クレジットカード情報などは含まれていない。
一部の漏洩は確認されているが、最大388万5,771件という数字は漏洩した可能性のある件数であり、全件の流出が確定したわけではない。10月9日の発表時点で、当該情報のインターネット上への流出や不正利用は確認されていない。
会員への個別案内を実施、サービスは継続
ディップは10月6日に両サイトで告知し、対象会員にメールなどで順次案内している。個人情報保護委員会と総務省関東総合通信局への報告、警察への相談も進めている。両サイトを含む同社サービスは引き続き利用できる。
同社は、スパムメールやなりすましメールに注意し、身に覚えのないリンクや添付ファイルを開かないよう呼びかけた。また、メールなどでパスワードやクレジットカード情報を尋ねることはないとして、不審な連絡に応じないよう求めている。
出典:ディップ「不正アクセスによる一部メールアドレス漏えいに関するお知らせとお詫び」
※2026年10月9日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.