無料会員登録
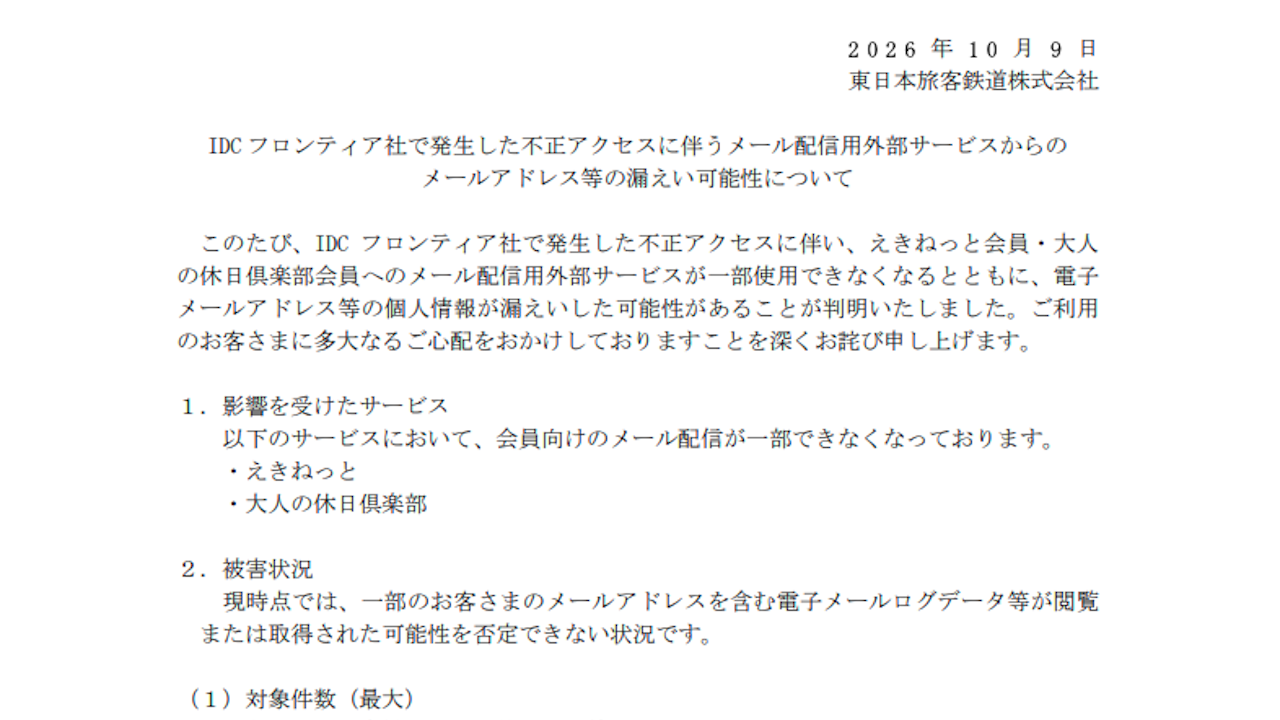
東日本旅客鉄道株式会社(JR東日本)は2026年10月9日、「えきねっと」と「大人の休日倶楽部」の会員情報について、最大で延べ約206万件が漏洩した可能性があると発表した。
IDCフロンティアで発生した不正アクセスの影響により、会員向けメール配信に利用する外部サービスが一部使用できなくなったもの。一部会員のメールアドレスを含む電子メールログデータなどが、第三者に閲覧・取得された可能性を否定できないとしている。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
えきねっと約167万件、大人の休日倶楽部約39万件が対象
漏洩した可能性がある情報は、サービスによって異なる。
| 対象サービス | 最大件数 | 漏洩した可能性がある情報 |
|---|---|---|
| えきねっと | 約167万件 | メールアドレス |
| 大人の休日倶楽部 | 約39万件 | メールアドレス、会員番号、クレジットカード有効期限、生年月日 |
えきねっとの対象に、ビジネスえきねっと会員は含まれない。両サービスとも、氏名、住所、電話番号、クレジットカード番号などについては漏洩の可能性はないと説明している。
合計約206万件は、各サービスの最大件数を足した数字であり、実際に情報流出が確認された人数を示すものではない。
外部クラウドへのランサムウェア攻撃が波及
今回の事案は、10月7日に発生した「IDCFクラウド」へのランサムウェア攻撃に関連する。JR東日本では、その影響を受けた外部サービスを会員向けメール配信に利用していた。
公表内容は、メール配信用の外部サービスから情報が漏洩した可能性に関するものであり、えきねっとの予約システム自体への侵入が確認されたという発表ではない。
対象会員へ個別に通知する方針
JR東日本は、情報が漏洩した可能性がある会員に対し、準備が整い次第、個別に案内とお詫びのメールを送るとしている。
不正アクセスの影響で、両サービスでは会員向けメールの一部を配信できない状況も発生している。
利用者は公式サイトから案内を確認
メールアドレスなどの流出が懸念されるため、利用者はサービス名を装った不審な連絡に注意したい。情報漏洩への対応や会員情報の確認を求めるメールが届いた場合も、記載されたリンクから操作する前に、公式サイトやアプリから案内を確認することが大切だ。
※2026年10月10日朝時点で確認できた公表内容・報道に基づく。情報漏洩は確定しておらず、可能性がある段階。
参考:JR東日本公式発表(PDF)/INTERNET Watchの報道
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
サンリオタウン、330万人分の会員情報が外部アクセス可能に
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策
ID