無料会員登録
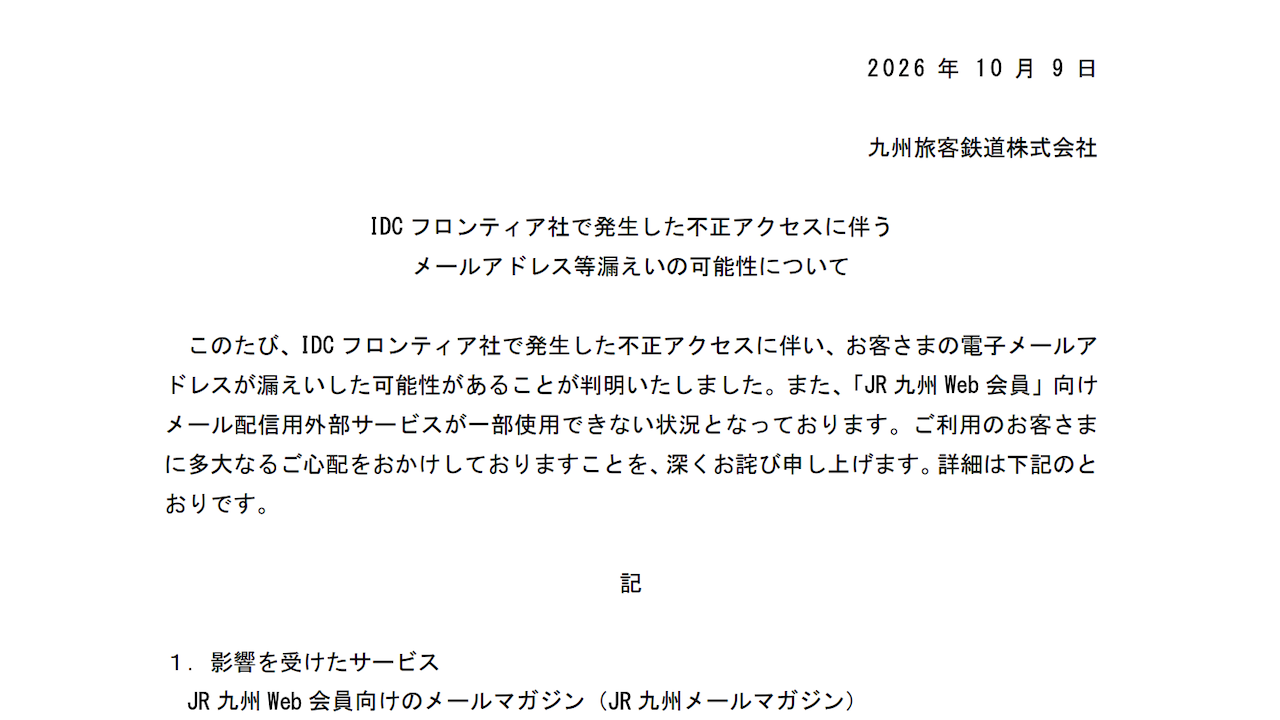
九州旅客鉄道株式会社(JR九州)は2026年10月9日、IDCフロンティアで発生した不正アクセスに伴い、「JR九州 Web会員」のメールアドレスが漏洩した可能性があると発表した。対象件数は最大約130万件。同日付の発表では、会員向けメールマガジンも配信できない状態となっている。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
メールログデータが閲覧・取得された可能性
JR九州によると、一部の利用者のメールアドレスを含む電子メールログデータが、閲覧または取得された可能性を否定できない状況だという。
最大約130万件は漏洩した可能性のある対象件数であり、全件の流出が確認されたわけではない。影響を受けたサービスは、Web会員向けの「JR九州メールマガジン」とされている。
氏名やカード番号、メール本文は対象外
漏洩した可能性がある個人情報は、メールアドレス。JR九州は、氏名、住所、電話番号、クレジットカード番号などの個人情報について、本件による漏洩の可能性はないと説明している。
また、メールマガジンの件名と本文についても、漏洩の可能性はないとしている。
対象となる可能性がある利用者へ個別に案内
JR九州は、対象となる可能性がある利用者に対し、準備が整い次第、お詫びのメールを順次送付する方針を示した。
今回の発表は、外部事業者であるIDCフロンティアの不正アクセスに伴うもの。JR九州は、利用者に心配をかけたことについて謝罪している。
出典:JR九州「IDCフロンティア社で発生した不正アクセスに伴うメールアドレス等漏えいの可能性について」
※2026年10月9日付の公式発表に基づく。配信状況などは同発表時点の情報。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.