無料会員登録
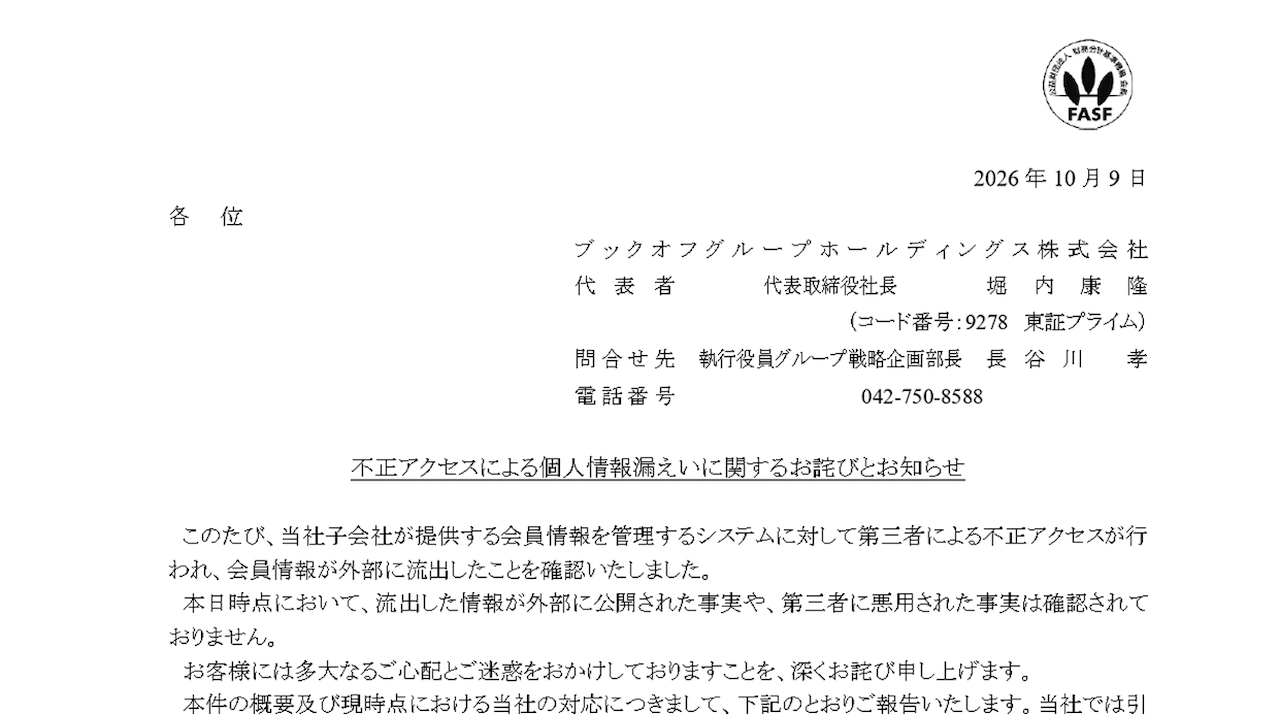
ブックオフグループホールディングス株式会社は2026年10月9日、子会社の会員管理システムが第三者による不正アクセスを受け、会員情報が外部に流出したと発表した。
漏洩した可能性がある会員データは最大約643万件。対象には氏名や住所、メールアドレス、パスワードのハッシュ値などが含まれる。同社は影響範囲の調査と再発防止策を進めている。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
10月6日に不正アクセスを確認
同社によると、10月6日に子会社の会員管理システムへの不正アクセスを確認した。その後の調査で、システムが管理する会員情報が外部から取得されたことが判明した。
情報流出自体は確認されているが、実際の対象人数や取得された情報の詳細については精査を続けている。
最大約643万件は会員番号の件数
公表された影響範囲は次の通り。
| 項目 | 内容 |
|---|---|
| 漏洩の可能性がある規模 | 最大約643万件 |
| 個人情報 | 氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所 |
| 会員・認証関連情報 | パスワードのハッシュ値、ポイントカード番号、会員番号 |
| クレジットカードなどの決済情報 | 対象システムでは保有しておらず、含まれない |
約643万件は、漏洩した可能性がある会員番号の件数であり、対象となる利用者の実人数ではない。
通信遮断と脆弱性の是正を実施
ブックオフは、攻撃元からの通信遮断、脆弱性の是正、対象システムへの外部アクセス遮断を実施した。判明している不正取得経路は封じ込めを完了し、監視を継続しているという。
さらに全システムの緊急総点検を進め、ネットワークとアプリケーションの両面で追加対策を講じる。対象会員には、調査結果を踏まえて順次個別に連絡する方針だ。
ブックオフを装ったメールやSMSに注意
10月9日の発表時点では、流出情報の外部公開、第三者による悪用、会員情報の書き換えは確認されていない。
同社は、グループや関係先を装った不審なメール、SMS、電話への注意を呼びかけている。身に覚えのない連絡に記載されたURLや添付ファイルは開かず、個人情報や認証情報を入力しないよう求めている。
また、同社グループがメールや電話などでパスワード、認証コード、クレジットカード情報、銀行口座情報を尋ねることはないとしている。
※2026年10月11日時点で確認できた、10月9日付の公式発表に基づく。
出典:ブックオフ「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策