無料会員登録
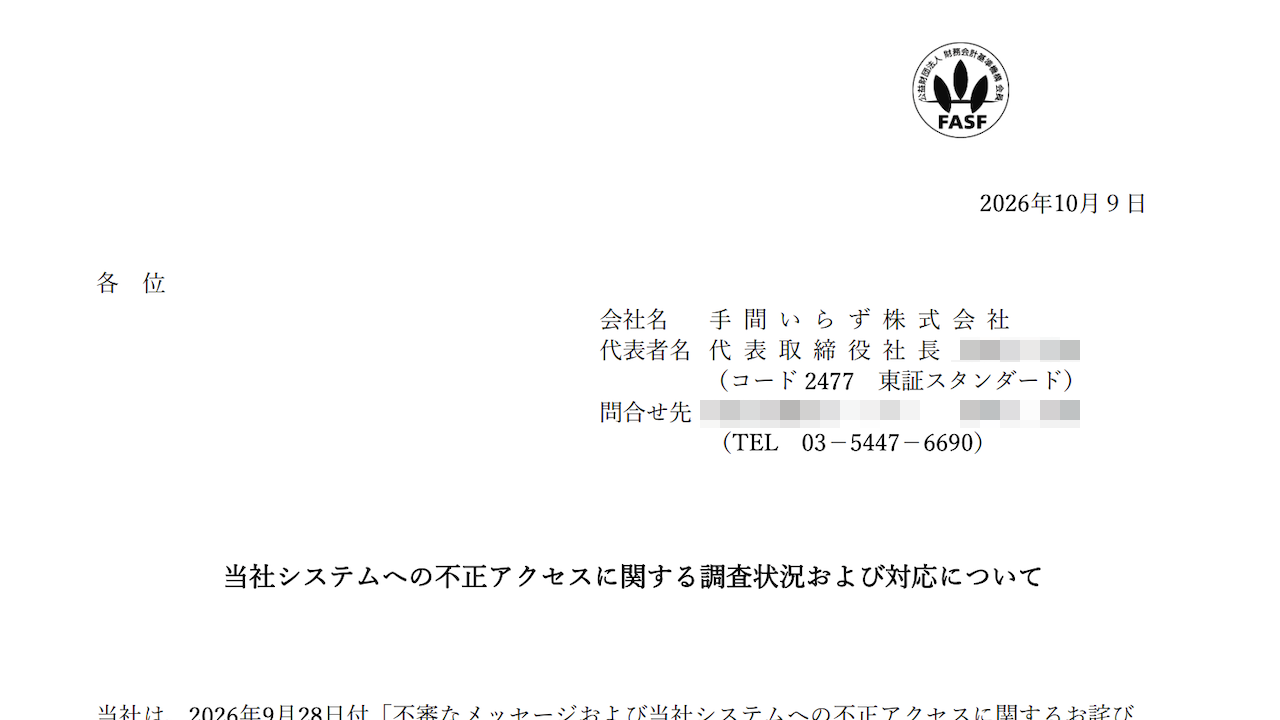
手間いらず株式会社は2026年10月9日、宿泊施設向け予約管理システム「TEMAIRAZU」への不正アクセスに関する調査状況を公表した。予約者の氏名や連絡先、宿泊日程などが第三者に閲覧または取得された可能性があり、対象者数は最大約445万人に上る。同社は外部のセキュリティ専門機関と連携し、調査を継続している。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
宿泊予約者への不審なメッセージをきっかけに発覚
同社によると、9月21日に複数の宿泊施設から、予約者に不審なメッセージが送信されているとの連絡を受け、社内調査を開始。その後、同社システムへの第三者による不正アクセスを確認した。
同社は9月28日に事案を公表し、10月7日に第二報、10月9日に対象者数を含む調査状況を開示した。不審なメッセージと不正アクセスについては、関連があるとみて確認を進めている。
氏名・連絡先に加え、宿泊日程や料金も対象
第三者に閲覧・取得された可能性がある情報は、以下のとおり。
| 区分 | 対象情報 |
|---|---|
| 予約者の情報 | 氏名、電話番号、メールアドレスなどの連絡先 |
| 宿泊予約の情報 | 宿泊施設名、チェックイン日、チェックアウト日、宿泊料金など |
| 対象者数 | 最大約445万人 |
最大約445万人は、閲覧・取得された可能性のある情報に係る対象者数であり、全員分の漏洩が確定したという意味ではない。
なお、同社はクレジットカード情報と宿泊予約サイトのログイン情報を保有していないと説明している。
宿泊施設を装うフィッシングとみられる連絡を確認
本件に関連して、宿泊施設や宿泊予約サイトを装った不審なメッセージが、WhatsApp、メール、SMSなどで予約者に届く事象が確認されている。
内容には、事前チェックインや予約の維持を理由に外部サイトへ誘導し、クレジットカード情報の入力や支払いを求めるものがある。同社は、カード情報の不正取得や金銭の詐取を目的としたフィッシング詐欺とみて注意を呼びかけている。
原因箇所への対策を実施、システムは通常稼働
同社は不正アクセスの原因となった箇所を特定し、必要な対策とアクセス制御・監視体制の強化を実施した。具体的な侵入手法や対策の詳細は、セキュリティ上の理由から公表していない。
9月24日には一部機能を一時停止したが、同日中に再開。10月9日の発表時点では通常どおり稼働している。個人情報保護委員会への報告と警察への相談も行っている。
不審な支払い要求は公式窓口で確認を
同社は、不審なメッセージのリンクを開かず、返信やカード情報の入力、支払いを行わないよう求めている。予約内容や支払いの確認には、メッセージ内の連絡先を使わず、宿泊施設や予約サイトの公式窓口を利用するよう案内している。
不審なサイトでクレジットカード情報を入力した場合は、速やかにカード発行会社へ相談するよう呼びかけている。
出典:手間いらず「当社システムへの不正アクセスに関する調査状況および対応について」、第二報
※2026年10月11日時点で確認した公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について