無料会員登録
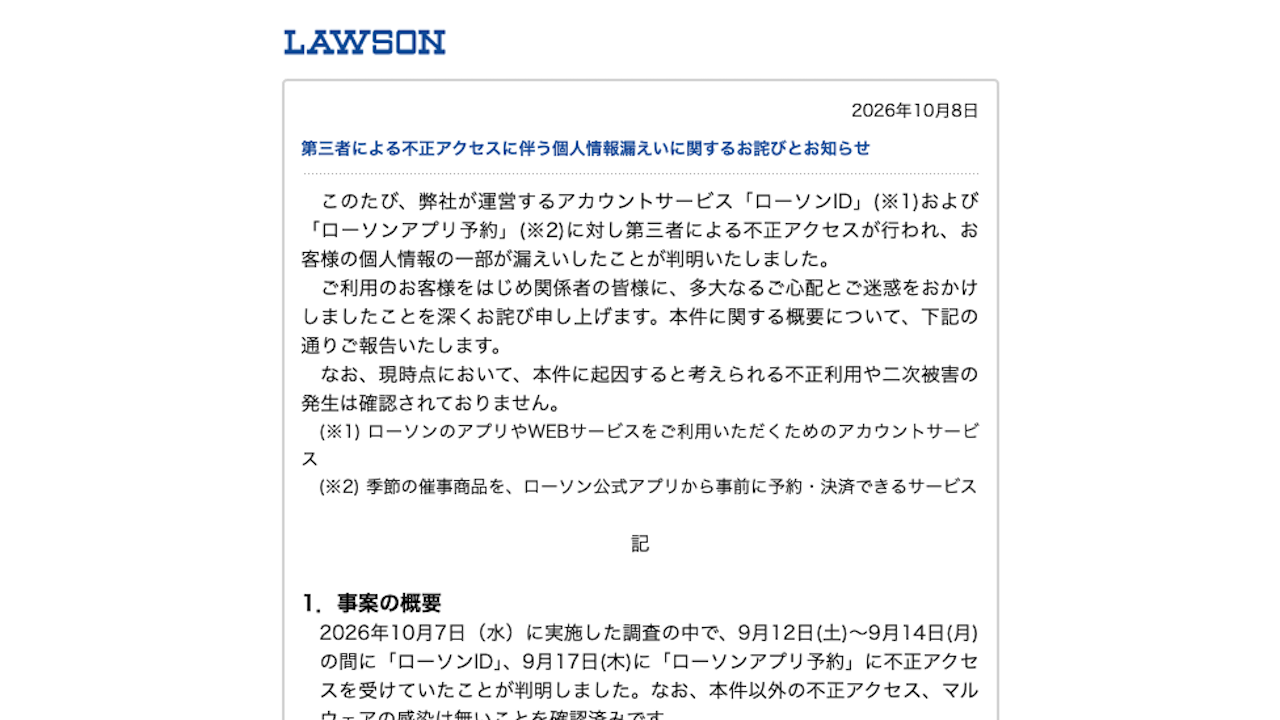
株式会社ローソンは2026年10月8日、同社が運営する「ローソンID」と「ローソンアプリ予約」に第三者による不正アクセスがあり、利用者の個人情報が漏洩したと発表した。
対象はローソンIDの215万5,345件と、ローソンアプリ予約の26件。氏名やメールアドレスなどに加え、予約サービスではクレジットカード番号の一部も含まれる。同社によると、公表時点で本件に起因する不正利用や二次被害は確認されていない。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
9月の不正アクセスが10月7日の調査で判明
ローソンによると、10月7日に実施した調査で、ローソンIDには9月12日から14日、ローソンアプリ予約には9月17日に不正アクセスがあったことが判明した。
TBSは、不正アクセスが当時のセキュリティ監視では検知されていなかったと報じている。発生から判明まで約3週間が経過していた。
漏洩した個人情報の範囲
公表された対象件数と情報項目は次の通り。
| 対象サービス | 対象件数 | 漏洩した情報 |
|---|---|---|
| ローソンID | 215万5,345件 | メールアドレス、氏名。プレゼント応募などで入力していた場合は、性別、電話番号、住所、メルマガ取得情報も対象 |
| ローソンアプリ予約 | 26件 | 氏名、電話番号、クレジットカード番号の一部 |
ローソンIDは、同社のアプリやWebサービスを利用するためのアカウントサービス。ローソンアプリ予約は、季節の催事商品を公式アプリから事前に予約・決済できるサービスとなっている。
アプリ関連システムの不正利用が原因か
同社は、利用者本人に情報を表示するための仕組みが不正に利用されたと説明している。具体的な攻撃手法や悪用された脆弱性については明らかにしていない。
なお、調査では今回の事案以外の不正アクセスや、マルウェア感染は確認されていないとしている。
アプリ予約機能を停止、対象者に個別通知
ローソンは、不審なアクセス元をブロックするとともに、アプリ予約機能を停止した。個人情報保護委員会への報告も実施し、対象の利用者には順次メールで案内する。
再発防止策として、対象システムのセキュリティ対策、監視体制、インシデント対応体制を強化する方針だ。アプリ予約機能は10月中旬の再開を予定し、再開時には公式サイトなどで知らせるとしている。
利用者に不審なメールやSMSへの注意を呼びかけ
ローソンは、登録した連絡先に届く不審なメール、SMS、電話への警戒を呼びかけている。被害に関する問い合わせは、ローソンカスタマーセンターの専用受付フォームで受け付ける。
現時点で二次被害は確認されていないが、利用者は公式サイトやアプリで案内を確認し、心当たりのない連絡に注意する必要がある。
※2026年10月9日朝時点で確認できた公表内容・報道に基づく。
出典:ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
東急ハンズ「ハンズ・ギャラリー・マーケット」860人分の個人情報流出
ジャパネットたかたが起こした個人情報漏洩事件について
千趣会の子会社から不正アクセス被害!対策を考えよう
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
SIMスワッピング
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について