無料会員登録
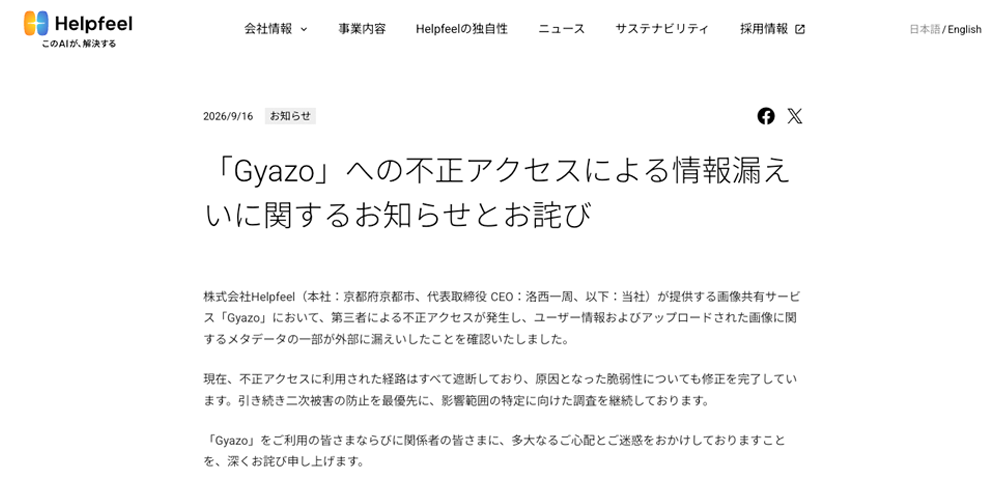
画像:株式会社Helpfeelより引用
株式会社Helpfeelは2026年9月16日、同社が提供する画像共有サービス「Gyazo」への不正アクセスにより、ユーザー情報や画像のメタデータが流出したと発表しました。
不正アクセスは2026年9月11日に発生しました。攻撃者は画像アップロードサーバーの脆弱性を悪用し、同社システム上で同社が意図しないコマンドを実行しました。結果、名前やメールアドレス、パスワードのハッシュ値などを含むユーザー情報約2,362万件と、画像のメタデータ約4.9億件に加え、別途抽出された約240万件のメタデータが漏えいしたことが確認されました。
ユーザー情報には匿名アカウントも含まれますが、個人情報が流出した人数は調査中です。クレジットカード番号などの決済情報は流出していないとしています。
同社は2026年9月12日までに侵入経路の遮断と脆弱性の修正を完了しました。流出したメタデータには画像URLを構成する情報が含まれ、不正に画像を閲覧される恐れがあることから、一部画像の配信を停止しています。今後は外部専門機関による調査を実施し、漏えいの範囲や影響の解明を進める方針です。
参照「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び|株式会社Helpfeel
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.