無料会員登録
画像:デジタル庁より引用
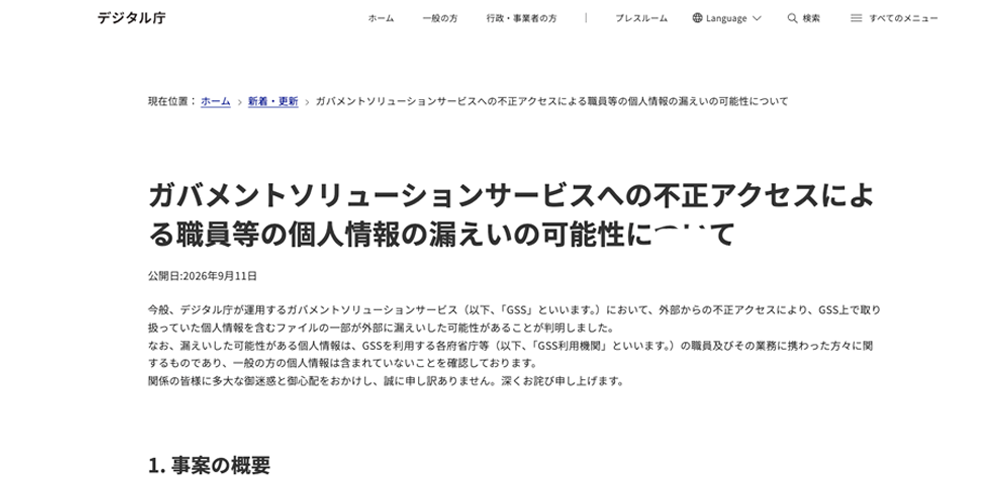
デジタル庁は2026年9月11日、同庁が運用するガバメントソリューションサービス(GSS)に不正アクセスがあり、職員や業務関係者の個人情報約24.6万件が外部に漏えいした可能性があると発表しました。一般の人の個人情報は含まれていないとしています。
同庁によると、2026年6月25日に保守運用担当者のアカウントを使った大量のファイルへのアクセスを検知し、調査を開始しました。その後、2026年7月9日に第三者がネットワーク接続機器(VPN)の脆弱性を悪用して侵入していたことが判明。デジタル庁は該当するアカウントを停止し、侵害された機器と外部との通信を遮断し、外部専門事業者と調査をしたところ、個人情報の漏えいの可能性が確認されました。
対象となるのは、GSS利用機関の職員や業務に携わった公務員らの情報約18.9万件と、事業者や個人の情報約5.7万件です。含まれる情報は氏名、メールアドレス、電話番号、住所などで、マイナンバーや金融機関の口座情報、年金番号は含まれていないとしています。発表時点で、情報の悪用などの二次被害は確認されていません。
同庁は対象者に順次個別に連絡するとともに、関係機関を装った不審なメールや電話などへの注意を呼びかけています。今後は脆弱性管理の方法や外部からの接続方法を見直し、再発防止に取り組む方針です。
参照ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について|デジタル庁