無料会員登録
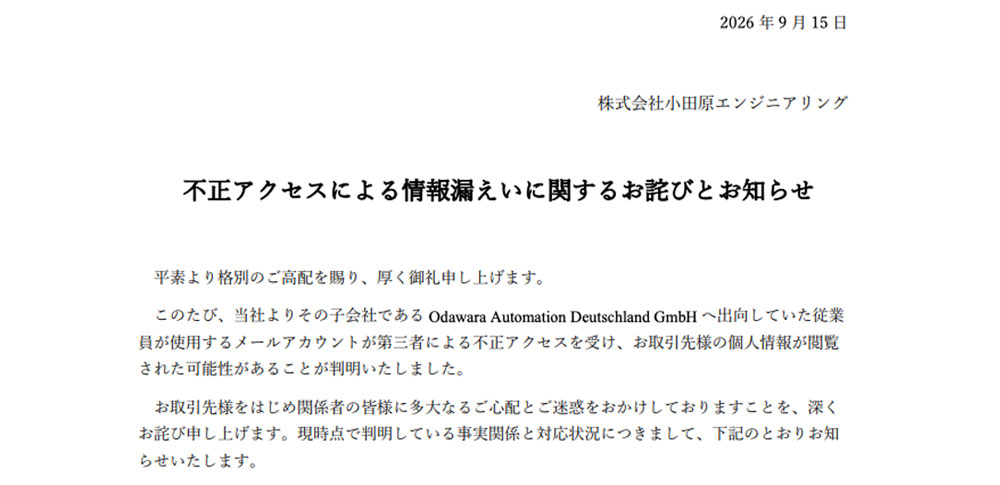
画像:株式会社小田原エンジニアリングより引用
株式会社小田原エンジニアリングは2026年9月15日、ドイツ子会社に出向していた従業員のメールアカウントが不正アクセスを受け、取引先の個人情報が閲覧された可能性があると発表しました。
小田原エンジニアリングによると、事案は2026年8月31日に発覚し、調査により2026年3月27日から2026年8月31日まで、継続的な不正アクセスが確認されました。閲覧が確認されたメールは約3,500通で、2018年に送受信されたものも含まれます。さらに第三者が従業員になりすまして入金を指示するメールを送り、一部の取引先に金銭被害が生じたことも確認されました。
同社は事案判明後、パスワード変更や全セッションの強制ログアウト、拠点外からのアクセスに対する多要素認証の必須化などを実施しました。さらに日本の個人情報保護委員会とドイツの監督当局に報告しました。同社は今後、取引先と連携して被害拡大の防止を進める方針です。
参照不正アクセスによる情報漏えいに関するお詫びとお知らせ|株式会社小田原エンジニアリング
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.