無料会員登録
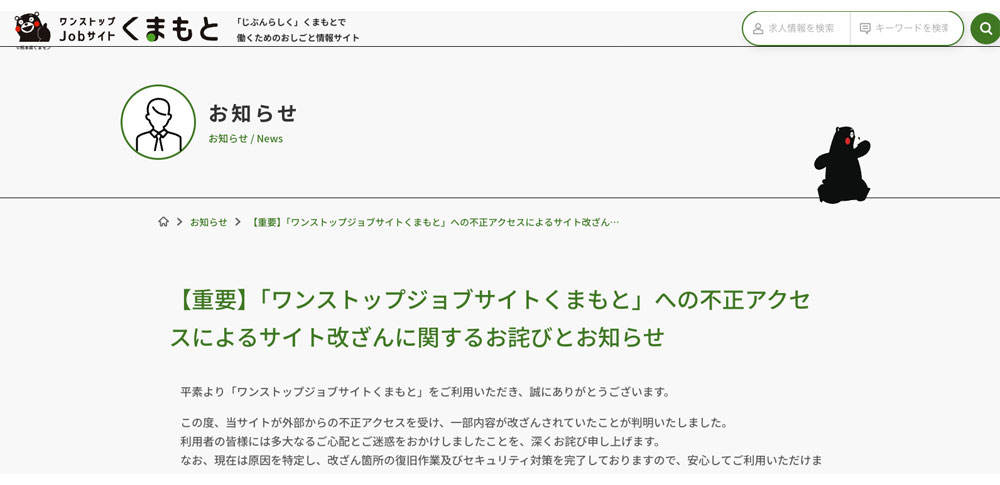
画像:「ワンストップジョブサイトくまもと」より引用
熊本県は2026年9月9日、転職情報サイトの「ワンストップジョブサイトくまもと」が外部から不正アクセスを受け、サイトの一部が改ざんされたと発表しました。
熊本県によると、「ワンストップジョブサイトくまもと」では何者かの改ざんにより、利用登録画面で会員規約の同意ボタンをクリックすると、偽の警告広告「フェイクアラート」が表示される状態となっていました。発生期間は2026年9月1日~2026年9月3日で、iOS端末のiPhoneのみで確認されました。
現在は、原因の特定と改ざん箇所の復旧、セキュリティ対策は完了しています。県は今回の不正アクセスによる個人情報などの漏洩は確認されていないとしています。県は利用者に謝罪し、今後はシステム監視体制をさらに強化するとともに、再発防止に取り組むとしています。
参照【重要】「ワンストップジョブサイトくまもと」への不正アクセスによるサイト改ざんに関するお詫びとお知らせ|「ワンストップジョブサイトくまもと」
関連コラム(あわせて、以下の記事もよく読まれています)
脆弱性とは?その原因と対策方法を知ってリスクを減らそう
セキュリティ警告とは?本物と偽物の見分け方・偽警告が出たときの対処法・電話後の対応を解説
2007年大日本印刷で発生した大規模情報漏洩事件について
トロイの木馬とは?感染したらどうなる?症状や種類・対処法まで
偽警告とは?仕組みや種類、セキュリティ対策について徹底解説