無料会員登録
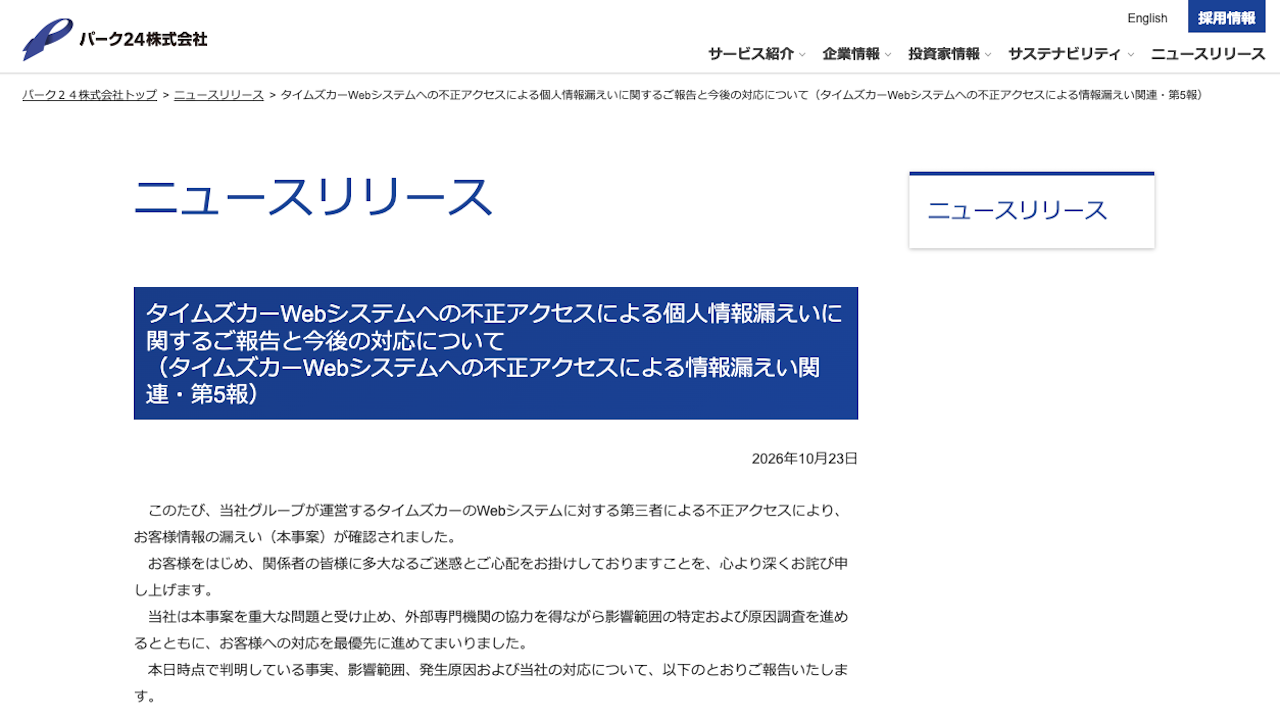
パーク24は10月16日、タイムズカーの会員登録で提出された運転免許証などの本人確認書類の画像について、登録完了後は保有しない社内ルールに変更すると発表した。日テレNEWS NNNは11月8日、相次ぐ漏えいを受けて個人情報を持たない選択をする企業が増えていると報じた。

概要
日テレNEWS NNNによると、企業への不正アクセスで顧客の個人情報が漏えいする事態が相次ぎ、そもそも個人情報を持たないという選択をする企業も出てきている。同記事は、パーク24、物語コーポレーション、ドコモの事案に触れている。
パーク24はこれまで、運転免許証などの画像を会員期間中と退会後7年間保有していた。同記事は、この画像を先月末までに全て削除したと伝えている。
パーク24の発表によると、時系列は次のとおり。
9月25日、9時07分に不正アクセスを検知し、調査を開始した。
9月26日、7時25分までに侵入経路を遮断し、攻撃元からの通信の遮断を完了した。
9月28日、最大約660万件のアカウントで個人情報が漏えいしたと発表した。
9月29日、本人確認書類情報が流出したアカウント数は約160万件と発表した。
10月16日の第4報で、会員登録完了後は画像を保有しない社内ルールに変更し、保有中の画像は申し出の有無にかかわらず10月末までに削除するとした。
10月23日の第5報で、フォレンジック調査の結果を公表した。原因は、同社Webシステムの脆弱性を悪用して侵入され、取得した情報でデータベースにアクセスされたこととされる。攻撃手法の詳細は、二次被害防止のため公表されていない。
他社では、物語コーポレーションが10月5日、「焼肉きんぐ」公式アプリの会員管理システムから会員情報1,078万8,963件が漏えいしたと発表した。NTTドコモは11月5日、「ドコモオンラインショップ」と「My docomo」のサーバーへの不正アクセスを確認したと発表した。
被害・影響の範囲
パーク24では、氏名などの顧客情報が流出した数は662万8,007件とされる。氏名、住所、生年月日、電話番号、メールアドレスのほか、運転免許情報や、本人確認書類として提出された運転免許証、学生証などの画像が含まれる。
このうち外部送信の痕跡が確認された本人確認書類画像データは146万4,800件だった。クレジットカード番号の全桁とセキュリティコードは保持しておらず、不正利用のおそれはないとしている。
物語コーポレーションでは、会員番号、氏名、電話番号、メールアドレスなどが対象で、生年月日、郵便番号、パスワードは漏えいしていない。同システムにはクレジットカードなどの決済情報は登録されていない。
ドコモでは、流出した対象件数は最大約30万件で、氏名、住所、生年月日、携帯電話番号、連絡先電話番号などが含まれる。詳細な範囲と件数、侵入経路は調査中とされている。
企業・団体の対応
パーク24は、会員に対し多大なるご迷惑とご心配をお掛けすることを深くお詫びした。9月26日までに侵入経路を遮断し、その後も監視を続けている。
第5報では、暗号化された画像データへのアクセスと外部送信の痕跡が確認された顧客に、3,000円相当の現金または金券を支払う方針を示した。画像は暗号化されていたが、外部に送られたデータが将来復号される可能性は完全には否定できないとしている。
費用面では、見舞金と対応費用として特別損失55億円を2026年10月期決算に計上する。技術面では、同一構成システムへの点検と脆弱性対策、監視・検知の強化を実施した。今後は具体的な情報セキュリティ強化策を年内を目処に公表するとしている。第5報の内容を整理した解説サイトによると、個人情報保護委員会への報告、警察への相談、国土交通省への一報も行われたとされる。
物語コーポレーションは、10月2日に不正アクセスを確認して通信遮断と防御措置を実施した。ドコモは、11月5日午前1時5分ごろから両サービスの手続きを停止し、不審な連絡への警戒を呼びかけている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、本人確認書類のように変更できない情報を長く保有するほど、漏えい時の影響が大きくなることを示している。守りを固めるだけでなく、そもそも保有する情報を減らす判断が現実的な選択肢になっている。自社の保有情報を見直す機会としたい。
保有情報の棚卸し
会員情報や本人確認書類などの保有項目を一覧にし、利用目的と保有期間を確認する。目的が曖昧なものや、使っていない名簿は削除を検討する。
保有ルールの見直し
パーク24は、確認が済んだ画像を即時削除する運用に改めた。自社でも、本人確認の完了後に画像を残す必要があるかを点検し、残す場合は法令上の根拠と期間を明確にする。
公開システムの脆弱性対策
パーク24の事案は、Webシステムの脆弱性が侵入の入口になったとされる。公開しているシステムの脆弱性診断を定期的に行い、同じ構成のシステムも併せて点検する。
暗号化と検知体制の確認
画像を暗号化していても、外部送信された場合に将来の復号リスクが残る。暗号鍵の管理方法を見直し、大量のデータ読み出しを検知できるよう、ログの監視体制を整える。
顧客への情報提供
漏えい時に備え、対象者への個別連絡、問い合わせ窓口、注意喚起の文面を事前に準備する。偽のメールやSMS、電話への注意を早い段階で伝える。
なお、ドコモの流出範囲と侵入経路、パーク24の具体的なセキュリティ強化策は現在調査中、または今後公表予定とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
企業におけるセキュリティ予算の組み方について
2012年に発生したベクターでの大規模情報漏洩事件について
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
サイバー攻撃の被害事例18選【2026年9〜10月最新版】情報漏洩・サービス停止とAI時代の対策
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出