無料会員登録
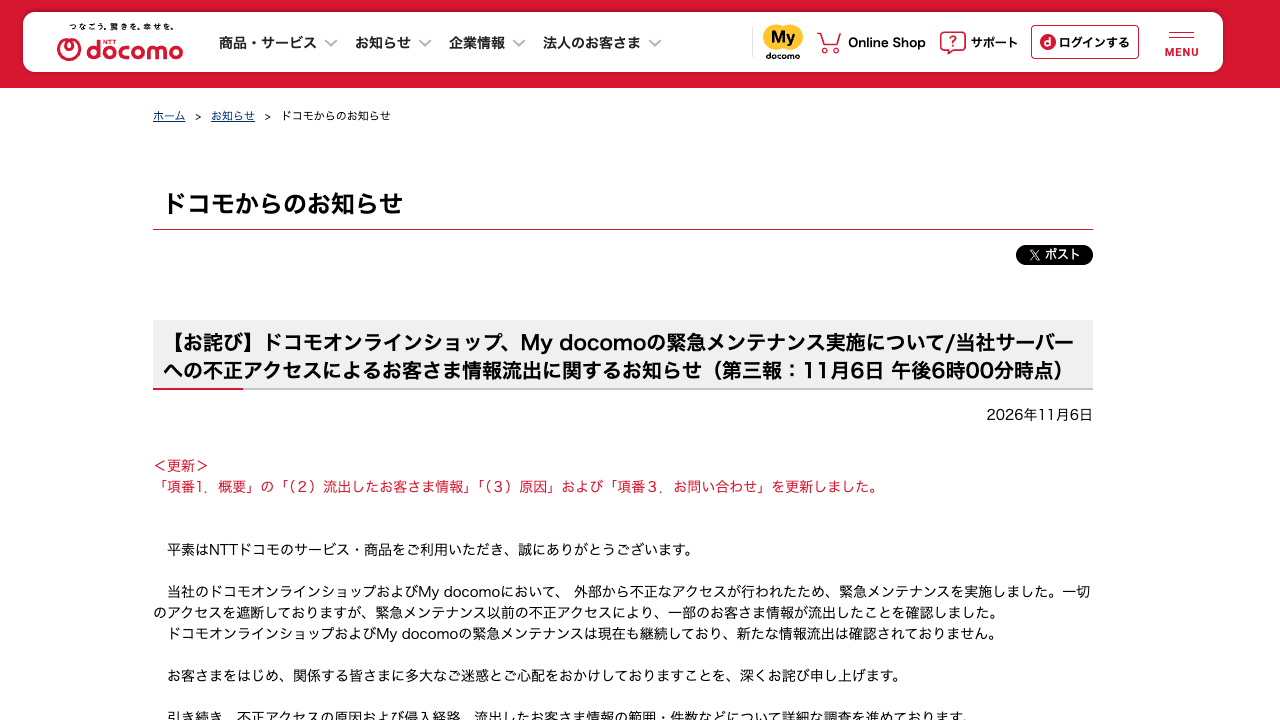
NTTドコモは11月6日、ドコモオンラインショップとMy docomoへの不正アクセスについて記者会見を開き、流出件数は最大29万4,839件(回線)と発表した。5日の発表では最大約30万件としていたが、この会見で本人確認書類の番号や料金プランなども含まれることを公表した。

概要
ドコモオンラインショップとMy docomoに外部から不正なアクセスがあり、緊急メンテナンス以前の不正アクセスで一部の顧客情報が流出したと、同社は説明している。緊急メンテナンスは現在も続いており、同社は新たな情報流出は確認されていないとしている。
ドコモは6日の会見で謝罪した。手口について、外部の攻撃者がインターネットから不正にアクセスし、複数のシステムが有機的に連動する仕組みを悪用して、利用者の情報を機械的に検索、取得したとされる。この攻撃はdアカウントが起点だったという。2段階認証やパスキーなどの認証機能そのものは正常に機能していたとされる。
ドコモの発表と会見によると、時系列は次のとおり。
11月4日の7時ごろから、アラートの閾値には達しないものの、探りとみられる事前アクセスが始まっていたことが、後のログ解析で判明した。
11月4日10時30分に大量アクセスのアラートを検知し、対策を開始した。14時30分に海外IPアドレスを遮断したが効果はなく、16時20分にMy docomoをメンテナンスモードとした。
同日18時10分に攻撃経路を特定して遮断し、20時32分にMy docomoを再開した。しかし23時16分に再び不正アクセスの可能性を検知した。
11月5日1時5分にMy docomoとドコモオンラインショップをメンテナンスモードとし、2時10分に利用者情報の流出を確認した。同日、ドコモは最大約30万件の流出を公表した。
11月6日18時からは、予防的措置としてahamoの新規受付サイトも停止した。同日の第三報で流出項目を更新し、夜に会見を開いた。
委託先など、他の組織の発表は確認できていない。
被害・影響の範囲
影響を受けたのは最大294,839件(回線)で、内訳は個人204,157件、法人90,682件。
流出した情報は、氏名、住所、生年月日、携帯電話番号、本人確認書類の番号、料金プランやオプションなど。メールアドレスなどの連絡先も含まれる。
一部の利用者では、法定代理人や手続代理人の氏名と連絡先、勤務先や法人の名称と所在地、金融機関名、支店名、口座番号なども含まれる。
クレジットカード番号はマスキングしていたため流出していない。マイナンバーは画像も番号も保存しておらず、対象外とされる。流出した顧客には、すでに解約した人も含まれる。
流出した情報は、暗号化されていない状態だったと説明された。今回確認した範囲では、流出した情報の不正利用が確認されたとの発表は見当たらない。
企業・団体の対応
ドコモは、確認された攻撃経路と類似の経路を遮断し、外部から顧客情報を取得できない状態にしたとしている。ドコモオンラインショップとMy docomoは5日未明から緊急停止が続いている。再開時期は、5日時点の第二報の段階で示されていない。
対象となる個人顧客には、6日からSMSで謝罪と事案の概要、二次被害防止の注意事項を案内している。今後も複数回のSMSやダイレクトメールで案内する方針という。不審なメールやSMSのURLにアクセスしない、添付ファイルを開かない、パスワードや暗証番号、クレジットカード情報を入力しないよう呼びかけている。
対象となった個人と法人の顧客に対しては、お見舞金の支払いを検討している。前田義晃社長は会見で謝罪した。今回確認した範囲では、警察や個人情報保護委員会への届出に関する記載は確認できていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、認証機能に不備がないまま、複数システムの連携の隙を突かれて情報が取得されたとされる。個別機能の診断だけでは、こうした攻撃を見逃すおそれがある。また、本人確認書類の番号など、保存を求められる情報の管理も問われる。
システム連携を含めた診断
脆弱性診断は、画面や機能ごとの確認にとどめない。複数のシステムが連動する業務フロー全体を対象に、想定外の組み合わせで呼び出された場合の挙動を検証する。
保管情報の最小化と暗号化
保存している個人情報の項目と保存期間を棚卸しする。法令上の保存義務がある情報は、アクセス権限を絞り、保管時の暗号化に加えて、取得時のマスキングも検討する。解約者の情報も対象に含める。
大量アクセスの検知と遮断の手順
閾値に満たない探りのアクセスも把握できるよう、ログの分析方法を見直す。海外IPの遮断だけで止まらない場合に備え、経路単位で遮断する手順と判断者をあらかじめ決めておく。
フィッシング対策と顧客への案内
流出情報を悪用した、自社を装うメールやSMSが届く可能性に備える。連絡手段と正規の案内の出し方を決め、顧客に事前に周知しておく。
インシデント時の情報開示
初報の段階で件数や項目が確定していない場合でも、更新する前提で公表する。変更点を明示し、利用者が取るべき行動を併記する。
なお、侵入経路の詳細と、通信の秘密に該当する情報の流出の有無は、5日時点で調査中とされていた。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.