無料会員登録
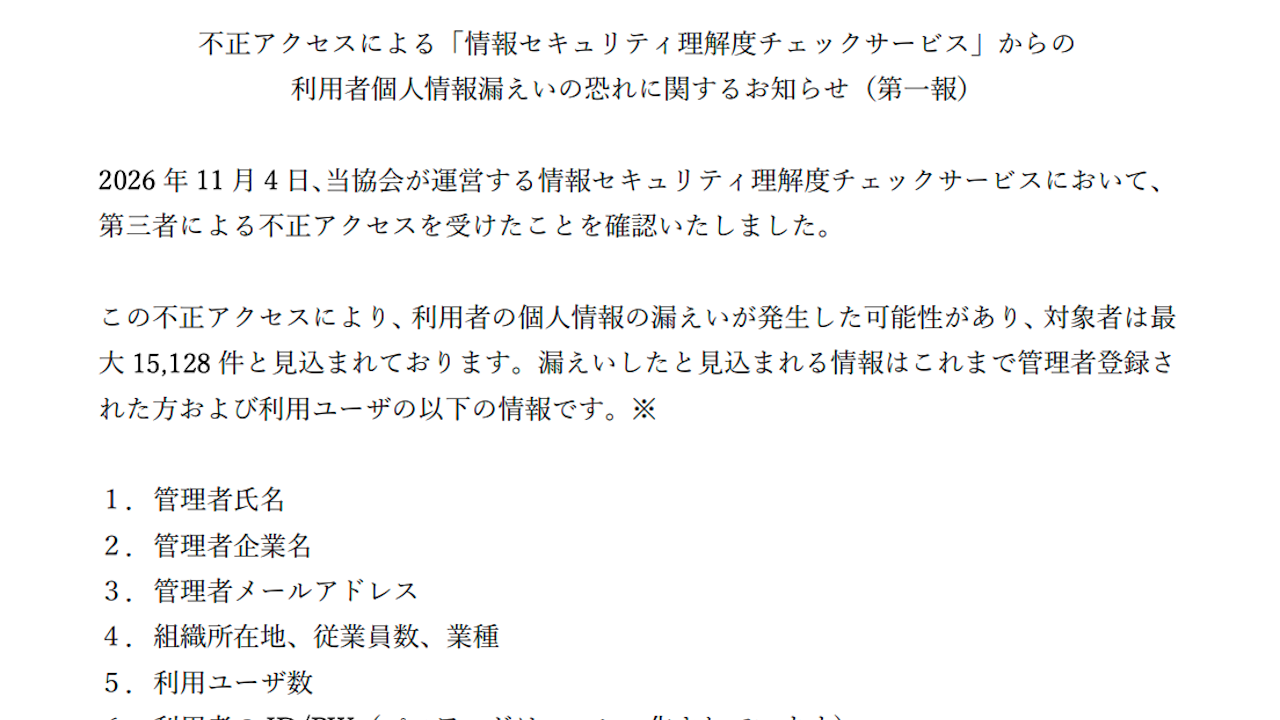
日本ネットワークセキュリティ協会(JNSA)は11月6日、同協会が運営する「情報セキュリティ理解度チェックサービス」が第三者による不正アクセスを受け、最大1万5,128件の個人情報が漏えいした可能性があると発表した。今回の発表は第一報であり、侵入経路や影響範囲は調査中で、件数も変わる可能性がある。

概要
対象サービスは、企業や団体が従業員のセキュリティ知識を確認するためのオンラインテストである。組織の管理者が社員や職員を登録し、Web上で問題を受講させる仕組みだ。サービスは現在停止している。
JNSAの発表によると、時系列は次のとおり。
10月30日夜ごろ、不正アクセスが始まった可能性がある。これまでの調査で判明したもので、確認は後日になった。
11月4日、JNSAは第三者による不正アクセスを受けたことを確認した。
発覚後、被害の拡大を防ぐためにサービスを停止し、外部の専門事業者の協力を得て原因の究明と影響範囲の特定を進めている。
11月6日、JNSAは第一報を公表した。同日に個人情報保護委員会へ報告する予定としている。
原因や侵入経路について、具体的な侵入経路は明らかになっていない。委託先など、関係する他組織による発表は確認できなかった。
被害・影響の範囲
漏えいした可能性がある情報は、管理者登録された方と利用ユーザーの情報である。公式発表には、管理者企業名、管理者メールアドレス、組織所在地、従業員数、業種、利用ユーザー数が挙がっている。管理者氏名、利用者ID、ハッシュ化されたパスワードも対象として挙げられている。
対象者は最大1万5,128件と見込まれている。情報ごとの件数や、この件数の内訳は示されていない。そのため、1万5,128人分の氏名やパスワードが漏れたとは断定できない。
上記以外の情報が含まれるかどうかは、第一報では示されていない。二次被害の有無や、実際に悪用された事実の有無も公表されていない。他の組織への影響拡大も、現時点では公表されていない。
企業・団体の対応
JNSAは「日本のセキュリティレベルを向上させるべき協会でありながら」と述べたうえで謝罪している。
技術的な措置として、対象サービスを停止した。外部専門事業者と、原因や影響範囲を調査している。
利用者への連絡については、漏えいの可能性が確認された利用者に、対象者の特定が完了次第、個別に連絡する予定としている。
注意喚起も出している。JNSAは協会や関係機関を装うメールへの注意を呼びかけ、不審なメールのリンクや添付ファイルを開かないよう求めている。協会がメール本文のURLからIDやパスワードの入力、変更を求めることはないとしている。
個人情報保護委員会へは11月6日に報告する予定とされている。警察への届出については、確認できた発表には記載がない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、研修や啓発に使う外部サービスも攻撃対象になり得ることが改めて示された。管理者の連絡先と組織情報が組み合わさると、本物らしいなりすましメールを作られるおそれがある。まず自社の利用状況を確認し、影響の有無を早めに判断したい。
利用状況の棚卸し
自社や関係部署が、このサービスの管理者や利用者として登録していないかを確認する。部署単位で個別に契約や登録をしている例もあるため、情報システム部門だけでなく人事や総務にも照会する。
同じパスワードの変更
対象サービスで使っていたIDとパスワードが、他のサービスと共通になっていないかを確認する。パスワードはハッシュ化されていたとされるが、共通のものがあれば念のため変更する。再開時の案内に従い、変更手順を周知する。
なりすましメールへの警戒
JNSAや研修再開を装い、URLからのID再登録やパスワード変更を求めるメールが届く可能性がある。メール内のリンクは開かず、公式サイトに掲載された情報で真偽を確かめるよう、従業員に周知する。
外部サービス委託先の確認
従業員教育などで外部サービスを使う場合は、保有される情報の種類と保存方法を整理する。事故時の連絡手順と、通知までの目安時間も契約や運用の面で確認しておく。
従業員・受講者への情報提供
自社の従業員が受講者として登録されていた場合は、事実関係を社内に共有する。問い合わせ窓口を決め、JNSAからの案内が届いたときの対応も伝えておく。
なお、侵入経路、漏えいした情報の件数と内訳、二次被害の有無は現在調査中とされている。今後の続報に注意されたい。
出典
- JNSA 不正アクセスによる「情報セキュリティ理解度チェックサービス」からの利用者個人情報漏えいの恐れに関するお知らせ(第一報)
- ITmedia NEWS
- ASCII.jp
- 株式会社アクト
- NOVAIST

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
マイクロソフトのOffice365がクラウドになった理由をセキュリティ観点から考える
サイバー攻撃による損害額はいくらなのか?
エクスプロイトとは?マルウェアとの違いから考える防止・対策方法
セキュリティチェックシートで自社のセキュリティを無料診断しよう
情報漏洩の原因「ヒューマンエラー」効果的なセキュリティ対策
結局セキュリティってどれくらい重要なの?
未経験からセキュリティエンジニアになるには?求人・転職状況から学習方法まで解説
セキュアプリント(印刷セキュリティ)とは?その仕組みやメリットについて徹底解説