無料会員登録
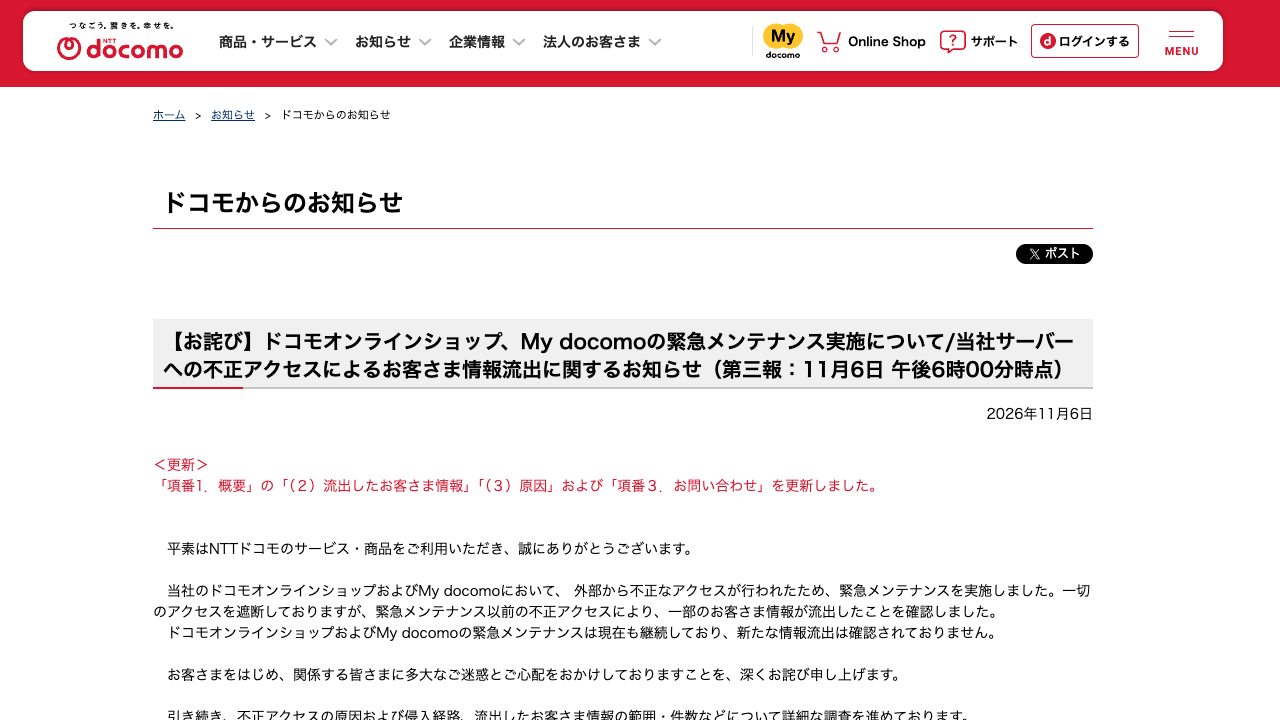
NTTドコモは11月8日、ahamoサイトで実施していた緊急メンテナンスが完了したと案内した。サイトの安全性が確認できたとしてサービスを再開した。一方で、不正アクセスを受けたドコモオンラインショップとMy docomoは、8日13時時点でメンテナンス中のままである。

概要
ドコモオンラインショップとMy docomoに外部から不正アクセスがあり、顧客情報が流出した。ahamoサイトは、この事案を受けた予防的措置として停止されていた。ahamoサイトでは不正アクセスは確認されていないとされる。
ahamoサイトは11月6日17時26分ごろから一時停止していた。停止中は、ahamoの新規契約や各種手続きをドコモショップで受け付けていた。
ドコモの発表や会見の報道によると、時系列は次のとおり。
11月4日7時ごろから、探りとみられる事前アクセスが始まっていたことが、後のログ解析で判明した。同日10時30分に大量アクセスのアラートを検知し、14時30分に海外IPアドレスを遮断したが効果がなく、16時20分にMy docomoをメンテナンスモードとした。
攻撃経路を遮断して20時32分にいったん復旧したが、不正アクセスの可能性を検知した。翌5日1時5分に、My docomoとドコモオンラインショップをメンテナンスモードとし、2時10分に利用者情報の流出を確認した。
ドコモは5日に緊急メンテナンスの実施を発表した。同日の第二報で、最大約30万件の情報流出を公表した。6日の第三報では、流出した情報の項目と原因などを更新した。
6日夜には記者説明会を開いた。11月8日、ahamoサイトの再開を案内した。
原因と侵入経路は、発表された範囲では次のとおり。攻撃はdアカウントが起点で、2段階認証やパスキーなどの認証機能自体は正常に機能していたとされる。外部の攻撃者がインターネットから不正にアクセスし、複数のシステムが連動する仕組みを悪用して、機械的に顧客情報を検索・取得したとされる。攻撃元は特定できていない。
被害・影響の範囲
流出した顧客情報は最大29万4,839回線分で、内訳は個人契約が20万4,157回線、法人契約が9万682回線とされる。5日の発表では最大約30万件としていた。すでに解約した顧客も含まれる。
対象顧客全員で、氏名、生年月日、住所、メールアドレスなどの連絡先、本人確認書類の番号、契約情報が流出した。一部の顧客では、法定代理人や手続代理人の氏名・連絡先、勤務先の情報、金融機関名・支店名・口座番号・口座名義、子育て応援プログラムに関する情報も含まれる。
クレジットカード番号はマスキングしていたため、流出していない。マイナンバーは画像も番号も保存しておらず、対象外とされる。
流出した情報は、あるシステムで暗号化を解いた後のデータで、暗号化されていない状態だったという。二次被害の有無は、現時点で公表されていない。ドコモは、流出した情報を悪用した不審なメールなどへの注意を案内している。
ドコモは、5日の第二報時点で、メンテナンス後の新たな情報流出は確認されていないとしていた。ahamoサイトで不正アクセスは確認されていない。
企業・団体の対応
ドコモは6日の会見で謝罪した。現在は、攻撃に使われた経路と類似する経路を遮断している。対象の個人ユーザーには、6日からSMSで案内を送付している。法人ユーザーにも順次案内する。不審な連絡やフィッシング詐欺への注意も呼びかけている。
個人・法人ユーザーへのお見舞金の支払いを検討しており、詳細は別途案内するとしている。専用窓口(0120-451-360)も開設した。
ahamoサイトは、安全性を高めるシステム改修を施し、確認がとれ次第再開する方針だった。11月8日にサイトの安全性が確認できたとして再開した。ドコモオンラインショップとMy docomoの再開時期は未定である。
警察や個人情報保護委員会への届出状況は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、認証機能に不備がないまま、複数システムの連携の隙を突かれたとされる。個別機能の診断だけでは、こうした攻撃を見逃すおそれがある。また、保存が求められる本人確認書類の番号などを、どこに、どのような状態で持つかも問われる。
システム連携の棚卸し
自社の認証基盤と業務システムが、どの経路でデータをやり取りしているかを洗い出す。個別機能の診断に加え、複数機能を組み合わせたときの挙動も検証対象にする。
保存データの最小化と保護
本人確認書類の番号や口座情報など、保存している個人情報の項目と保管場所を確認する。復号後のデータが残る場所では、アクセス制御と取得量の監視を強化する。
大量アクセスの検知と対応手順
海外IPの遮断だけでは止まらない場合を想定し、段階的な遮断や機能停止の判断基準を決めておく。事前の探りのような、閾値に達しない通信も後から追えるよう、ログを保全する。
関連サービスの予防的な扱い
ドコモは、不正アクセスが確認されていないahamoサイトを、予防的に停止した。同様に、同じ基盤や連携先を持つサービスの扱いを、事前に決めておく。停止中の代替手続きも用意する。
顧客への通知と注意喚起
流出した項目を明確に示し、フィッシングなどの二次被害への注意を早めに案内する。法人顧客には、営業担当を通じた連絡など、別の経路も準備しておく。
なお、侵入経路の詳細、攻撃元、お見舞金の内容、ドコモオンラインショップとMy docomoの再開時期は現在調査中とされている。今後の続報に注意されたい。
出典
- NTTドコモ「当社サーバーへの不正アクセスによるお客さま情報流出に関するお知らせ(第三報)」
- ITmedia Mobile(Yahoo!ニュース)ドコモがahamoサイトの緊急メンテナンスを完了
- ケータイ Watch ドコモ最大29万件超の顧客情報流出、「システム連携の隙」狙われる
- CNET Japan(Yahoo!ニュース)ドコモ、不正アクセス被害者へお見舞金
- Impress Watch ドコモ不正アクセス、「料金プラン」などの情報も流出

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説