無料会員登録
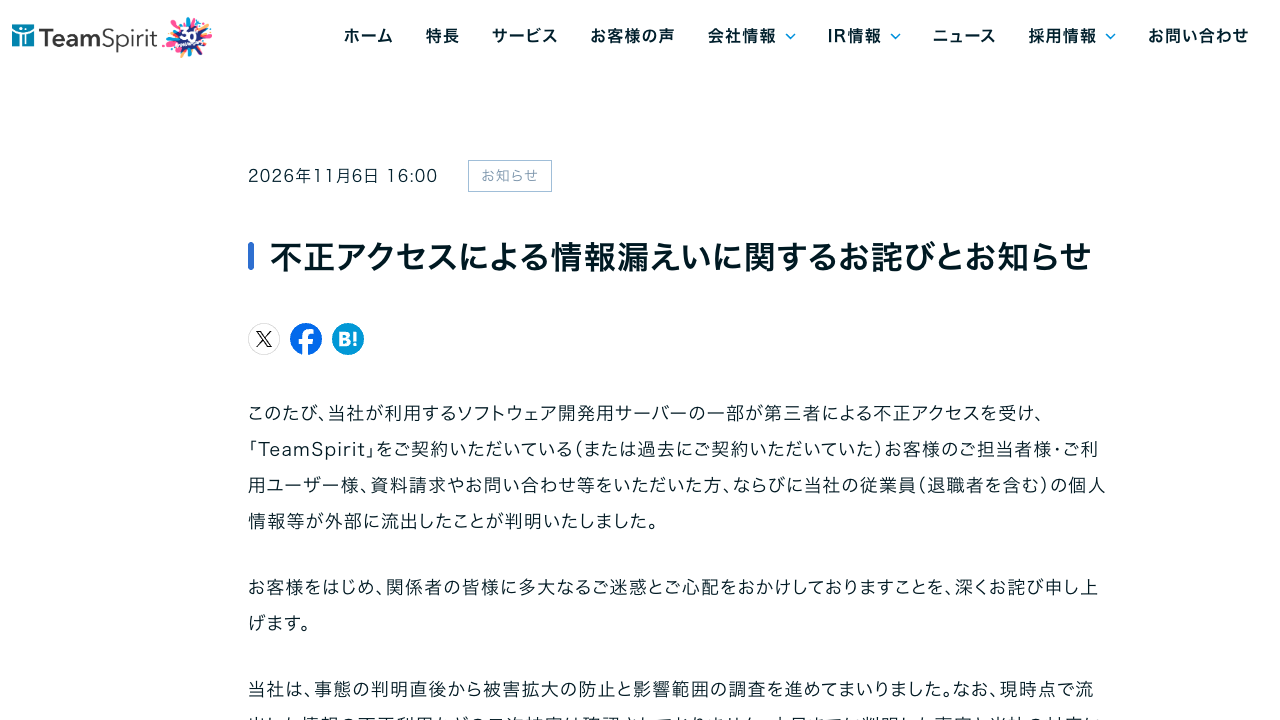
チームスピリットは11月6日、同社が利用するソフトウェア開発用サーバーの一部が第三者による不正アクセスを受け、個人情報等が外部に流出したことが判明したと発表した。流出は勤怠記録にとどまらず、契約企業の担当者や資料請求者、従業員など複数の区分に及び、件数は重複を除き2万8,824件とされる。

概要
対象は、勤怠管理サービス「TeamSpirit」の現契約企業または過去の契約企業の担当者・利用ユーザー、資料請求や問い合わせをした人、同社の従業員(退職者を含む)である。同社は、被害拡大の防止と影響範囲の調査を進めているとしている。
チームスピリットの発表によると、時系列は次のとおり。
10月27日、第三者が開発用サーバーに不正ログインした。同社は、サーバーに保管されていた認証情報を用いて、クラウド環境からデータが取得されたことを確認した。
同社は同日中に当該サーバーを停止し、外部からの接続経路を遮断した。その後、外部のセキュリティ専門機関の支援を受け、弁護士とも連携して調査を進めている。
個人情報保護委員会への報告は10月30日付けで完了している。対象者への個別連絡は、11月6日から順次行うとされる。
不正ログインの具体的な手口は、確認できた範囲の発表では示されていない。委託先など他組織の発表は確認できていない。
被害・影響の範囲
流出した個人情報の件数は、現時点で確認できた範囲で重複を除き2万8,824件とされる。このうち要配慮個人情報が35件含まれる。
契約企業の関係者については、次の情報が含まれるとされる。担当者・ユーザーの氏名、メールアドレス、ログインID、同社が管理する識別番号・アカウント情報である。問い合わせ・依頼の記録の一部も含まれる。サービス提供・維持のために同社が保有していた、契約企業の従業員の勤怠記録の一部も含まれる。契約や利用環境に関する企業情報の一部も含まれる。
資料請求や問い合わせ、セミナー申込みをした人、従業員や退職者の流出項目の詳細は、確認できたページの範囲では読み取れなかった。項目は対象者ごとに異なり、個別に連絡するとされる。
二次被害は、現時点で確認されていない。他組織への影響の広がりは、公表されていない。
企業・団体の対応
同社は関係者に多大な迷惑と心配をかけたとして、おわびしている。
技術的な措置として、流出が疑われる認証情報の無効化がおおむね完了している。外部のセキュリティ専門機関による対策支援は実施中である。警察への届出は、確認できた範囲では記載がない。
利用者向けには、流出情報を悪用した不審なメール、電話、SMSが届くおそれがあると注意喚起している。URLのクリックや添付ファイルの開封、ID・パスワードの入力をせず、メッセージを削除するよう求めている。同社がメールや電話で、パスワード等の認証情報を尋ねることはないとも説明している。
再発防止策は、調査結果を踏まえて策定し、あらためて公表するとされる。
編集部コメント(読者企業が取るべき対策)
今回の事案では、開発用サーバーに保管された認証情報が、クラウド環境のデータ取得に使われたとされる。開発環境の侵害が、本番に近いデータの流出につながり得ることを示している。勤怠サービスを使う企業は、自社の従業員データが事業者側にも保管されている点を確認したい。
利用状況の棚卸し
TeamSpiritを含め、勤怠などのクラウドサービスの利用有無と契約状況を洗い出す。過去に契約して終了したサービスも対象に含め、事業者に残るデータの有無を確認する。
事業者からの通知の確認
事業者から個別連絡が届く可能性があるため、窓口担当者のメールを確認する体制を整える。自社が対象かどうか、どの項目が含まれるかを、通知で確認する。
従業員への注意喚起
流出した情報を悪用した、なりすましメールや電話、SMSに備え、社内に周知する。不審な連絡のURLや添付ファイルを開かず、社内の窓口へ報告するよう伝える。
認証情報の管理見直し
開発・検証環境に認証情報を平文で置いていないか点検する。シークレット管理の仕組みを導入し、権限は必要最小限にし、定期的に更新する。
委託先管理の見直し
クラウド事業者に、保管するデータの範囲と保管期間を確認する。事故時の連絡期限や、個人情報保護委員会への報告に関する役割分担も、契約で確認しておく。
なお、不正ログインの手口や、再発防止策は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.