無料会員登録
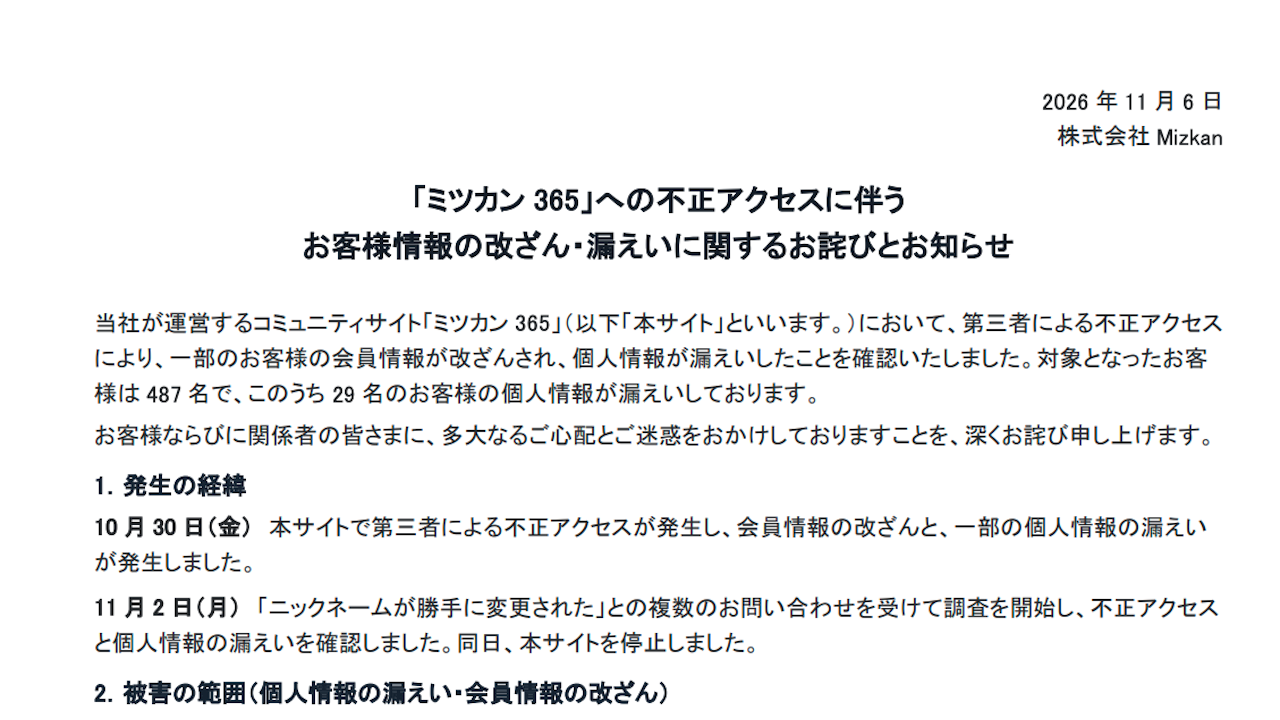
ミツカンは11月6日、会員向けコミュニティサイト「ミツカン365」が第三者による不正アクセスを受け、会員情報が改ざんされたと発表した。改ざんは487人分で、うち29人分については漏えいを確認したとしており、改ざんと漏えいが同時に起きた点が注目される。

概要
改ざんされたのは、会員のニックネームとユーザーアイコンである。ニックネームが「名なしさん」に変更され、ユーザーアイコンが書き換えられた。漏えいしたのは顧客IDとメールアドレスとされる。
ミツカンの発表や報道によると、時系列は次のとおり。
10月30日に、第三者による不正アクセスが発生した。
11月2日に、「ニックネームが勝手に変更された」という複数の問い合わせがあり、不正アクセスと漏えいが発覚した。サイトは同日から運営を停止している。
情報まとめサイトによると、11月4日には、安全確認のためミツカン公式通販とFibee腸内会を一時停止した。
11月5日に、個人情報保護委員会へ速報した。
11月6日に公表し、16時から対象の会員487人へ案内メールを送り始めた。
不正アクセスの原因や侵入経路は、確認できた範囲では公表されていない。委託先の事故に起因するとの説明も確認できていない。
被害・影響の範囲
漏えいしたのは、29人分の顧客IDとメールアドレスである。氏名、住所、パスワード、クレジットカードの決済情報は含まれていない。
情報まとめサイトによると、29人のうち26人は、ポイントによる特典交換の回数とキャンペーン・モニター企画への応募回数も漏えいした。この内容はミツカンの発表を引用したものとされるが、原文は確認できていない。
改ざんの件数について、中日新聞は458人と報じた。時事通信配信の記事などは487人としている。本記事は487人を採用する。
二次被害の有無は、確認できた報道では触れられていない。なお、ミツカンは別に、10月23日に委託先Studioの事故、11月2日に佐川急便の事故を公表している。佐川急便の件は、漏えいの範囲や件数が調査中である。これらと今回の事案の関係は、確認できた範囲では示されていない。
企業・団体の対応
ミツカンはサイトの運営を停止した。情報まとめサイトによると、改ざんされた情報の復旧、不正なプログラムやアカウントへの対処、他機能の点検を進めている。
対象の会員487人には、案内メールを順次送っている。個人情報保護委員会には、11月5日に速報を行ったとされる。
警察への届出の有無や、再発防止策は確認できていない。サイトの再開時期も公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、情報の漏えいだけでなく、会員が見るプロフィールの改ざんが問い合わせで発覚した。会員向けサイトは、侵害を検知する仕組みと、利用者からの申告を受ける窓口の両方が必要である。件数や範囲は調査の進行で変わるため、初報の数字を前提にしすぎない備えも要る。
利用者の問い合わせを検知の入口にする
問い合わせ窓口に寄せられた異常の報告は、セキュリティ担当へすぐ共有する運用にする。プロフィール変更など、利用者に見える異常の報告を、インシデント判断の基準に入れる。
会員情報の更新履歴を監視する
ニックネームやアイコンなどの一括変更を検知できるよう、更新ログを監視する。短時間に大量の変更があった場合は、アラートを出す設計にする。
管理機能と権限を点検する
管理画面や運用用アカウントの権限、多要素認証の設定を見直す。不要なアカウントやプログラムが残っていないかも確認する。
関連サービスの連動を把握する
今回は、通販サイトなど他のサービスも安全確認のために一時停止されたとされる。共通の会員基盤やIDを使う場合は、影響範囲を事前に整理し、停止の判断基準を決めておく。
会員への連絡とフィッシング対策を準備する
メールアドレスが漏えいした会員には、不審なメールへの注意を早めに案内する。連絡文面の雛形と送付手順をあらかじめ用意しておく。
なお、侵入経路、原因、再発防止策、サイトの再開時期は現在調査中とされている。今後の続報に注意されたい。
出典
- 「ミツカン 365」への不正アクセスに伴うお客様情報の改ざん・漏えいに関するお詫びとお知らせ|ミツカングループ公式サイト
- リスクタイサク(時事通信配信)
- 中日BIZナビ
- Human Hacker(国内インシデント事例まとめ)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!