無料会員登録
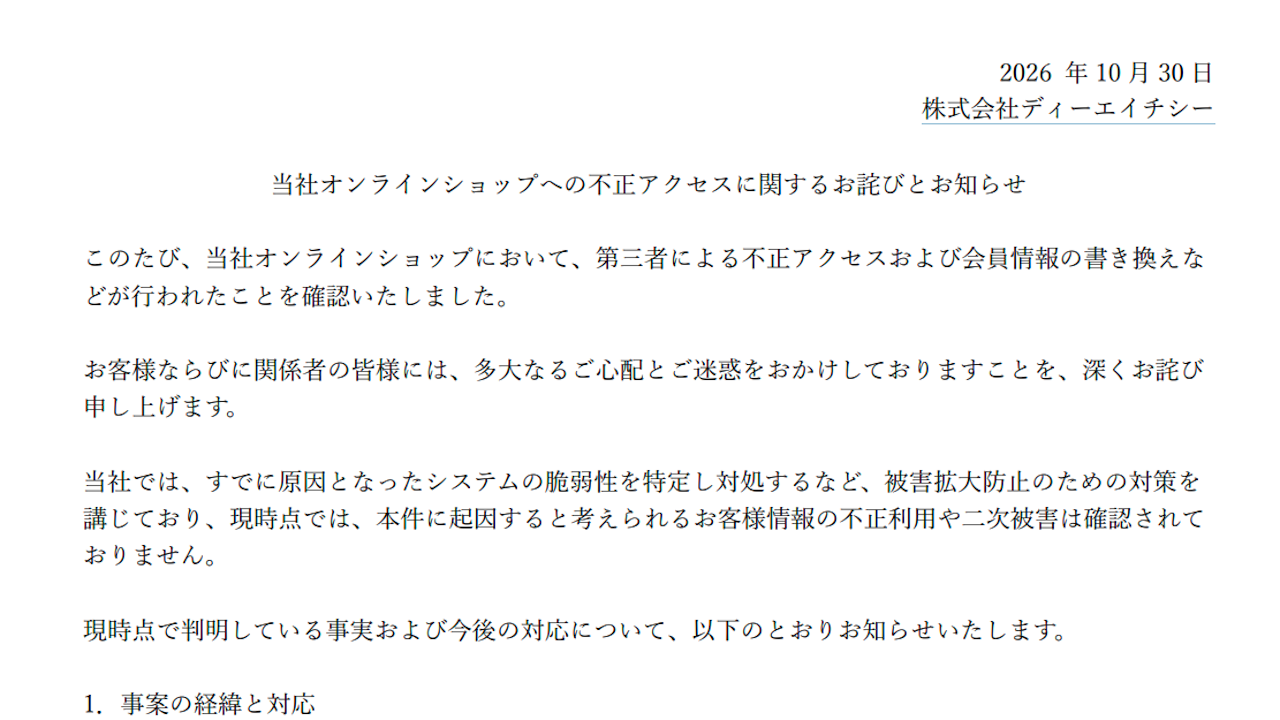
化粧品のディーエイチシー(DHC、東京・港)は10月30日、オンラインショップに不正アクセスがあったと発表した。第三者による会員情報の書き換えを5,096アカウントで確認した。書き換えに加え、不審な注文と不正な新規会員登録も確認されており、閲覧された情報にはカード番号の下4桁が含まれる。

概要
DHCの公式オンラインショップが第三者による不正アクセスを受け、会員情報の書き換えが行われた。書き換えられたのは5,096アカウントの会員情報である。調査では、複数のお届け先を含む住所の最大数が5,520件、不審な注文が27件、不正な新規会員登録が71件確認された。
DHCの発表によると、時系列は次のとおり。
10月28日、同社はオンラインショップへの不正アクセスと会員情報の書き換えを確認した。
10月30日、同社は事案を公表した。同社は、書き換えられた情報の復元や注文のキャンセルなどを行ったとしている。
原因について、同社は不正アクセス元からの通信を遮断し、悪用されたシステムの脆弱性にも対処したとされる。脆弱性の具体的な内容は、確認できた範囲では公表されていない。委託先など、関係する他組織の発表は確認できなかった。
被害・影響の範囲
第三者に閲覧された可能性があるのは、書き換えられたアカウントに登録されていた会員番号、本人を含むお届け先の氏名・住所・電話番号、購入履歴、クレジットカード番号の下4桁である。パスワードの扱いは、確認できた範囲では公表されていない。
同社はクレジットカード番号の全桁は保持していないとしている。
現時点で、情報が外部に持ち出された形跡や、今回の事案に起因すると考えられる不正利用、二次被害は確認されていない。他の組織への影響の広がりは、確認できた範囲では公表されていない。
企業・団体の対応
同社は謝罪するとともに、DHCを装った不審なメールやSMS、電話などへの注意を呼びかけている。
会員情報の復元、不審な注文のキャンセル、不正な新規会員登録の取り消しを実施した。技術面では、不正アクセス元からの通信遮断と、不正利用された脆弱性への対処を行った。
個人情報保護委員会にも報告しており、外部専門家や関係機関と連携して監視を続けている。対象となる顧客には個別に連絡する予定である。
編集部コメント(読者企業が取るべき対策)
今回の事案は、情報の閲覧だけでなく、会員情報の書き換えと不審な注文、不正登録が同時に起きた点に特徴がある。ECサイトでは、情報漏えいの有無だけでなく、データの改ざんや不正な取引も被害として想定する必要がある。脆弱性対応と日常の監視を、あらかじめ整えておきたい。
脆弱性管理の徹底
ECサイトや会員管理システムに使われているソフトウェアと部品を洗い出し、適用すべき修正プログラムの状況を一覧にする。外部公開している機能は優先的に点検し、対応期限を決めて運用する。
改ざんを検知する仕組み
会員情報の変更履歴を記録し、短時間に大量の変更があった場合に通知する仕組みを設ける。住所や電話番号の変更直後の注文など、不自然な組み合わせに警告を出すルールも有効である。
ログの保全と調査体制
アクセスログと注文変更ログは、事案が起きたときにすぐ調べられるよう十分な期間保存する。外部専門家への連絡先や、個人情報保護委員会への報告手順も、平時から確認しておく。
不審な注文への対応手順
不審な注文を見つけたときに、注文の保留、キャンセル、顧客への確認を誰がどの順で行うかを決めておく。出荷前に止められるよう、決済や物流の担当部門との連絡経路も整える。
顧客への情報提供
対象の顧客には、何が閲覧された可能性があり、何が含まれないかを具体的に伝える。あわせて、事業者を装ったメールやSMS、電話への注意も案内する。
なお、悪用された脆弱性の詳細や不正アクセスの手口は、確認できた範囲では公表されていない。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!