無料会員登録
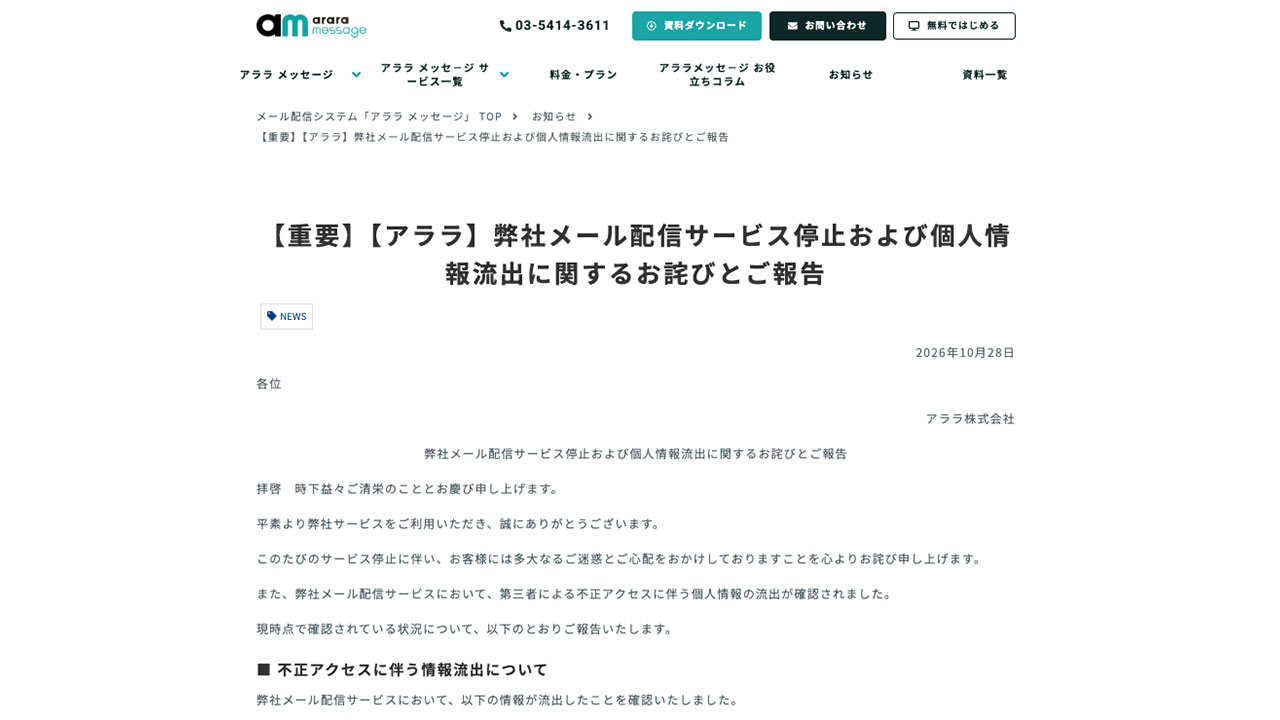
アララは10月28日、運営するメール配信サービス「アララメッセージ」で、エンドユーザーリストに登録されたメールアドレス約301万件が流出したと発表した。同日中に、情報漏えいは未確認とする告知から流出確認の報告へと状況が更新され、29日には親会社が原因を公表した。

概要
アララメッセージのサーバーシステムのうち1システムが、第三者から不正アクセスを受けた。利用企業が登録した配信先のメールアドレスが外部に持ち出された。
アララとペイクラウドホールディングスの発表によると、時系列は次のとおり。
10月28日、子会社が提供する一部システムで不正アクセスの発生を確認した。当該サーバーはただちにネットワークから切り離された。
同日17時23分、アララは被害拡大の防止と影響範囲の確認のため、サービスを停止した。
アララは同日、サービス停止のお知らせを出した。この時点では、情報漏えいの事実は確認されていないとしていた。
その後、アララは「お詫びとご報告」で、約301万件の流出と、対象環境が「bvam001」であることを明らかにした。
10月29日、親会社のペイクラウドホールディングスが同様の内容を適時開示した。日本経済新聞も、アララが29日に発表したと報じている。
原因は、システムの一部の環境でWebサーバーの脆弱性を第三者に悪用されたこととされる。具体的なCVE番号やソフトウェアの種別は公表されていない。
被害・影響の範囲
流出が確認されたのは、エンドユーザーリストに登録されたメールアドレスである。メールアドレス以外の情報の流出は確認されていない。
件数は約301万件で、対象環境はbvam001とされる。この件数はアドレスの数であり、人数ではない。同じ人が複数の配信リストに登録されている可能性があるためだ。
対象環境を利用する各社ごとの流出アドレスについては、アララが詳細を調査している。利用企業ごとの内訳は公表されていない。二次被害の報告も、現時点では公表されていない。
影響は利用企業側にも広がっている。鹿児島銀行など4行庫は10月28日、決済アプリ「Payどん」のメール送信を委託するアララへの不正アクセスにより、利用者や加盟店のメールアドレス、決済の日時・店舗名・金額が漏えいした可能性があると発表した。
この内容は、アララが確認したとする「メールアドレスのみ」とは範囲が異なる。差異の理由は公表されていない。
ペイクラウドホールディングスは10月23日、別の子会社バリューデザインが提供する「Value Card」の不正アクセスも公表している。こちらもWebサーバーの脆弱性が原因とされる。両事案の関連は公表されていない。
企業・団体の対応
アララは、サービス停止と情報流出について、利用企業におわびしている。
技術的な措置として、対象サーバーを切り離し、対象環境のサービスを停止した。再開時期は未定で、見通しが立ち次第あらためて案内するとしている。
停止前に配信予約が完了していたメールは、停止中も配信される。
今後の方針として、外部の専門機関と連携し、全サービスの脆弱性箇所を再点検する。あわせて、セキュリティ管理体制の強化と再発防止を進める。
今回の攻撃に関する情報は、利用企業や関係機関と共有するとしている。
利用者への注意喚起も出ている。不審なメールに記載されたURLへのアクセス、返信、添付ファイルの開封、ID・パスワードなどの入力は避け、メールを削除するよう呼びかけた。
業績への影響は精査中である。警察や個人情報保護委員会への届出状況は、確認した範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
配信業務を外部サービスに預けている企業では、自社が管理していないシステムから顧客のメールアドレスが流出し得る。今回の事案は、委託先の障害が自社の顧客対応や信頼に直結することを示している。委託先任せにせず、自社の利用状況と連絡体制を平時から把握しておく必要がある。
利用状況の棚卸し
自社がアララメッセージを使っているか、対象環境かどうかを確認する。部署単位で契約したサービスや、関連会社・代理店経由の利用も洗い出す。
委託先への確認事項
自社分の流出対象アドレスの有無と件数、流出した項目の範囲を、委託先に書面で確認する。配信内容や宛先リストに、メールアドレス以外の情報が含まれていなかったかも確かめる。Payどんの事例のように、委託先と利用企業とで把握する範囲が異なる場合がある。
フィッシング対策
流出したアドレスは、なりすましメールの宛先に使われるおそれがある。自社名を装ったメールの特徴を顧客に伝え、リンク先を確認する習慣を促す。SPF、DKIM、DMARCなどの送信ドメイン認証を点検し、設定を見直す。
顧客への情報提供
自社の顧客が対象に含まれる場合は、事実と注意点を速やかに伝える。個人情報保護法に基づく届出が必要かどうかも、調査結果に応じて判断する。
代替手段の確保
配信停止が長引く場合に備え、重要な通知の代替経路を決めておく。別の配信手段への切り替え手順や、問い合わせ窓口の体制も用意しておく。
なお、利用企業ごとの流出対象と侵入経路の詳細は現在調査中とされている。今後の続報に注意されたい。
出典
- アララ 弊社メール配信サービス停止および個人情報流出に関するお詫びとご報告
- アララ 不正アクセスに伴うサービス停止のお知らせ
- ペイクラウドホールディングス 適時開示(PDF)
- 日本経済新聞
- 鹿児島銀行 Payどんへの不正アクセスに関するお知らせ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.