無料会員登録
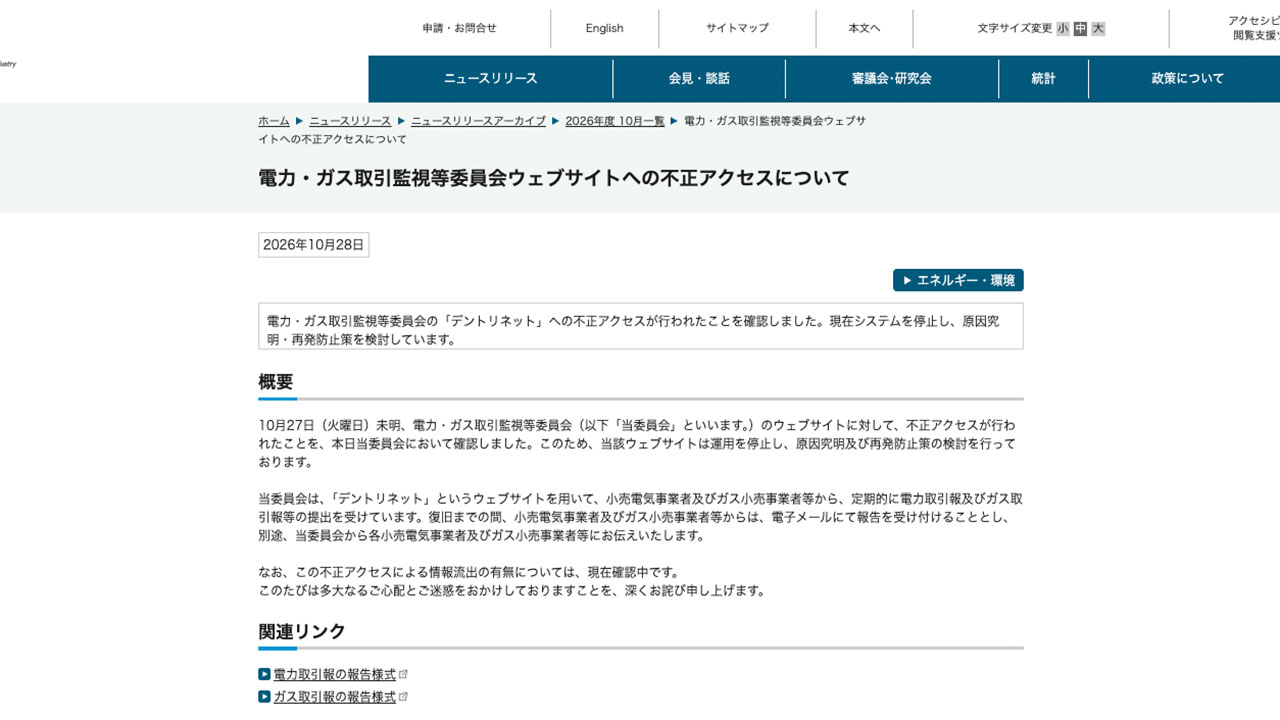
電力・ガス取引監視等委員会は10月28日、同委員会が運営する報告サイト「デントリネット」が不正アクセスを受けたと発表した。延べ1100社の小売事業者が利用するサイトで、事業者の財務情報などが流出する恐れがある。

概要
経済産業省の電力・ガス取引監視等委員会は、小売電気事業者やガス小売事業者などから、電力取引報やガス取引報などの定期的な提出をデントリネットで受けている。このサイトに対して不正アクセスが行われ、委員会は運用を停止した。原因の究明と再発防止策の検討を進めている。
同委員会の発表によると、時系列は次のとおり。
10月27日(火曜日)未明に、委員会のウェブサイトに対して不正アクセスが行われた。
委員会がこの不正アクセスを確認したのは、10月28日だった。同日、サイトの運用停止と調査の実施が公表された。
共同通信の報道では、確認した主体が異なる。サイトの運営を委託する業者が、27日未明に不正アクセスを確認したという。委員会の発表文にこの記載はなく、確認の経緯の詳細は公表されていない。
発表では、不正アクセスの手口や原因には触れていない。侵入経路は不明である。委託業者による公式発表は、確認できていない。
被害・影響の範囲
委員会は、この不正アクセスによる情報流出の有無を現在確認中としている。流出した情報の項目や件数は、公表されていない。
共同通信は、事業者の財務情報などが流出する恐れがあると報じた。ただし、委員会が流出を確認したとは発表していない。流出しない情報の範囲も、示されていない。
デントリネットは延べ1100社の小売事業者が利用している。影響を受ける可能性がある事業者の範囲は、この規模にのぼる。二次被害の有無は公表されていない。
運用停止の影響も出ている。復旧までの間、小売電気事業者やガス小売事業者などからは電子メールで報告を受け付ける。具体的な方法は、委員会から各事業者に別途伝えるとしている。復旧の時期は、発表では示されていない。
企業・団体の対応
委員会は、デントリネットの運用を停止し、原因究明と再発防止策の検討を行っている。報告の受け付けは、メールに切り替える。
委員会は、多大な心配と迷惑をかけたとして、おわびの言葉を述べている。
警察や個人情報保護委員会への届け出の有無は、確認した範囲では公表されていない。利用事業者への注意喚起の内容も、発表文には記載がない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、行政機関の報告システムという外部サービスに預けた情報も、自社の管理外で漏えいしうることを示している。提出した情報の範囲を把握していないと、影響の判断が遅れる。公表内容が限られる段階でも、自社でできる確認は進めておきたい。
提出情報の棚卸し
デントリネットに過去に提出した報告書の種類と時期を洗い出す。財務情報や契約数、販売量などの項目を整理しておくと、流出した場合の影響を判断しやすい。
窓口からの案内の確認
委員会からメールによる報告方法の案内が届く見込みである。案内は、送信元アドレスや連絡先を公式サイトの記載と照合して確認する。
なりすましへの警戒
システム停止を機に、偽の案内や偽の提出先を装うメールが出回るおそれがある。メールの提出先を変更する連絡は、公式ページの内容と一致するか確認してから対応する。不審なメールは社内で共有する。
ID・パスワードの見直し
同じパスワードを他のサービスで使い回していないか確認する。復旧後の再開時に、委員会から認証情報の変更が案内される可能性もある。案内があれば速やかに従う。
委託先管理の点検
自社の外部サービスや運用委託先について、事故時の連絡体制と報告期限を確認する。ログの保管状況や、侵害を確認した際の通知手順も契約や運用ルールで定めておく。
なお、流出の有無、原因、侵入経路、復旧時期は現在調査中とされている。今後の続報に注意されたい。
出典
- 電力・ガス取引監視等委員会ウェブサイトへの不正アクセスについて(経済産業省)
- デントリネットについて(電力・ガス取引監視等委員会)
- 経産省のサイトに不正アクセス 運営停止し原因究明(日本経済新聞・共同通信)
- 電力・ガス報告サイトに不正アクセス…経産省「デントリネット」停止、流出の有無は?(ビジネス+IT)
- 電力・ガス業者が販売状況を報告する国のサイトに不正アクセス(NHK)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.