無料会員登録
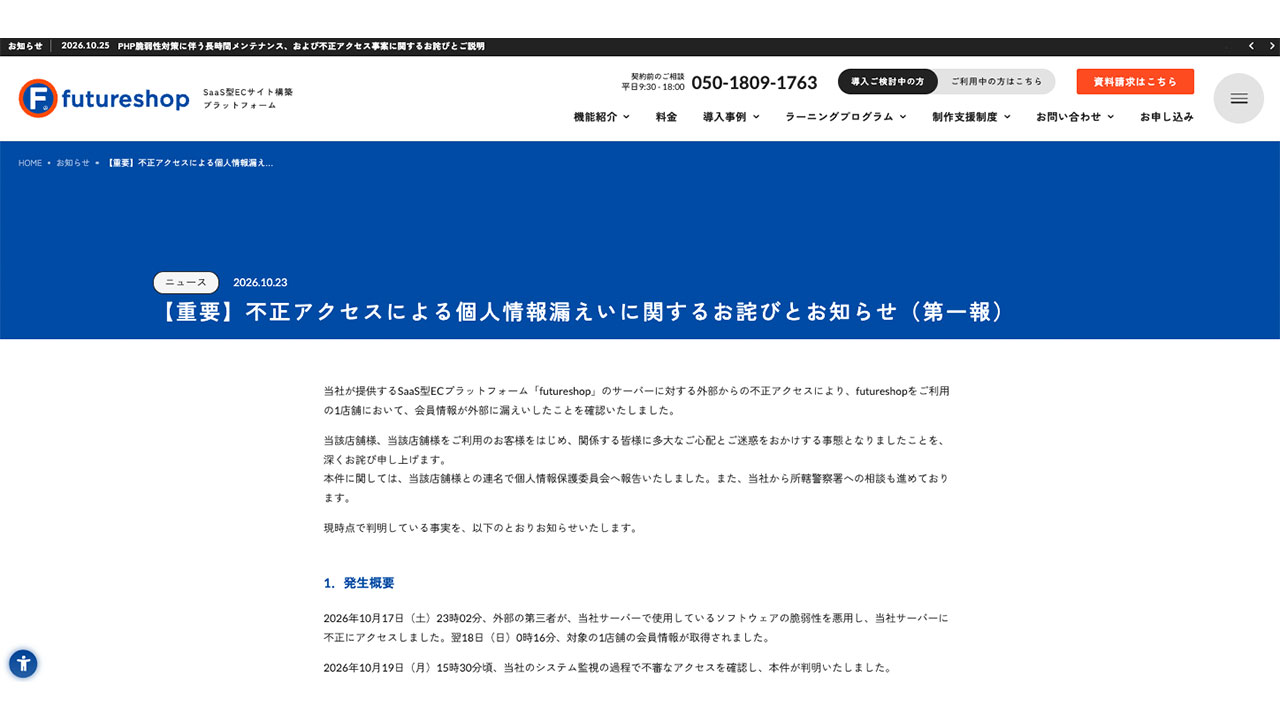
画像:株式会社フューチャーショップより引用
株式会社フューチャーショップは2026年10月23日、ECプラットフォーム「futureshop」が不正アクセスを受け、利用する1店舗の会員情報314万7,469件が漏えいしたと発表しました。
説明によると、2026年10月19日のシステム監視で不審なアクセスを確認しました。調査により、2026年10月17日にソフトウェアの脆弱性を悪用した侵入があり、2026年10月18日に会員情報を取得されたことが判明しました。
漏えいしたのは氏名、住所、メールアドレス、電話番号、ハッシュ化されたログインパスワードなどです。クレジットカード情報は含まれず、公表時点で具体的な二次被害の報告は確認されていません。
同社は侵入経路を遮断し、全管理画面サーバーに脆弱性対策を実施しました。対象店舗と連名で個人情報保護委員会に報告し、警察への相談も進めています。今後は外部専門機関による調査や脆弱性管理、検知体制の強化に取り組む方針です。
参照【重要】不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第一報)|株式会社フューチャーショップ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR
2016年、栃木スバルで発生した個人情報漏洩事件について