無料会員登録
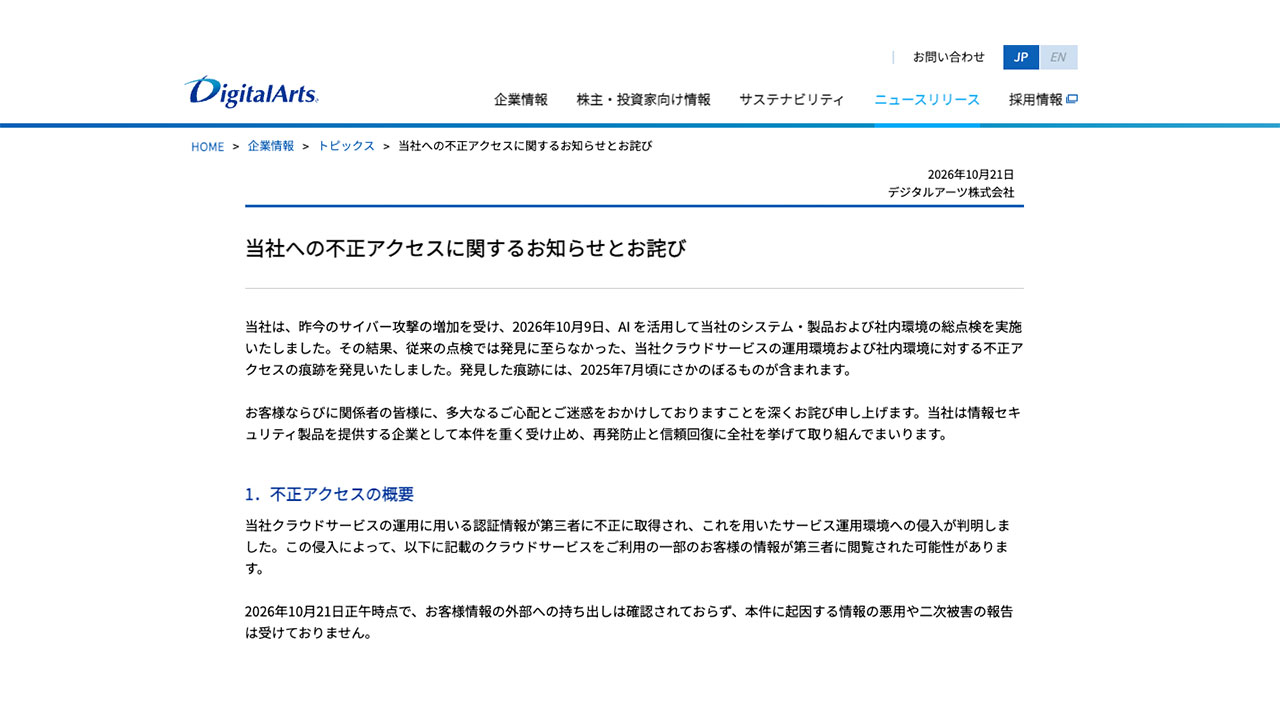
画像:デジタルアーツ株式会社より引用
デジタルアーツ株式会社は2026年10月21日、クラウドサービスの運用環境および社内環境への不正アクセスが判明したと発表しました。
説明によると、同社は2026年10月9日にAIを活用した総点検を実施し、従来の点検では発見できなかった侵入の痕跡を確認しました。痕跡には2025年7月頃のものも含まれます。第三者が不正取得した運用用の認証情報で侵入し、一部顧客の情報を閲覧した可能性がある、とのこと。
対象は「i-FILTER@Cloud」など6サービスで、利用者に管理者用・利用者用パスワードの変更を求めています。ソフトウェア版は対象外です。2026年10月21日時点で情報の持ち出しは確認されておらず、悪用や二次被害の報告も受けていません。
同社は認証情報の無効化・交換、不審なプログラムの停止、サーバー認証鍵の交換を実施しました。今後は認証情報やアクセスの管理、監視体制を強化し、再発防止に取り組むとしています。
参照当社への不正アクセスに関するお知らせとお詫び|デジタルアーツ株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
CSA
VMware
CIEM
【徹底比較】メールセキュリティとは?導入すべき7製品を特徴別にプロが解説
おすすめフィルタリングソフト4選を徹底比較!選ぶ際の注意点まで
CASB
CSPM
CNAPP